
区块链原理 / 系统课时
Taproot 密钥路径怎样验签
Taproot 密钥路径怎样验签
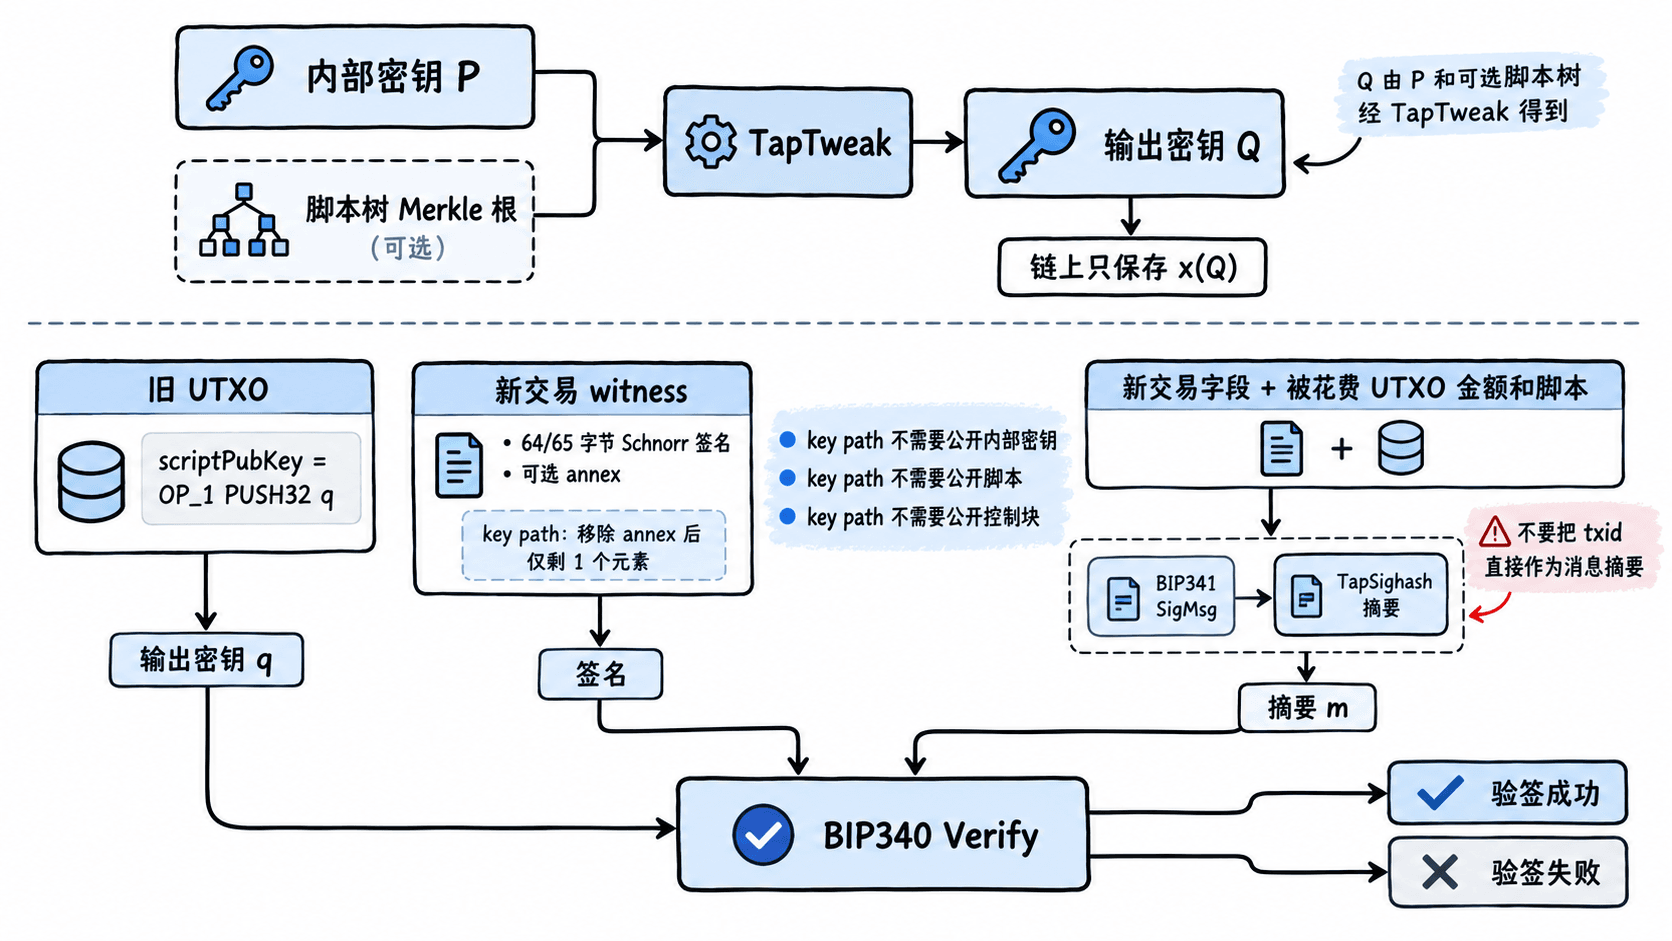
面对一个 P2TR 输入,仅看到 64 字节签名还不足以断定它能花费旧输出。需要从旧 UTXO 取出输出密钥,识别见证数据,按 BIP341 重建签名消息,再用 BIP340 Schnorr 规则校验。读完可区分密钥路径与脚本路径,并定位常见验签失败。
学习目标
- 识别 P2TR 输出密钥与 key-path witness 的字段。
- 按 BIP341 找齐签名哈希所依赖的交易和旧输出数据。
- 运行 BIP340 验签示例,理解通过与拒绝条件。
旧输出承诺的是输出密钥 Q
P2TR 的 scriptPubKey 固定为 OP_1 <32字节输出密钥>,原始脚本首两字节为 51 20,随后是 32 字节 x-only 公钥 q。验签时应取被消费的旧 UTXO 的 q,而不是新交易里收款输出的公钥,也不是钱包最初生成的内部密钥 p。
生成输出时,先从内部公钥 P 的偶数 Y 表示出发,计算 t = int(tagged_hash("TapTweak", p || merkle_root)),然后令 ,在检查 t 小于曲线阶且结果有效后,将 x(Q) 写入输出。没有脚本树时,TapTweak 的输入只有 p,不是在末尾追加 32 个零字节。密钥路径验证直接使用输出密钥 q;不要求花费者透露 P 或 Merkle 根。
见证栈如何选择密钥路径
验证节点读取该输入的 witness。若初始见证栈至少有两个元素,且最后一个元素以 0x50 开头,就先把它作为可选 annex 移除。此时恰好剩下一个元素,才是 key-path 花费;剩下两个及以上元素则进入脚本路径,不按本课的单签名流程处理。空栈直接无效。
密钥路径中,单个元素有两种合法长度:64 字节的 r || s 签名默认采用 SIGHASH_DEFAULT(0x00);65 字节时最后一字节是显式哈希类型,必须非零。本规则允许的显式值为 0x01、0x02、0x03、0x81、0x82、0x83,其中带 0x80 位的是 ANYONECANPAY 组合。65 字节且尾字节为 0x00 必须拒绝。
从交易数据构造待验签摘要
验签消息不是 txid,也不是直接对完整原始交易做两次 SHA256。密钥路径使用 ext_flag=0,把指定字段按 BIP341 的 SigMsg(hash_type, 0) 序列化,再计算 tagged_hash("TapSighash", 0x00 || SigMsg(...)),得到 32 字节消息 m。前置的 0x00 是 epoch 字节,不能省略。
- 取
nVersion、nLockTime与当前输入索引;根据哈希类型决定是否承诺全部输入、全部输出或同索引输出。 - 未设置
ANYONECANPAY时,计算全部输入的sha_prevouts、sha_amounts、sha_scriptpubkeys和sha_sequences;设置时改为写入当前输入的 outpoint、旧 UTXO 金额、旧scriptPubKey、nSequence。 - 若有
annex,把spend_type的最低位设为 1,并加入sha_annex;密钥路径无 annex 时spend_type=0。 SIGHASH_DEFAULT与SIGHASH_ALL都承诺全部输出;SIGHASH_NONE不承诺输出;SIGHASH_SINGLE承诺与输入索引相同的输出,缺少对应输出必须失败。
这里的聚合散列使用单次 SHA256,字段及长度须严格遵循 BIP341。尤其是旧 UTXO 的金额、脚本,以及交易输入的序列号:只拿到新交易的十六进制数据,通常还不足以独立复算出 m。
用官方向量检查 Schnorr 验证规则
下面的 Python 3.8+ 示例使用标准库实现 BIP340 的 x-only 公钥还原、曲线运算和验证关系:计算挑战值 e,检查点 是否存在、Y 坐标为偶数且 X 坐标等于签名中的 r。示例复现 BIP340 官方测试向量 0,并故意篡改签名验证拒绝分支。
import hashlib

P = 0xFFFFFFFFFFFFFFFFFFFFFFFFFFFFFFFFFFFFFFFFFFFFFFFFFFFFFFFEFFFFFC2F
N = 0xFFFFFFFFFFFFFFFFFFFFFFFFFFFFFFFEBAAEDCE6AF48A03BBFD25E8CD0364141
G = (0x79BE667EF9DCBBAC55A06295CE870B07029BFCDB2DCE28D959F2815B16F81798,
     0x483ADA7726A3C4655DA4FBFC0E1108A8FD17B448A68554199C47D08FFB10D4B8)

def tagged_hash(tag, data):
    t = hashlib.sha256(tag.encode()).digest()
    return hashlib.sha256(t + t + data).digest()

def add(a, b):
    if a is None:
        return b
    if b is None:
        return a
    x1, y1 = a
    x2, y2 = b
    if x1 == x2 and (y1 + y2) % P == 0:
        return None
    if a == b:
        k = (3 * x1 * x1 * pow(2 * y1, -1, P)) % P
    else:
        k = ((y2 - y1) * pow((x2 - x1) % P, -1, P)) % P
    x3 = (k * k - x1 - x2) % P
    return x3, (k * (x1 - x3) - y1) % P

def mul(k, point):
    result = None
    while k:
        if k & 1:
            result = add(result, point)
        point = add(point, point)
        k >>= 1
    return result

def lift_x(pk):
    x = int.from_bytes(pk, 'big')
    if x >= P:
        return None
    y = pow((pow(x, 3, P) + 7) % P, (P + 1) // 4, P)
    if y * y % P != (x * x * x + 7) % P:
        return None
    return (x, y if y % 2 == 0 else P - y)

def verify(pk, msg, sig):
    if len(pk) != 32 or len(msg) != 32 or len(sig) != 64:
        return False
    point = lift_x(pk)
    if point is None:
        return False
    r = int.from_bytes(sig[:32], 'big')
    s = int.from_bytes(sig[32:], 'big')
    if r >= P or s >= N:
        return False
    e = int.from_bytes(tagged_hash('BIP0340/challenge', sig[:32] + pk + msg), 'big') % N
    R = add(mul(s, G), mul((N - e) % N, point))
    return R is not None and R[1] % 2 == 0 and R[0] == r

# BIP340 官方测试向量 0;m 为 32 个零字节。
pk = bytes.fromhex('F9308A019258C31049344F85F89D5229B531C845836F99B08601F113BCE036F9')
msg = bytes(32)
sig = bytes.fromhex('E907831F80848D1069A5371B402410364BDF1C5F8307B0084C55F1CE2DCA8215'
                    '25F66A4A85EA8B71E482A74F382D2CE5EBEEE8FDB2172F477DF4900D310536C0')
print('有效向量:', verify(pk, msg, sig))
print('篡改末字节:', verify(pk, msg, sig[:-1] + bytes([sig[-1] ^ 1])))
预期输出:
有效向量: True
篡改末字节: False