
区块链原理 / 系统课时
签名哈希类型怎样限定授权范围
签名哈希类型怎样限定授权范围
同一笔 Bitcoin 交易的不同输入可以采用不同签名哈希类型。选择 ALL、NONE、SINGLE 或叠加 ANYONECANPAY,会改变签名对输入和输出的承诺范围。下面用一笔双输入交易、标志字节和三代签名规则,判断哪些修改会使签名失效。
学习目标
- 区分 ALL、NONE、SINGLE 分别承诺哪些交易输出。
- 识别 ANYONECANPAY 如何缩小输入承诺范围,并判断改动风险。
- 解读常用标志字节,辨别传统脚本、SegWit v0 与 Taproot 的边界。
签名不是对交易所有字节直接盖章
签名者先按哈希类型和对应脚本规则,构造待签名消息,再对其摘要签名。验证节点使用相同规则重建消息并核验公钥签名。因此,签名只能固定它实际承诺的字段;未被这枚签名承诺的字段仍可能受其他输入签名或共识规则限制。
例如交易包含输入 I0、I1,各引用一个旧 UTXO;当前讨论 I1 的签名。无 ANYONECANPAY 时,三种基础类型通常都承诺所有输入的前序输出引用,而输出部分的承诺范围取决于 ALL、NONE、SINGLE。交易版本和锁定时间等公共字段仍会进入签名消息,不能把“未承诺某些输出”误解成“整笔交易都可随意改”。
ALL、NONE、SINGLE 怎样选择输出
假设 I0 花费 60,000 sat,I1 花费 50,000 sat;新输出 O0 为 70,000 sat,O1 为 38,000 sat,总手续费为 2,000 sat。现在只检查索引为 1 的输入 I1 的签名。
| 基础类型 | 类型值 | I1 签名承诺的输出 | 其他参与者还能改变什么 |
|---|---|---|---|
SIGHASH_ALL |
0x01 |
O0、O1 全部输出 | 不能改动任一输出而保持这枚签名有效 |
SIGHASH_NONE |
0x02 |
不承诺任何输出 | 可重设收款人和金额,但仍须满足整笔交易的其他约束 |
SIGHASH_SINGLE |
0x03 |
仅 O1(输入与输出索引相同) | 可改 O0;O1 的金额和锁定脚本不能改 |
假设 I1 使用 SINGLE,其他输入的签名也允许修改 O0,则将 O0 从 70,000 sat 改成 65,000 sat,不会因为 I1 的签名而被拒绝;若输入总额不变,手续费会由 2,000 sat 增至 7,000 sat。SINGLE 保护的是同索引输出,而不是“唯一一个输入”。
ANYONECANPAY 怎样改变输入范围
SIGHASH_ANYONECANPAY 的标志位是 0x80,需要与基础类型组合使用。它把当前签名承诺的输入范围从所有输入的引用,缩小到正在签名的这个输入;输出范围仍由基础类型决定。常用组合为 0x81(ALL)、0x82(NONE)和 0x83(SINGLE)。
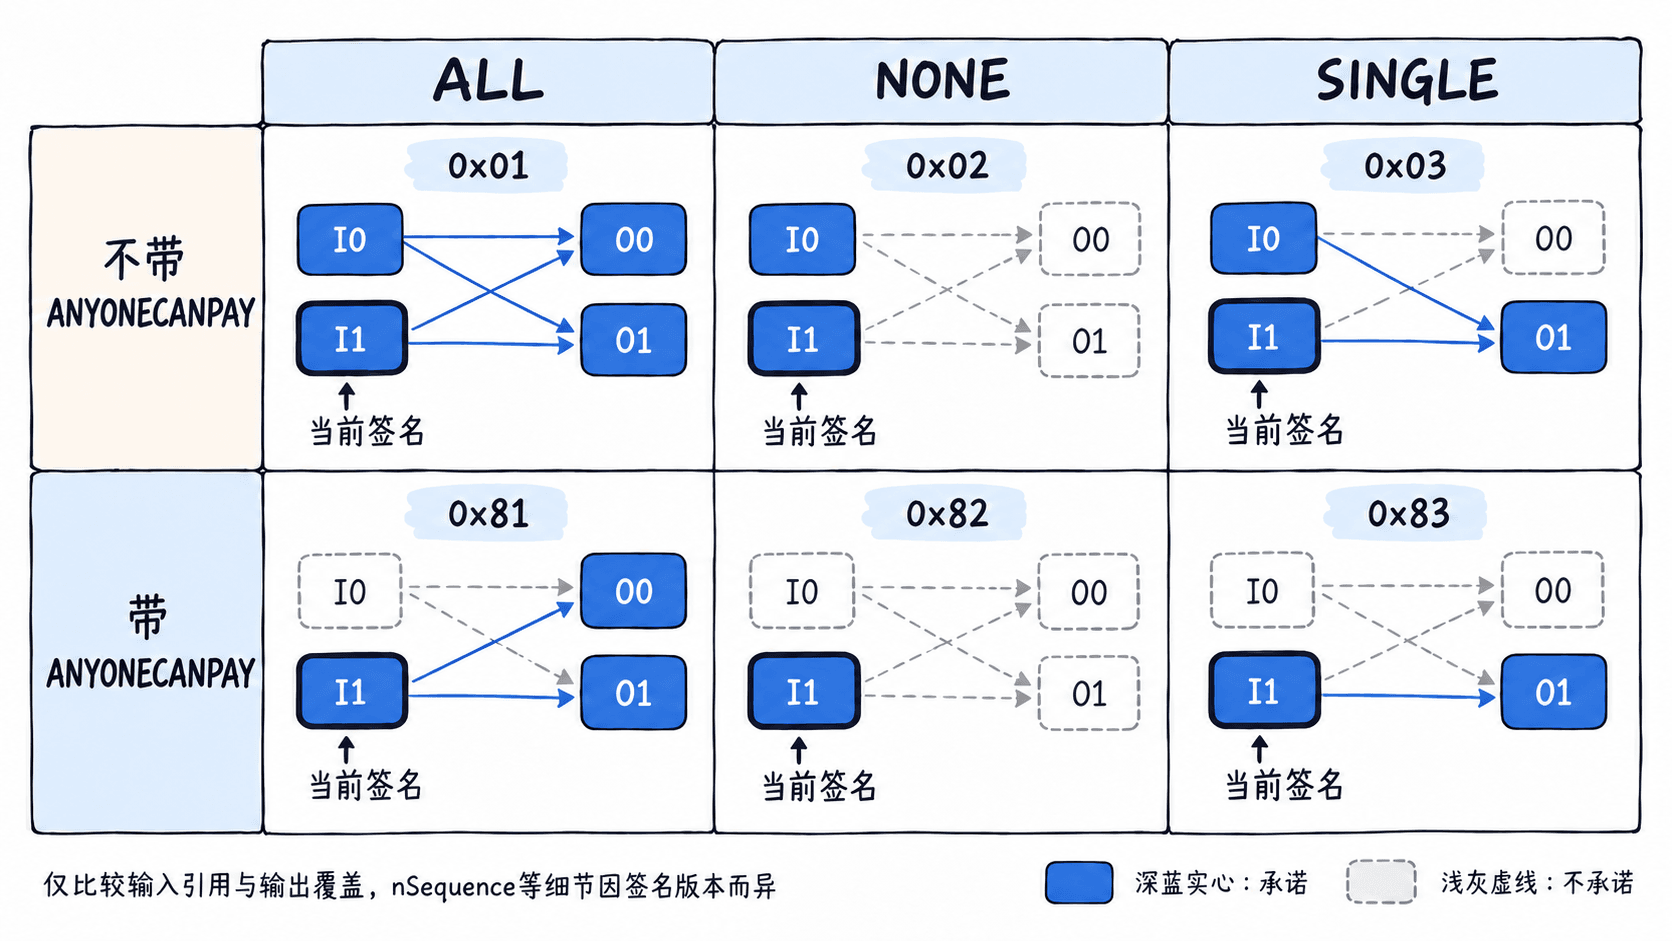
一个典型用法是多人共同追加资金:I1 采用 ALL|ANYONECANPAY,其他人可以补充自己的输入,但不能在保留 I1 签名有效的同时改动原有输出。相反,NONE|ANYONECANPAY 既不固定其他输入,也不固定任何输出,等于让拿到这枚签名的人拥有很大的重新安排收款方式的空间。
用 Python 核对类型字节与范围
下面的 Python 3 示例按 Taproot 允许的哈希类型,展示输入与输出的概念承诺范围,并检查 SINGLE 是否缺少同索引输出。它不计算真实签名哈希,也不执行脚本验证。
BASE = {1: "ALL", 2: "NONE", 3: "SINGLE"}
VALID_TAPROOT = {0x00, 0x01, 0x02, 0x03, 0x81, 0x82, 0x83}

def scope(flag, input_index, output_count):
    # 这里只解读 BIP341 允许的类型;不是签名哈希实现。
    if flag not in VALID_TAPROOT:
        raise ValueError("Taproot 不支持此哈希类型")
    base = 1 if flag == 0x00 else flag & 0x03
    if base == 3 and input_index >= output_count:
        raise ValueError("SINGLE 缺少同索引输出")
    inputs = "当前输入" if flag & 0x80 else "全部输入"
    outputs = {1: "全部输出", 2: "无输出", 3: f"输出[{input_index}]"}[base]
    return f"0x{flag:02x} {BASE[base]} 输入={inputs} 输出={outputs}"

for flag in (0x00, 0x01, 0x02, 0x03, 0x81, 0x82, 0x83):
    print(scope(flag, input_index=1, output_count=2))

try:
    scope(0x03, input_index=1, output_count=1)
except ValueError as exc:
    print("错误:", exc)
预期输出:
0x00 ALL 输入=全部输入 输出=全部输出
0x01 ALL 输入=全部输入 输出=全部输出
0x02 NONE 输入=全部输入 输出=无输出
0x03 SINGLE 输入=全部输入 输出=输出[1]
0x81 ALL 输入=当前输入 输出=全部输出
0x82 NONE 输入=当前输入 输出=无输出
0x83 SINGLE 输入=当前输入 输出=输出[1]
错误: SINGLE 缺少同索引输出
其中 0x00 是 Taproot 的 SIGHASH_DEFAULT,语义类似 ALL,但不能照搬为传统 ECDSA 签名的默认后缀。
三代规则有哪些不能混用的边界
- 传统脚本(Legacy):ECDSA 签名通常在 DER 编码后附加一个哈希类型字节。旧式 SINGLE 在对应输出不存在时有历史上的“返回数值 1 作为签名哈希”问题;不要用这种情况构造授权。
- SegWit v0(BIP143):仍使用 ECDSA,但当前输入所花费 UTXO 的金额纳入待签名消息。SINGLE 无对应输出时,其
hashOutputs取全零值;这与 Legacy 的特殊返回值不同。对 NONE 或 SINGLE,未叠加 ANYONECANPAY 时,其他输入的nSequence不被承诺。 - Taproot(BIP341/BIP342):采用 Schnorr 签名及新的消息构造。有效哈希类型仅为
0x00、0x01、0x02、0x03、0x81、0x82、0x83;常见 64 字节签名省略类型字节,隐含 DEFAULT;65 字节签名显式附加非零类型字节。SINGLE 缺少对应输出会导致验证失败;未使用 ANYONECANPAY 时,即便是 NONE 或 SINGLE,也承诺所有输入的nSequence。
实际核对签名时,先确定被花费输出属于哪种脚本与见证版本,再读取类型字节,按该版本构造签名消息;不能把传统双 SHA256、BIP143 的摘要字段和 Taproot 的 TapSighash 混用。具体规则可查 BIP143 与 BIP341。