
区块链原理 / 系统课时
P2SH 与 P2WSH 的脚本封装区别
P2SH 与 P2WSH 的脚本封装区别
同样是一笔 2/3 多签交易,P2SH 和 P2WSH 可以使用相同的多签条件,却采用不同的脚本哈希、锁定输出和解锁数据布局。理解这两种封装方式后,就能从交易的 scriptPubKey、scriptSig 和 witness 中还原真实的花费条件,并判断脚本承诺是否匹配。
学习目标
- 区分 P2SH 的 redeemScript、P2WSH 的 witnessScript 及其哈希算法。
- 追踪传统 P2SH、原生 P2WSH 和嵌套 P2SH-P2WSH 的锁定与解锁数据。
- 使用 Python 从同一份多签脚本计算三种输出脚本,验证哈希承诺关系。
两种封装分别承诺什么
Bitcoin 交易输出中的 scriptPubKey 负责规定花费条件。对于复杂脚本,付款方不必把完整条件写入输出,而可以只保存脚本的密码学哈希。实际花费时,输入再提供完整脚本和满足条件的数据。
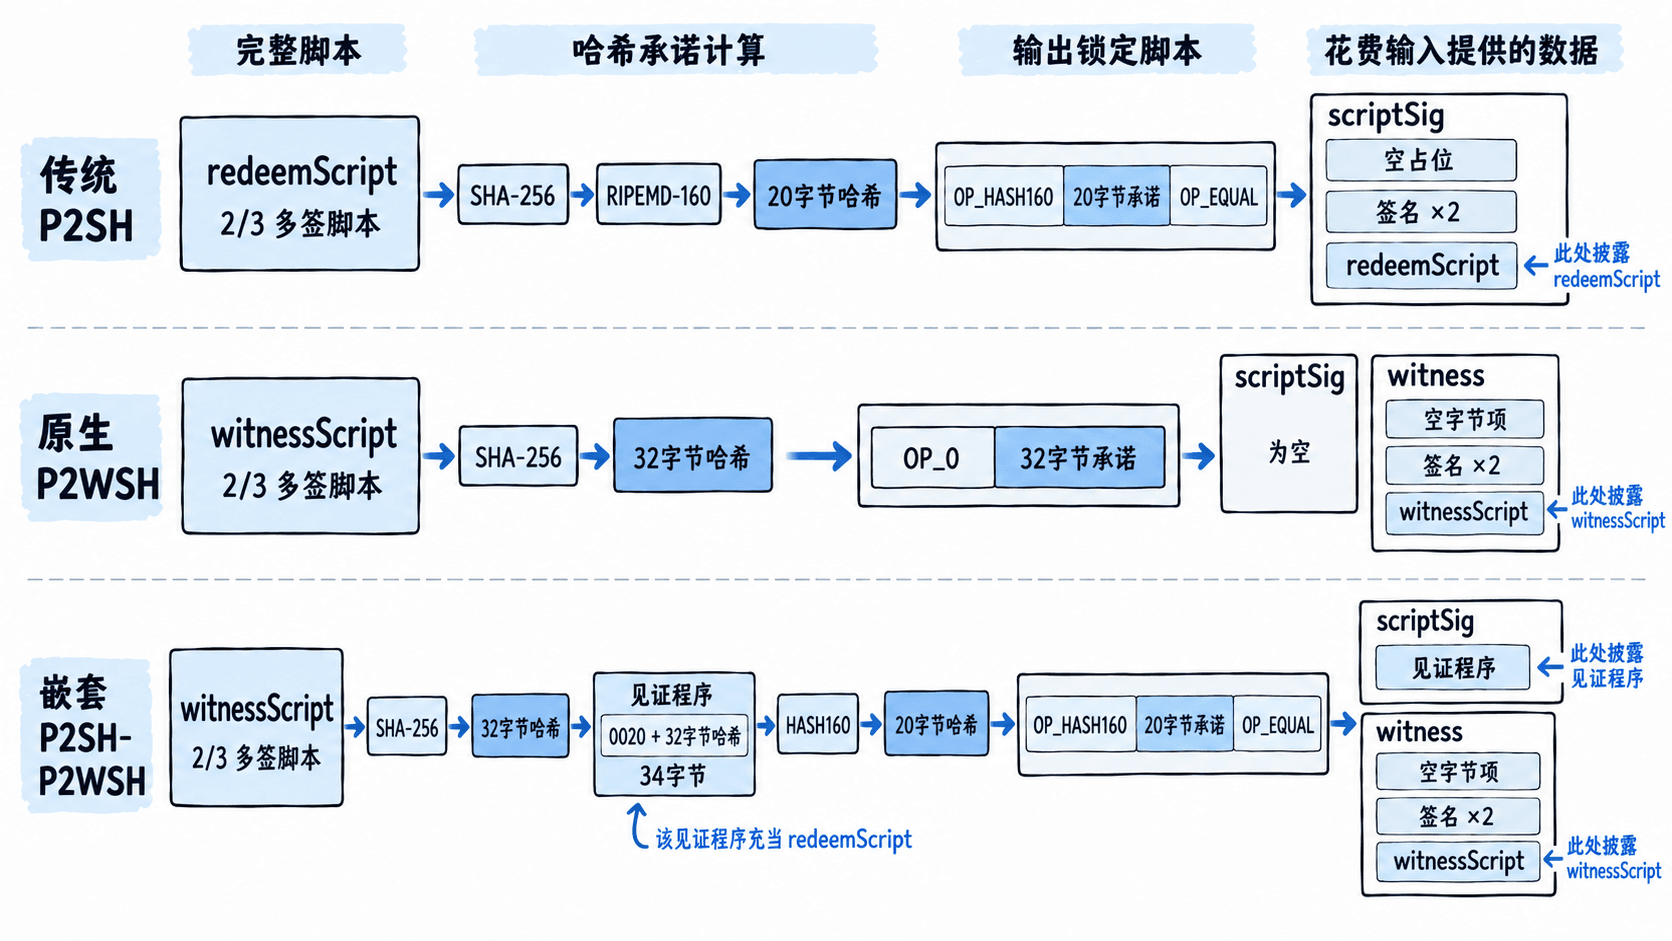
P2SH(Pay to Script Hash)由 BIP16 定义,锁定脚本为:
OP_HASH160 <20字节脚本哈希> OP_EQUAL
其中 HASH160 表示先计算 SHA-256,再计算 RIPEMD-160。20 字节哈希对应完整 redeemScript 的原始序列化字节。花费时必须披露该脚本,并满足其中的签名等条件。
P2WSH(Pay to Witness Script Hash)是 SegWit v0 的脚本哈希支付方式,锁定脚本为:
OP_0 <32字节脚本哈希>
其中 32 字节承诺直接等于 SHA256(witnessScript),不再经过 RIPEMD-160。OP_0 表示见证版本 0,后面推入的 32 字节数据构成 P2WSH 见证程序。
| 比较项 | P2SH | 原生 P2WSH |
|---|---|---|
| 脚本名称 | redeemScript | witnessScript |
| 承诺算法 | HASH160 | SHA-256 |
| 承诺长度 | 20 字节 | 32 字节 |
| scriptPubKey 长度 | 23 字节 | 34 字节 |
| 完整脚本所在位置 | scriptSig | witness 最后一项 |
| scriptSig | 提供解锁数据和脚本 | 必须为空 |
这里的哈希承诺只证明披露的脚本与原输出一致,并不自动授权花费。节点仍须执行脚本,验证签名和其他花费条件。
以 2/3 多签追踪解锁过程
假设 Alice、Bob 和 Carol 各持有一把私钥,资金要求其中任意两人共同签名。对应的多签脚本为:
OP_2 <公钥A> <公钥B> <公钥C> OP_3 OP_CHECKMULTISIG
OP_2 指定需要两份有效签名,OP_3 表示提供三个公钥。公钥顺序必须与构建脚本时使用的顺序一致,签名也必须按匹配公钥的顺序提供。
传统 P2SH
创建输出时,对完整多签脚本计算 HASH160,把结果写入 scriptPubKey。花费时,scriptSig 依次推入空占位、两份签名和完整 redeemScript。
验证节点先检查 redeemScript 的 HASH160 是否等于输出承诺,再使用其余栈数据执行多签脚本。OP_CHECKMULTISIG 由于历史实现中的额外弹栈行为,需要一个不参与签名校验的空占位;在传统脚本中通常由 OP_0 提供。
原生 P2WSH
仍使用同一份多签脚本,但将它称为 witnessScript,计算其 SHA-256 并写入原生 P2WSH 输出。
花费时 scriptSig 必须为空,witness 栈按顺序包含四项:空字节项、签名 A、签名 B、完整 witnessScript。空字节项是见证数据元素,不是脚本字节中的 OP_0 操作码。
节点取出 witness 最后一项计算 SHA-256,与输出的 32 字节承诺比较;匹配后再用剩余见证栈执行脚本。签名按 SegWit v0 的签名摘要规则验证,不能假定传统 P2SH 的签名可原样复用。
嵌套 P2SH-P2WSH
为了让旧式 P2SH 地址体系也能承载 SegWit v0 脚本,可以再增加一层封装:
- 对完整多签
witnessScript计算 SHA-256,得到 32 字节哈希。 - 组成 34 字节见证程序:
OP_0 <32字节哈希>,其原始字节以0020开头。 - 将这 34 字节见证程序作为外层
redeemScript,计算它的 HASH160,创建 P2SH 锁定输出。 - 花费时,
scriptSig必须恰好只推入该见证程序;签名、空字节项与完整多签脚本仍放在 witness 中。
因此,嵌套方式有两层不同的哈希关系:外层 HASH160 承诺的是见证程序,内层 SHA-256 承诺的才是真正执行的多签脚本。
用 Python 计算三种锁定输出
下面用同一组真实的压缩公钥构造 2/3 多签脚本,分别计算传统 P2SH、原生 P2WSH 和嵌套 P2SH-P2WSH 的 scriptPubKey。公钥取自 BIP67 的测试向量,便于复核字节序列。
环境使用 Python 3,且其 OpenSSL 哈希实现需要支持 ripemd160。示例只构造脚本和哈希承诺,不使用私钥,也不创建或广播真实交易。
import hashlib

keys = [
    '02632b12f4ac5b1d1b72b2a3b508c19172de44f6f46bcee50ba33f3f9291e47ed0',
    '027735a29bae7780a9755fae7a1c4374c656ac6a69ea9f3697fda61bb99a4f3e77',
    '02e2cc6bd5f45edd43bebe7cb9b675f0ce9ed3efe613b177588290ad188d11b404',
]

def hash160(data: bytes) -> bytes:
    # P2SH 使用 SHA-256 后接 RIPEMD-160
    return hashlib.new('ripemd160', hashlib.sha256(data).digest()).digest()

# OP_2 + 三次推入33字节公钥 + OP_3 + OP_CHECKMULTISIG
multisig_script = bytes.fromhex('52' + ''.join('21' + k for k in keys) + '53ae')
script_hash = hashlib.sha256(multisig_script).digest()
witness_program = bytes.fromhex('0020') + script_hash

p2sh_spk = bytes.fromhex('a914') + hash160(multisig_script) + bytes.fromhex('87')
p2wsh_spk = witness_program

# 嵌套 P2SH 承诺的是见证程序,而不是原多签脚本
nested_spk = bytes.fromhex('a914') + hash160(witness_program) + bytes.fromhex('87')

print('多签脚本长度:', len(multisig_script))
print('P2SH:', p2sh_spk.hex())
print('P2WSH:', p2wsh_spk.hex())
print('嵌套P2SH-P2WSH:', nested_spk.hex())
print('嵌套redeemScript:', witness_program.hex())
预期输出:
多签脚本长度: 105
P2SH: a914748d33e0b4035857ee47f4174e0df8d6f2bdbdc287
P2WSH: 0020e374ddb71857b283c2978135d7fa88854aed53fa32f15c07e1d6d4daa117ac5c
嵌套P2SH-P2WSH: a9140048fb85d0cc325534331131e8b8f080932bc6dc87
嵌套redeemScript: 0020e374ddb71857b283c2978135d7fa88854aed53fa32f15c07e1d6d4daa117ac5c
105 字节来自两个数量操作码、三个各占 34 字节的公钥推入结构,以及末尾一个 OP_CHECKMULTISIG 操作码,即 1 + 3 × 34 + 1 + 1。
检查输出前缀可直接识别锁定结构:a914 对应 P2SH 的 OP_HASH160 和推入20字节,末尾 87 是 OP_EQUAL;0020 表示 SegWit v0 的32字节见证程序。
尤其要检查嵌套输出:它并不等于直接对 multisig_script 做 HASH160 的结果,而是对 witness_program 做 HASH160。嵌套 redeemScript 恰好是34字节,这一点能够通过最后一行十六进制数据独立核对。
识别封装时容易出错的边界
P2SH 与 P2WSH 除了哈希长度不同,还存在脚本大小限制。传统 P2SH 的完整 redeemScript 需要作为单个栈元素推入,因此不能超过 520 字节。P2WSH v0 的 witnessScript 可以达到 10,000 字节,但传给脚本的其他见证栈元素仍受每项最多 520 字节的限制。
| 检查情形 | 正确判断 |
|---|---|
| P2SH 的 redeemScript 改动一个字节 | HASH160 通常改变,原承诺不再匹配 |
| P2WSH 的 witnessScript 公钥顺序发生变化 | SHA-256 改变,不能匹配原输出 |
| 嵌套 P2SH 直接提交完整多签脚本作为 redeemScript | 外层哈希不匹配,应提交见证程序 |
| 原生 P2WSH 的 scriptSig 非空 | 违反原生见证程序的共识验证要求 |
| 承诺哈希匹配,但只提供一份有效多签签名 | 2/3 多签条件未满足,花费失败 |
排查真实交易时,先从被花费输出读取 scriptPubKey,再确定需要哪一种脚本承诺,随后到 scriptSig 或 witness 查找完整脚本,重新计算哈希并检查签名。哈希不匹配属于脚本承诺问题;哈希匹配但验证失败,则继续检查签名摘要、签名顺序、脚本栈与其他执行条件。
具体共识规则可对照 BIP16:P2SH 与 BIP141:Segregated Witness。