
区块链原理 / 系统课时
P2WPKH 如何用见证完成校验
P2WPKH 如何用见证完成校验
看到原生 SegWit 输入的 scriptSig 为空,不能以为交易没有签名。要判断这笔 UTXO 是否被合法花费,需要同时读取前序输出的锁定脚本与当前输入的 witness,再检查公钥哈希、签名摘要和 ECDSA 验证结果。
学习目标
- 从
scriptPubKey识别 SegWit v0 P2WPKH,并正确读取两项见证数据。 - 说明公钥哈希匹配、BIP143 摘要和
OP_CHECKSIG的校验顺序。 - 区分传统 P2PKH、原生 P2WPKH 与 P2SH 包装形式。
从前序 UTXO 找到支出条件
先用当前交易输入的 vin[i].txid 和 vin[i].vout 找到被花费的前序输出,读取该输出的 scriptPubKey.hex;再查看当前输入的 scriptSig.hex 与 txinwitness。不要误读当前交易新建的 vout,它约束的是下一次花费。
例如 00141d0f172a0ecb48aee1be1f2687d2963ae33f71a1 共 22 字节:00 是 OP_0(见证版本 0),14 表示推入后续 20 字节,剩余的 1d0f...71a1 是公钥哈希 H。这是原生 P2WPKH,而不是直接写着 OP_CHECKSIG 的脚本。
原生 P2WPKH 的 scriptSig 必须完全为空;txinwitness 必须恰好有两项:第 0 项是 DER 编码的 ECDSA 签名及末尾 1 字节哈希类型,第 1 项是公钥。两项各自不能超过 520 字节。钱包通常使用 33 字节压缩公钥,默认中继策略也只接受这种公钥格式。
节点如何用见证验证花费
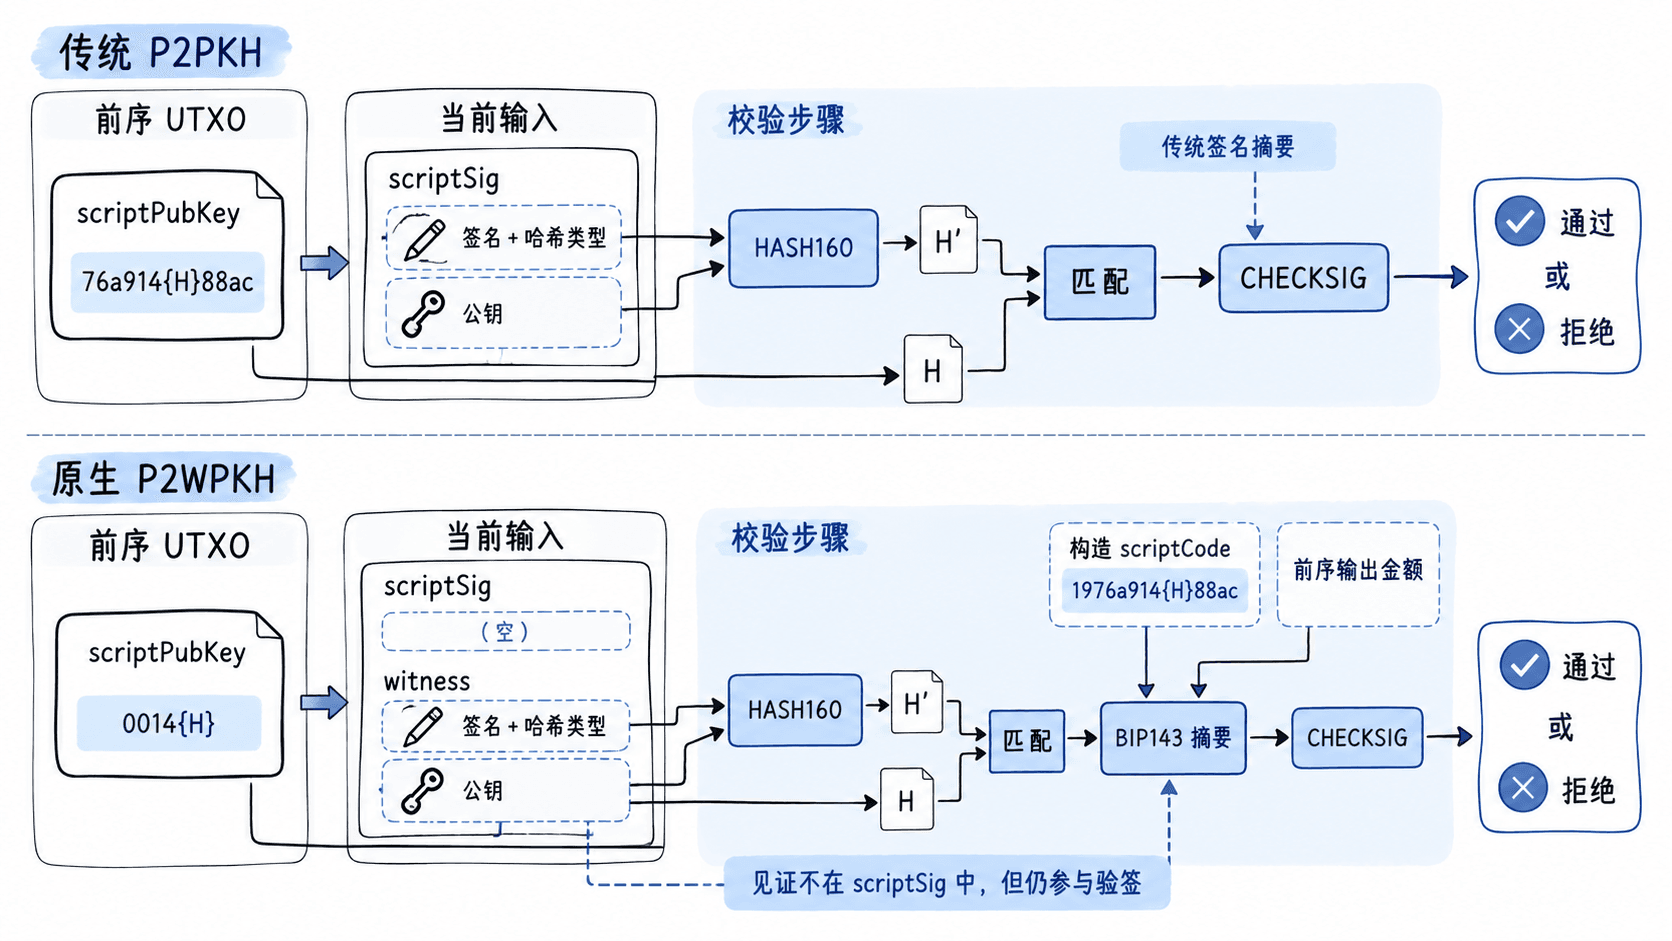
- 检查容器:前序输出必须是
OP_0加 20 字节程序;原生输入的scriptSig为空,见证栈恰有两项,每项不超过 520 字节。不满足即不能按此 P2WPKH 路径通过。 - 验证公钥归属:计算
HASH160(pubkey),即先 SHA256、再 RIPEMD160,结果必须等于前序输出的 20 字节H。公钥与签名的位置不能颠倒。 - 建立签名消息:按 BIP143 构造
scriptCode,其序列化字节为1976a914{H}88ac;摘要还使用当前输入引用的前序输出金额(单位 sat)、outpoint、nSequence、交易版本、输出摘要、锁定时间和签名哈希类型等。常见末尾01表示SIGHASH_ALL。 - 执行签名检查:用公钥对 BIP143 双 SHA256 摘要执行 secp256k1 ECDSA
OP_CHECKSIG。最终必须得到单个真值;仅有公钥哈希匹配,不能证明签名有效。
scriptCode 虽含 P2PKH 常见的 OP_DUP OP_HASH160 ... OP_EQUALVERIFY OP_CHECKSIG,却是 P2WPKH 验签时构造的脚本,不等于链上的前序输出本来就是 P2PKH。
用官方测试向量检查公钥和脚本
下面截取 BIP143 原生 P2WPKH 测试向量的前序输出脚本和两项见证。使用 Python 3,并确保其 OpenSSL 提供 RIPEMD160;运行代码只核对结构、公钥哈希和 scriptCode,不实现最终 ECDSA 验签。
import hashlib

# BIP143 测试向量:被花费输出的脚本及当前输入的见证数据
prevout_script = bytes.fromhex("00141d0f172a0ecb48aee1be1f2687d2963ae33f71a1")
signature = bytes.fromhex(
    "304402203609e17b84f6a7d30c80bfa610b5b4542f32a8a0d5447a12fb1366d7f01cc44a"
    "0220573a954c4518331561406f90300e8f3358f51928d43c212a8caed02de67eebee01"
)
pubkey = bytes.fromhex("025476c2e83188368da1ff3e292e7acafcdb3566bb0ad253f62fc70f07aeee6357")
witness = [signature, pubkey]
script_sig = b""

assert len(prevout_script) == 22 and prevout_script[:2] == b"\x00\x14"
assert script_sig == b"" and len(witness) == 2
assert all(len(item) <= 520 for item in witness)
assert len(pubkey) == 33 and pubkey[0] in (2, 3)
key_hash = hashlib.new("ripemd160", hashlib.sha256(pubkey).digest()).digest()
assert key_hash == prevout_script[2:]

# 0x19 是后续 25 字节 P2PKH 等价脚本的序列化长度
script_code = b"\x19\x76\xa9\x14" + key_hash + b"\x88\xac"
print("witness 项数:", len(witness))
print("公钥哈希匹配:", key_hash == prevout_script[2:])
print("签名哈希类型:", f"0x{signature[-1]:02x}")
print("scriptCode:", script_code.hex())
预期输出:
witness 项数: 2
公钥哈希匹配: True
签名哈希类型: 0x01
scriptCode: 1976a9141d0f172a0ecb48aee1be1f2687d2963ae33f71a188ac
该向量被花费的输出金额是 600000000 sat(6 BTC)。最终验签还必须结合它所属交易的完整字段计算 BIP143 摘要,再检查 ECDSA 签名;把金额误填为 590000000 sat,生成的摘要就不同。可将公钥十六进制的最后一个字节改掉重跑,观察 assert key_hash == prevout_script[2:] 失败。
与 P2PKH 的区别和容易误判的边界
| 检查位置 | 传统 P2PKH | 原生 P2WPKH |
|---|---|---|
前序输出 scriptPubKey |
76a914{H}88ac,25 字节 |
0014{H},22 字节 |
| 解锁签名、公钥所在位置 | 当前输入 scriptSig |
当前输入 txinwitness 两项 |
| 签名摘要算法 | 传统签名哈希算法 | BIP143,承诺被花费输出金额 |
| 标识符 | txid 包含 scriptSig |
txid 不含 witness,wtxid 包含 witness |
另有 P2SH-P2WPKH:前序输出是 P2SH,当前 scriptSig 必须仅推入 0014{H} 这个赎回脚本(序列化后为 160014{H}),但签名与公钥仍放在两项 witness 中。不能把“原生形式必须为空”套到包装形式。
排错时先确认引用的是前序输出,再查 scriptSig、witness 项数和公钥哈希,最后核对签名哈希类型、前序输出金额与 ECDSA 结果。规则原文可对照 BIP141 和 BIP143。