
区块链原理 / 系统课时
用 PSBT 传递构造与签名状态
用 PSBT 传递构造与签名状态
一笔 Bitcoin 交易可能由联网钱包选择资金、离线设备签名,再交给另一台节点广播。PSBT 让这些参与者交换同一笔交易的构造信息和签名状态,而不必传递私钥。本课将使用 Bitcoin Core 在 regtest 上完成构造、检查、签名、最终化与广播,并明确每次交接的数据边界。
学习目标
- 理解 PSBT 在构造者、更新者、签名者与最终化者之间传递的状态。
- 使用 Bitcoin Core RPC 构造、检查、签名并最终化一笔 PSBT。
- 判断哪些交易数据可以共享,哪些敏感信息必须限制传播。
PSBT 如何分离交易构造与签名
PSBT(Partially Signed Bitcoin Transaction,部分签名比特币交易)是 BIP 174 定义的交易协作格式。它可以携带尚未完成的交易、被花费输出的信息、签名所需的脚本及已有签名,而不是直接在 P2P 网络中广播的交易格式。
一笔典型 PSBT 会经历以下职责分工:
- 构造者(Creator)确定输入、收款输出、找零及交易版本,创建未签名交易。
- 更新者(Updater)补充输入对应的 UTXO 金额、锁定脚本及必要的密钥来源信息。
- 签名者(Signer)核对交易内容,使用本地私钥对自己有权花费的输入生成签名。
- 组合者(Combiner)在多签场景中合并针对同一笔交易产生的不同部分签名。
- 最终化者(Finalizer)将足够的签名整理为实际解锁数据,提取器(Extractor)生成可广播的原始交易。
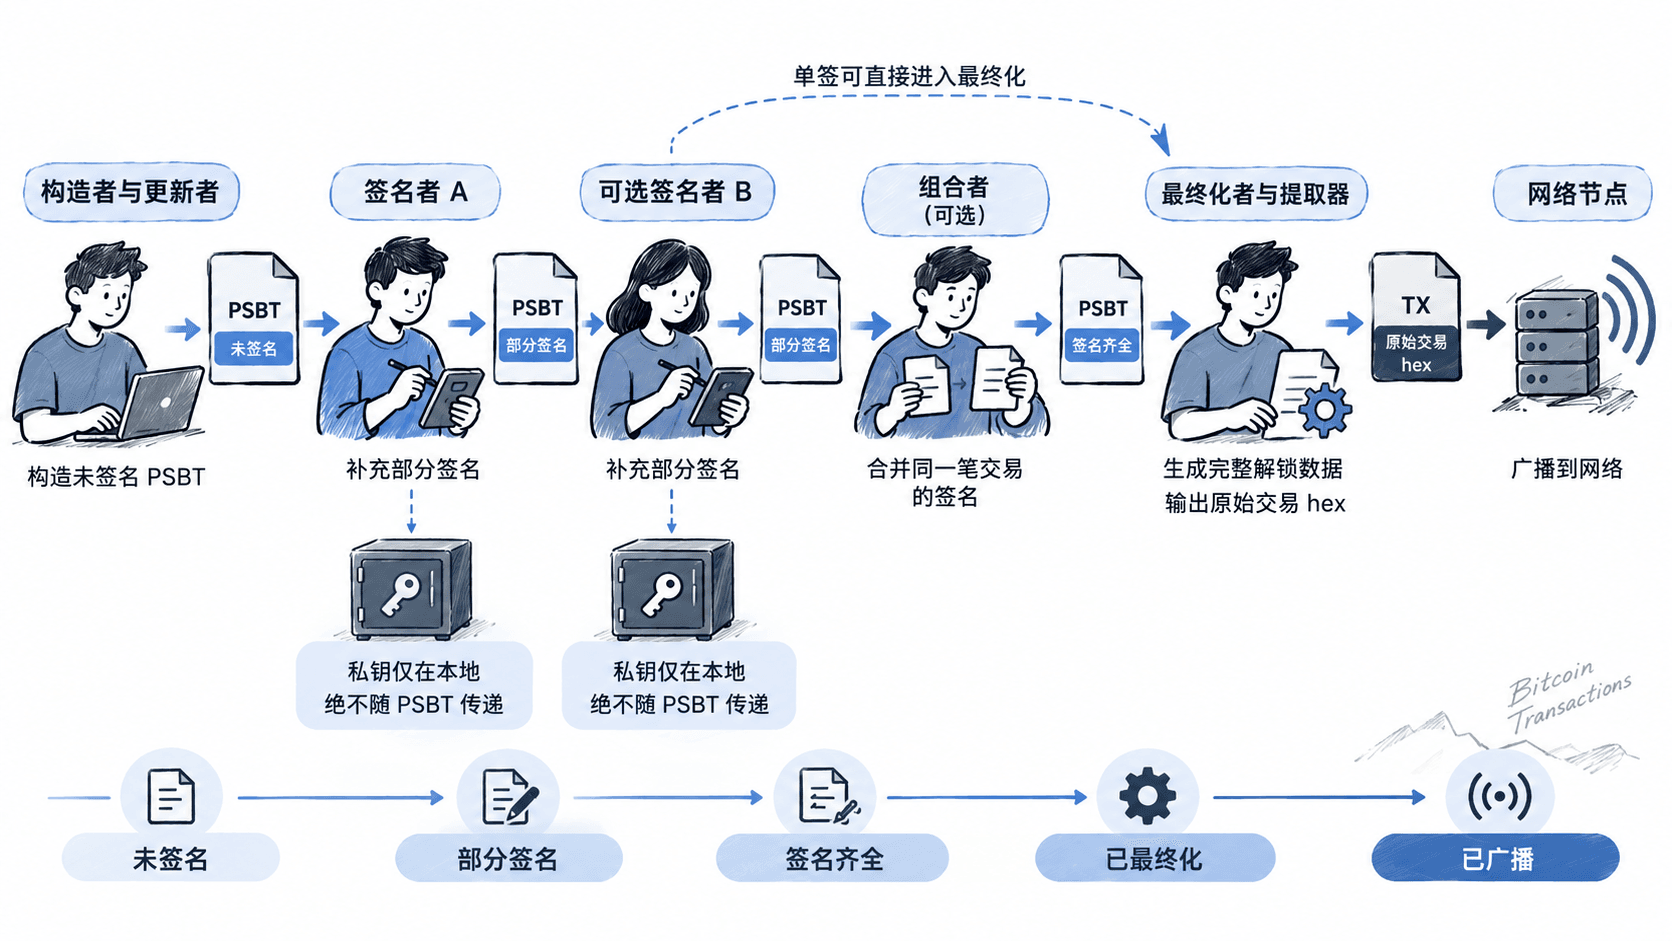
这些是协议中的逻辑角色,不一定对应五台设备。普通钱包可能同时完成构造、更新和签名;硬件钱包与多签系统则会把职责分配给不同参与者。
在 Bitcoin Core 中,walletcreatefundedpsbt 可以完成构造和资金选择,walletprocesspsbt 可以补充信息并签名,combinepsbt 合并同一笔交易的部分签名,finalizepsbt 完成最终化及提取。
PSBT 应当传递哪些数据
以 PSBT v0 为例,其数据分为全局、逐输入和逐输出三个范围。全局区域包含未签名交易;输入区域可以携带 UTXO、解锁脚本和签名;输出区域可以携带找零识别及密钥派生信息。PSBT v2(BIP 370)对交易字段的组织方式进行了调整,但交接职责相同。
| 数据 | 典型用途 | 共享边界 |
|---|---|---|
输入 txid、vout |
确定花费哪个 UTXO | 构造者、签名者需要 |
| 输出地址与金额 | 确认收款和找零 | 必须提供给签名者核对 |
witness_utxo、non_witness_utxo |
提供前序输出信息,辅助验签 | 按输入类型及签名设备要求提供 |
redeem_script、witness_script |
补充复杂脚本的花费条件 | 仅向需要处理脚本的参与者提供 |
partial_signatures |
保存已有的部分签名 | 可交给组合者和最终化者 |
| BIP32 公钥派生路径、指纹、扩展公钥 | 协助设备定位签名密钥 | 仅在确有必要时共享 |
| 私钥、助记词、种子 | 授权花费资金 | 永远不应进入 PSBT 或交接文件 |
其中,密钥派生路径虽然不是私钥,却可能泄露钱包账户结构;扩展公钥还可能用于追踪同一钱包派生出的多个地址。因此,不应把完整钱包元数据无差别交给所有参与者。
Bitcoin Core 的 walletcreatefundedpsbt 提供 bip32derivs 参数。设置为 false 可以减少钱包已知的 BIP32 派生路径信息输出,但某些硬件签名设备依赖这些信息定位密钥,此时需要按设备要求保留。
签名者不能因为 PSBT 带有金额字段就直接信任它。签名前应核对前序输出金额和脚本、实际收款地址、找零归属、手续费及签名哈希类型。PSBT 内的元数据属于输入信息,不天然可信。
在 regtest 完成一次 PSBT 交接
下面使用 Bitcoin Core 30.0 的 RPC 接口演示。实验要求在 Linux 或 macOS 环境安装 bitcoind、bitcoin-cli 和 jq,并启动 regtest 节点。首次启动可以执行 bitcoind -regtest -daemonwait。以下脚本假定节点已运行、名为 psbt_lab_05 的钱包尚不存在。
实验使用同一钱包模拟构造者与签名者的不同操作阶段,但明确禁止在构造阶段签名,并禁止签名阶段自动最终化。实际部署时,这些阶段可以分别运行在联网协调器和离线签名设备上。
set -euo pipefail

cli() { bitcoin-cli -regtest "$@"; }
wallet() { bitcoin-cli -regtest -rpcwallet=psbt_lab_05 "$@"; }

# 创建实验钱包,挖出足够区块使最早的区块奖励成熟。
cli createwallet psbt_lab_05 >/dev/null
MINER=$(wallet getnewaddress "" bech32)
cli generatetoaddress 101 "$MINER" >/dev/null
RECEIVER=$(wallet getnewaddress "" bech32)

# 只选择资金和构造交易,不进行签名。
FUNDED=$(wallet walletcreatefundedpsbt '[]' "[{\"$RECEIVER\":0.1}]" 0 '{"fee_rate":2}' false)
PSBT=$(jq -r '.psbt' <<< "$FUNDED")
DECODED=$(cli decodepsbt "$PSBT")
jq -e --arg addr "$RECEIVER" 'any(.tx.vout[]; .scriptPubKey.address == $addr and .value == 0.1)' <<< "$DECODED" >/dev/null
printf 'before: %s\n' "$(cli analyzepsbt "$PSBT" | jq -r '.next')"

# 签名但不自动最终化,保留可传递的部分签名状态。
SIGNED=$(wallet walletprocesspsbt "$PSBT" true ALL false false | jq -r '.psbt')
printf 'after: %s\n' "$(cli analyzepsbt "$SIGNED" | jq -r '.next')"

# 最终化并提取原始交易,再交给节点广播。
FINAL=$(cli finalizepsbt "$SIGNED")
printf 'complete: %s\n' "$(jq -r '.complete' <<< "$FINAL")"
RAW=$(jq -r '.hex' <<< "$FINAL")
TXID=$(cli sendrawtransaction "$RAW")
printf 'txid: %s\n' "$TXID"
预期输出(交易 ID 因本地生成的数据而不同):
before: signer
after: finalizer
complete: true
txid: <ID>
<ID> 表示实际生成的 64 位十六进制交易 ID。实验钱包首次收到的区块奖励在挖出 101 个区块后具备可花费的成熟输出,因此可以直接选取 UTXO;0.1 的单位是 BTC,fee_rate 的单位是 sat/vB,false 参数分别控制是否添加 BIP32 派生信息以及是否自动最终化。
在第一次 analyzepsbt 时,钱包已提供必要的 UTXO 数据,但还没有签名,因此下一角色是 signer。第二次分析时,签名已经加入 PSBT,而 finalize=false 保留了未最终化状态,下一角色成为 finalizer。
finalizepsbt 返回 complete=true 并包含 hex,说明已经提取完整交易。随后 sendrawtransaction 返回交易 ID,表示当前 regtest 节点接受了广播请求,并不表示交易已经获得区块确认。
多方签名交接与失败状态怎么检查
实际交接时,可以把第一阶段的 PSBT Base64 字符串发送给签名者,把返回的 SIGNED 字符串交给最终化者。交换的是 PSBT 字符串,而不是钱包文件或私钥。通过离线介质、二维码或受保护的通信渠道传输时,都应防止内容被替换。
对于需要两个签名者共同授权的多签输入,签名者 A 和 B 可以分别从同一份未签名 PSBT 开始签名。协调器收到两份结果后,使用 combinepsbt 合并,再调用 finalizepsbt。combinepsbt 不会代替签名者生成缺失的签名,也不能用来合并两笔输入或输出不同的交易;与之不同的 joinpsbts 是组合独立 PSBT 的交易输入输出,不用于收集同一交易的多方签名。
当 finalizepsbt 返回 complete=false 时,不应尝试把返回的 PSBT 当作原始交易广播。按下面顺序定位:
- 用
analyzepsbt检查next和逐输入的missing.signatures、missing.pubkeys或缺失脚本字段。字段只在适用时出现。 - 若下一角色为
updater,检查 UTXO 金额、脚本及密钥来源信息是否完整。 - 若下一角色为
signer,检查签名设备是否持有正确密钥、是否支持该脚本,以及是否已处理对应输入。 - 若下一角色为
finalizer,检查已有签名和脚本条件是否足以形成完整解锁数据。 - 最终化成功后,仍需分别检查节点广播是否成功以及交易是否进入区块。
例如,2-of-3 多签交易只收集到一个有效签名时,PSBT 可以保留该签名并继续传递,但尚不满足花费条件。补充第二个有效签名后,才有机会完成最终化。
签名者还应在每次签名前重新核对输入、输出和手续费。对于常见的 SIGHASH_ALL 签名,更改被其承诺的输出后不能指望原签名继续有效;涉及其他签名哈希类型时必须按各自的承诺范围判断。即使交易的编码仍然是合法 PSBT,也不代表修改后的交易获得了原签名者授权。
完成交接的判定标准可以固定为:PSBT 输入与输出符合授权意图、签名来源满足脚本要求、最终化结果 complete=true、提取的交易能被节点接受。这样,资金选择、私钥使用、签名收集与最终广播就可以分别交由不同参与者执行,同时保留每个阶段可检查的状态。