
区块链原理 / 系统课时
地址编码怎样对应到输出脚本
地址编码怎样对应到输出脚本
拿到一个 Bitcoin 收款地址后,不能直接把地址字符串写进交易输出。节点需要先校验并解码地址,再根据地址类型生成 scriptPubKey。本课比较 Base58Check、Bech32 和 Bech32m 三种编码,拆解它们与锁定脚本的映射关系,并通过 Bitcoin Core 验证真实脚本字节。
学习目标
- 区分 Base58Check、Bech32 和 Bech32m 的编码字段、校验规则及适用输出类型。
- 根据地址解码后的版本和负载,识别 P2PKH、P2SH、P2WPKH、P2WSH 与 P2TR 输出脚本。
- 使用 Bitcoin Core 的
validateaddressRPC 验证地址与scriptPubKey的对应关系。
地址与输出脚本是什么关系
Bitcoin 交易输出包含金额和 scriptPubKey。金额通常以 satoshi 为单位进行序列化,scriptPubKey 则是一段规定未来如何花费该输出的锁定脚本。
地址是对特定锁定条件的编码表示,便于钱包收款、复制和校验。交易真正写入区块链的是脚本字节,而不是 1...、3... 或 bc1... 形式的地址文本。
例如,原生隔离见证 P2WPKH 地址解码后包含一个 20 字节的公钥哈希。对应的输出脚本使用 OP_0 加上这个 20 字节见证程序,总长度为 22 字节。
这里需要分清三个层次:
- 地址文本:提供网络信息、类型或见证版本、负载及校验信息。
- 地址解码结果:得到公钥哈希、脚本哈希,或见证版本与见证程序。
- 输出脚本:根据解码结果拼装对应的操作码和数据推入指令,形成
scriptPubKey。
地址本身不包含私钥。即使地址校验成功,也只能说明它在指定网络下具有合法的编码及对应脚本,不能证明任何人有权花费该输出。
三种编码分别保存什么
三种地址编码采用不同的校验规则,但最终都要映射成具体的输出脚本。以下以 Bitcoin 主网为例。
| 编码 | 常见地址前缀 | 核心负载 | 校验规则 | 典型输出 |
|---|---|---|---|---|
| Base58Check | 1、3 |
版本字节与 20 字节哈希 | 双重 SHA-256 的前 4 字节 | P2PKH、P2SH |
| Bech32 | bc1q |
见证版本 0 与 20 或 32 字节程序 | 6 个校验字符,常量为 1 | P2WPKH、P2WSH |
| Bech32m | bc1p(版本 1) |
见证版本 1 与见证程序 | 6 个校验字符,常量为 0x2bc830a3 |
32 字节程序对应 P2TR |
Base58Check 的版本字节
Base58Check 先把版本字节与负载组合,再计算双重 SHA-256,将结果的前 4 字节作为校验和,最后编码为 Base58 字符串。
主网常见版本如下:
0x00:P2PKH,后接 20 字节公钥哈希,地址通常以1开头。0x05:P2SH,后接 20 字节脚本哈希,地址通常以3开头。
P2SH 地址只承诺一个赎回脚本的哈希。它可能包装多签脚本,也可能包装隔离见证程序。仅凭 3 开头的地址,不能确定内部具体采用哪一种花费规则。
Bech32 与 Bech32m 的见证版本
两者都采用人类可读部分(HRP)、分隔符 1、见证版本、见证程序编码及校验字符的结构。
主网 HRP 是 bc,测试网和 Signet 通常使用 tb,Regtest 使用 bcrt。其中 bc1q 通常表示版本 0,bc1p 表示版本 1。
- 见证版本 0 必须使用 Bech32,程序长度只能是 20 或 32 字节。
- 见证版本 1~16 必须使用 Bech32m,程序允许 2~40 字节。
- 当前 Taproot 的 P2TR 输出使用版本 1 和恰好 32 字节的见证程序。
Bech32 与 Bech32m 的校验结果不能互换。地址允许全部小写或全部大写,但混合大小写必须拒绝。见证程序还需要经过 5 位数据组到 8 位字节的转换,并检查末尾填充位是否合法。
从解码负载构造 scriptPubKey
校验地址后,节点不需要把地址字符串保留在输出中,而是选择脚本模板,并填入解码得到的哈希或见证程序。
| 输出类型 | 解码条件 | scriptPubKey 十六进制结构 | 长度 |
|---|---|---|---|
| P2PKH | Base58Check 版本 0x00 |
76 a9 14 [20字节哈希] 88 ac |
25 字节 |
| P2SH | Base58Check 版本 0x05 |
a9 14 [20字节哈希] 87 |
23 字节 |
| P2WPKH | 见证版本 0,20 字节 | 00 14 [20字节程序] |
22 字节 |
| P2WSH | 见证版本 0,32 字节 | 00 20 [32字节程序] |
34 字节 |
| P2TR | 见证版本 1,32 字节 | 51 20 [32字节程序] |
34 字节 |
表中的空格仅用于展示字节边界,方括号表示实际填入的二进制数据,不是脚本中的字符。
P2PKH 的 76、a9、88、ac 分别表示 OP_DUP、OP_HASH160、OP_EQUALVERIFY、OP_CHECKSIG。P2SH 的 87 对应 OP_EQUAL。
原生见证输出中,00 表示 OP_0,51 表示 OP_1;后面的 14、20 分别表示推入 20、32 字节数据。P2TR 中的 32 字节程序是 Taproot 输出公钥的 x-only 表示,而不是可以直接任意替换的内部公钥。
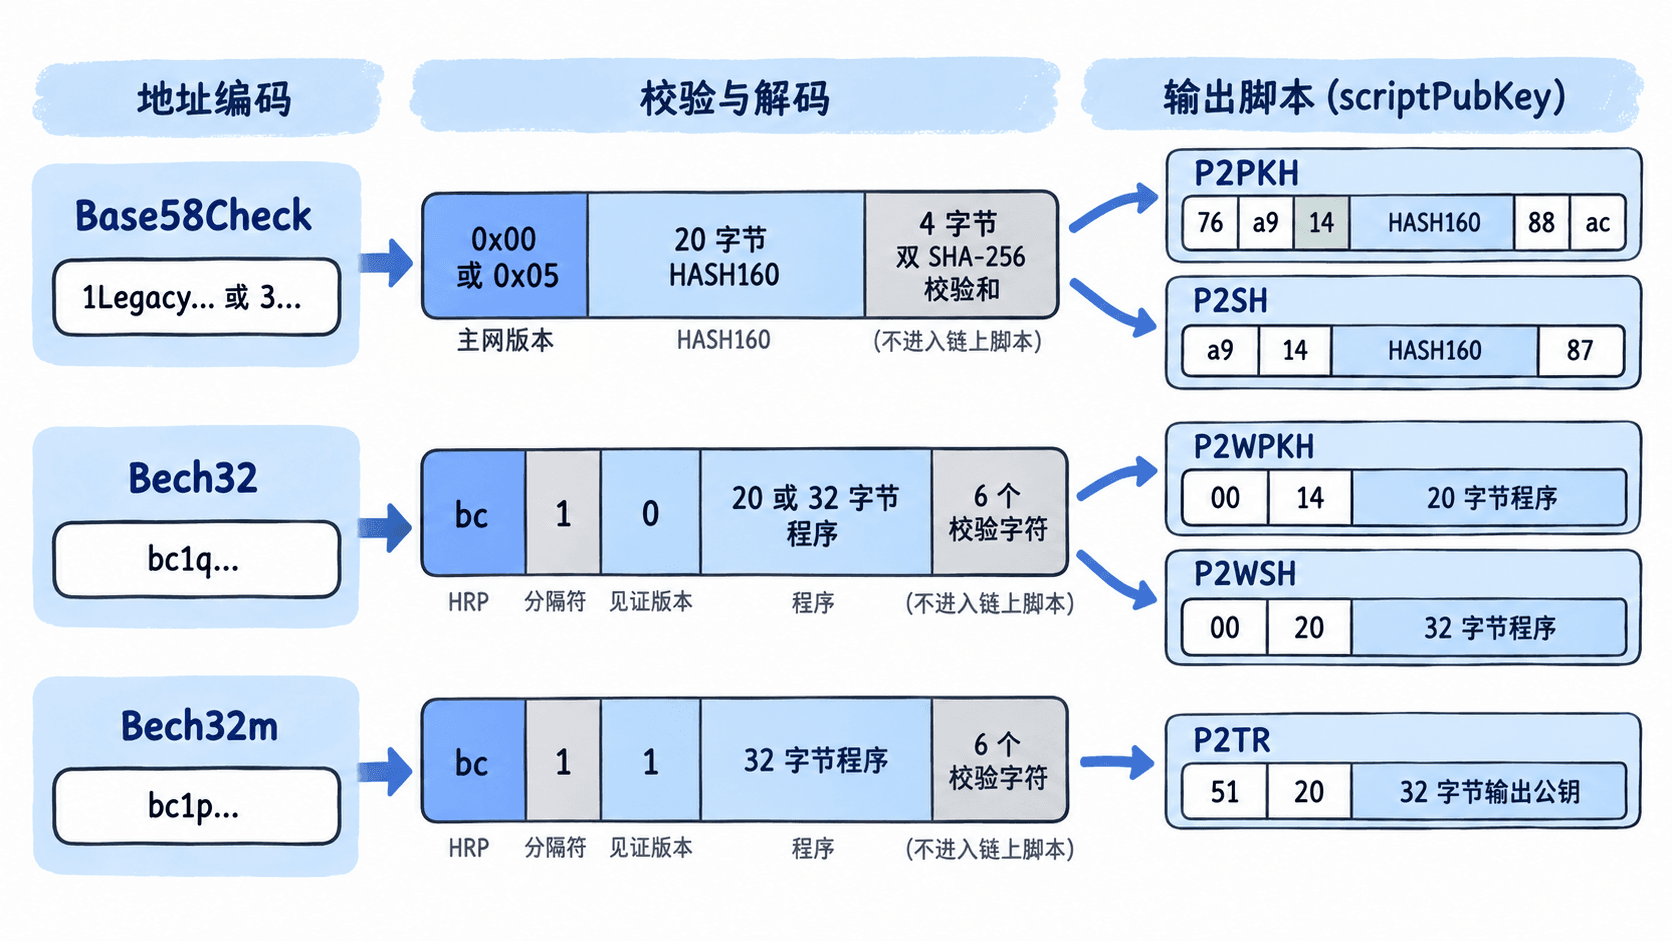
一个常见错误是把地址的校验和拼接进 scriptPubKey。实际上,Base58Check 的 4 字节校验和以及 Bech32 系列的 6 个校验字符都只用于检测地址输入错误,不是交易输出脚本的一部分。
使用 Bitcoin Core 验证真实脚本
Bitcoin Core 的 validateaddress RPC 会校验指定网络的地址,并在合法时返回 scriptPubKey。不需要导入私钥或加载钱包,也不需要为示例地址创建实际交易。
以下示例适用于 Bitcoin Core 31.0 与 Python 3。运行前确保主网节点的 RPC 服务可访问,且 bitcoin-cli 已加入系统 PATH。将代码保存为 check_address.py 后执行 python check_address.py。
import json
import subprocess

samples = [
    ("P2PKH/Base58Check", "1A1zP1eP5QGefi2DMPTfTL5SLmv7DivfNa"),
    ("P2WPKH/Bech32", "bc1qw508d6qejxtdg4y5r3zarvary0c5xw7kv8f3t4"),
    ("P2TR/Bech32m", "bc1p0xlxvlhemja6c4dqv22uapctqupfhlxm9h8z3k2e72q4k9hcz7vqzk5jj0"),
]

for kind, address in samples:
    # 明确使用主网,避免把网络前缀不匹配误判为地址损坏。
    process = subprocess.run(
        ["bitcoin-cli", "-chain=main", "validateaddress", address],
        check=True,
        capture_output=True,
        text=True,
    )
    result = json.loads(process.stdout)

    # 只有通过完整地址校验后才读取锁定脚本。
    if not result["isvalid"]:
        raise ValueError(f"Invalid address: {address}")
    print(f"{kind}: {result['scriptPubKey']}")
预期输出:
P2PKH/Base58Check: 76a91462e907b15cbf27d5425399ebf6f0fb50ebb88f188ac
P2WPKH/Bech32: 0014751e76e8199196d454941c45d1b3a323f1433bd6
P2TR/Bech32m: 512079be667ef9dcbbac55a06295ce870b07029bfcdb2dce28d959f2815b16f81798
这三个结果可以按字节直接检查:P2PKH 以 76a914 开头、88ac 结尾;P2WPKH 以 0014 开头;P2TR 以 5120 开头。三者脚本总长依次为 25、22、34 字节。
其中 P2WPKH 和 P2TR 地址来自 BIP 的有效测试向量。第一个地址是著名的主网历史地址,仅用于格式验证。不要向教材示例地址转账。
如果 RPC 连接失败,应先检查 Bitcoin Core 是否运行、是否启用 RPC,以及 -chain=main 是否与正在运行的节点网络一致。RPC 的字段定义可对照 Bitcoin Core 31.0 validateaddress 文档。
哪些地址看起来正确却必须拒绝
接收外部地址时,建议按网络、编码校验、见证版本、程序长度的顺序验证,而不是只看字符串前缀。
- 网络不匹配:主网钱包收到
tb1...或bcrt1...地址时必须拒绝,不能通过替换前缀来转换网络,因为校验和也覆盖网络信息。 - 校验算法不匹配:见证版本 0 若错误使用 Bech32m,或版本 1 若错误使用 Bech32,即使字符集和长度看起来合理,也属于无效地址。
- 程序长度不合法:版本 0 必须是 20 或 32 字节;不能因为前缀是
bc1q就跳过长度检查。版本 1 只有 32 字节程序对应当前定义的 P2TR 输出。 - 误判花费权限:
validateaddress返回isvalid: true,不代表地址有余额、钱包拥有私钥,或未来提供的签名一定能通过脚本验证。
可以用一个小测试验证校验机制:将示例中的合法 Bech32 地址任意修改一个数据字符,再传给 validateaddress。一般会得到 isvalid: false,不能继续读取有效的 scriptPubKey。这也说明地址编码负责可靠地传递锁定条件,而实际花费授权仍由对应的脚本和签名验证规则决定。