
游戏客户端架构 / 系统课时
目录怎么按职责而不是文件类型组织
目录怎么按职责而不是文件类型组织
资源目录真正需要解决的是“谁维护、谁一起修改、谁可以引用”,而不只是把 .fbx、.png 和材质文件分别放进不同文件夹。本节比较几种常见组织方式,并建立适合多人协作、局部迁移和自动构建的职责边界。
学习目标
- 区分按文件类型、资产类别和业务模块组织目录的优缺点
- 按修改职责和资源归属设计稳定的目录边界
- 建立共享资源与模块私有资源之间清晰的引用规则
先区分文件是什么和谁负责它
最直观的目录设计是把模型放 Models、贴图放 Textures、动画放 Animations。小项目里这样很整齐,但项目变大后,一个角色的资源会散落在多个远距离目录中。
修改角色 knight 时,美术可能需要同时调整模型、材质、贴图、动画和预制资源。如果这些文件分别由不同顶层目录管理,查找、迁移、删除和审查都容易漏文件。
按职责组织则先问:这些资源属于哪个业务对象,通常由谁一起修改? 例如角色资源先归入 characters/knight,再在该边界内部根据需要细分模型、材质和动画。
三种方式可以这样理解:
| 组织方式 | 优点 | 主要问题 | 适用范围 |
|---|---|---|---|
| 按扩展名 | 简单直观 | 同一业务对象被拆散 | 小型临时项目 |
| 按资产类别 | 便于专业岗位浏览 | 跨类别修改成本仍高 | 职责高度独立的资源库 |
| 按业务模块 | 迁移、删除和协作边界清晰 | 需要额外处理共享资源 | 中大型游戏项目 |
让一个模块尽可能完整地拥有自己的资源
一个比较稳健的结构是以功能或业务对象作为一级边界,再在内部按需要细分。角色、场景、UI 和玩法模块分别拥有自己的资源,真正跨模块复用的内容再进入共享区。
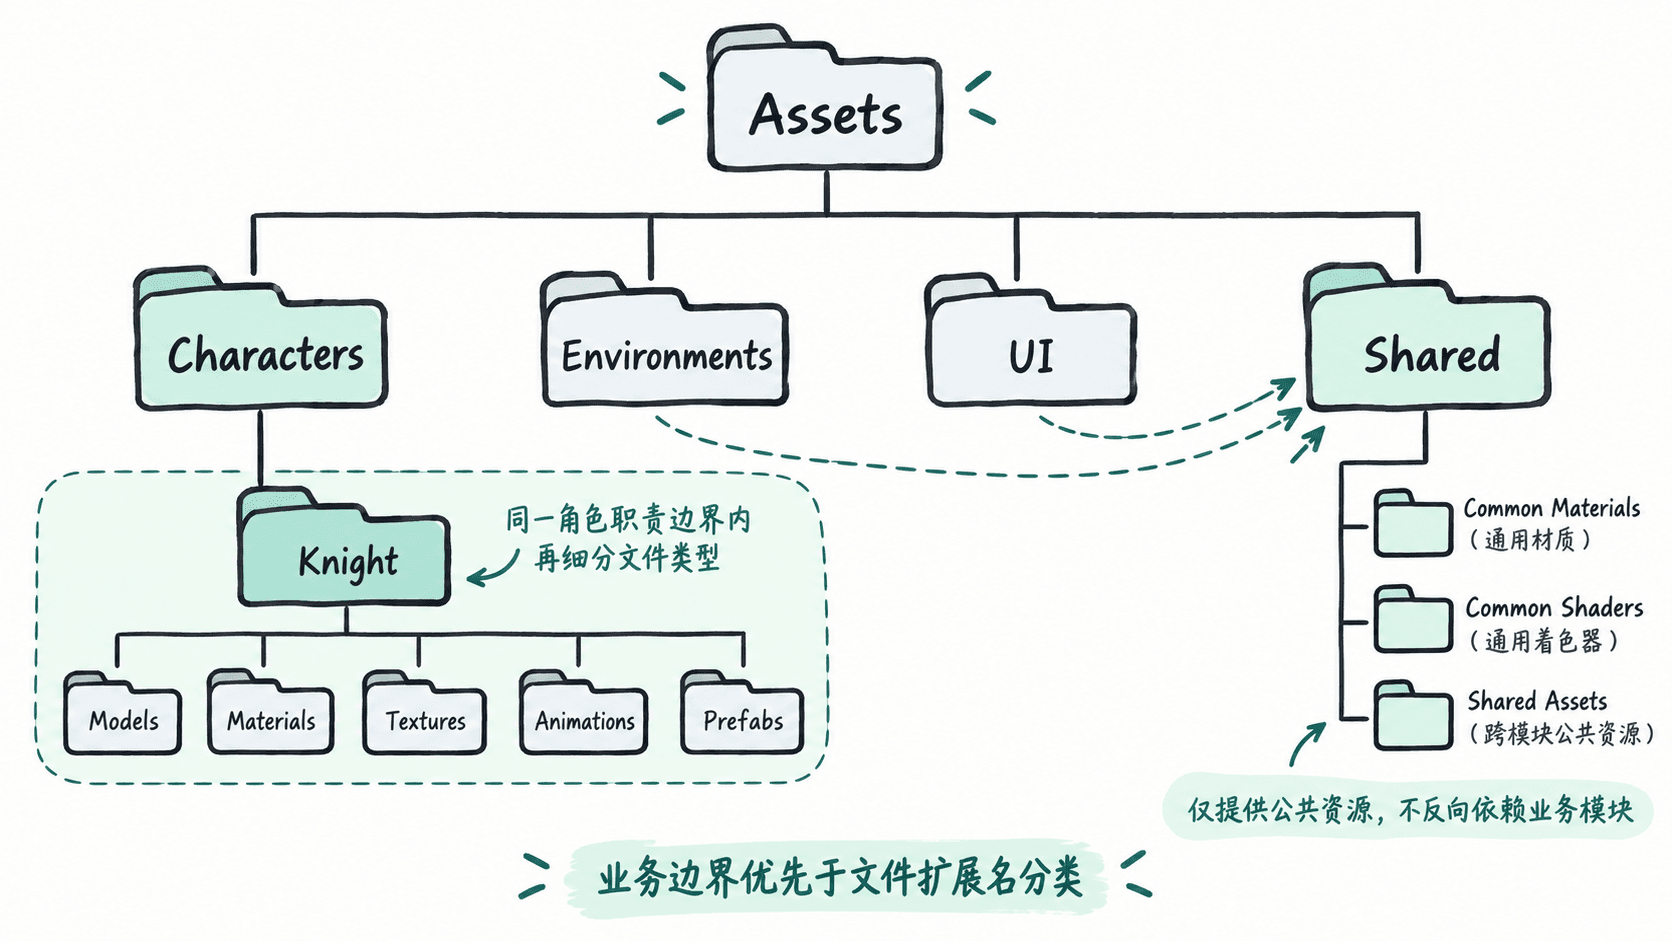
下面的命令创建一个最小示例目录。它不是唯一标准,重点是观察边界:knight 自己拥有完成该角色所需的资源,而不是把文件强制拆到全局类型目录。
mkdir -p Assets/Characters/Knight/{Models,Materials,Textures,Animations,Prefabs}
mkdir -p Assets/Environments/Forest/{Models,Materials,Textures,Prefabs}
mkdir -p Assets/UI/HUD
mkdir -p Assets/Shared/{Materials,Shaders}
find Assets -type d | sort
预期输出
Assets
Assets/Characters
Assets/Characters/Knight
Assets/Characters/Knight/Animations
Assets/Characters/Knight/Materials
Assets/Characters/Knight/Models
Assets/Characters/Knight/Prefabs
Assets/Characters/Knight/Textures
Assets/Environments
Assets/Environments/Forest
Assets/Environments/Forest/Materials
Assets/Environments/Forest/Models
Assets/Environments/Forest/Prefabs
Assets/Environments/Forest/Textures
Assets/Shared
Assets/Shared/Materials
Assets/Shared/Shaders
Assets/UI
Assets/UI/HUD
不同系统的 find 或排序行为可能略有差异,但应能看到相同的职责层级。
Shared 必须是受控边界
按业务模块组织后,最容易失控的是 Shared。如果任何“暂时不知道放哪里”的资源都进入共享区,最终它会变成新的杂物目录,并重新制造不清晰的依赖关系。
资源进入共享区前至少应满足一个条件:已经被多个独立模块稳定复用,或者它本来就是基础设施级资源,例如统一着色器、默认材质和全局字体。
更重要的是控制依赖方向。业务模块可以引用共享资源,而共享资源不应反过来引用 Characters/Knight 这样的具体业务目录。否则删除一个角色可能意外破坏看似公共的资产。
用边界支持迁移和自动化
判断目录设计是否合理,可以做一个简单测试:把某个完整业务对象迁移到另一个项目时,是否能通过复制一个主要目录完成大部分工作。
例如迁移 Characters/Knight 时,如果还必须人工到全局 Textures、Animations、Materials 中寻找几十个关联文件,说明目录只是按文件类型整理得很整齐,却没有形成可操作的资产边界。
自动化工具同样会受益于稳定边界。导入脚本可以只扫描 Characters,角色构建任务可以以单个角色目录作为输入,删除模块时也更容易检查残留依赖。目录由此成为流水线的一部分,而不是单纯的磁盘摆放习惯。
不要把职责边界拆得过细
按职责组织并不意味着每个文件都建立一层文件夹。目录层级过深会增加浏览和脚本路径复杂度。通常只有当一个子目录拥有明确维护对象、文件数量已经影响查找,或者需要独立构建和权限边界时,才值得继续拆分。
最终应让目录回答三个问题:这个资源属于谁、谁会和它一起修改、删除这个模块时哪些文件应该一起消失。只要这三个问题能够稳定回答,目录结构就已经比单纯按扩展名分类更适合长期多人协作。