
原生移动开发 / 系统课时
用 Heap Dump 找泄漏对象
用 Heap Dump 找泄漏对象
当 Activity、Fragment 或 View 已经退出,却发现进程中的 Java/Kotlin 堆持续增长,可以抓取 Heap Dump,从 GC Root 沿引用链反查是谁仍然持有对象,最终定位泄漏的真正持有者,而不是只凭内存曲线猜测。
学习目标
- 能在目标进程稳定运行后抓取 Heap Dump 并导入分析工具。
- 能理解 GC Root、强引用与引用路径,并沿链路找到生命周期不合理的持有者。
- 能区分“对象还活着”和“对象已经泄漏”,完成修复后的复验。
先确认是不是泄漏
Heap Dump 适合回答“为什么这个对象还不能被回收”,不适合单独证明“内存为什么一直高”。先重复进入和退出目标页面,并观察内存是否呈现锯齿后逐步抬高的趋势。
建议每次复现前后等待一次明显的 GC,再比较同类对象数量。单次看到一个 Activity 实例并不能直接判定泄漏,因为动画、任务、配置变化或其他业务流程都可能暂时持有它。
抓取 Heap Dump
可以先通过 ADB 找到目标进程,再使用 am dumpheap 导出堆快照。下面的命令假定应用包名为 com.example.app,实际 PID 和文件路径会因设备与环境不同而变化。
adb shell pidof com.example.app
adb shell am dumpheap $(adb shell pidof com.example.app) /data/local/tmp/app.hprof
adb pull /data/local/tmp/app.hprof ./app.hprof
预期结果
<正数 PID>
/data/local/tmp/app.hprof: 1 file pulled. 0 skipped.
将得到的 app.hprof 导入 Android Studio 的内存分析工具,先按泄漏嫌疑较高的 Activity、Fragment、View 类型缩小范围,再进入对象引用关系,而不是直接从全部对象列表逐个查看。
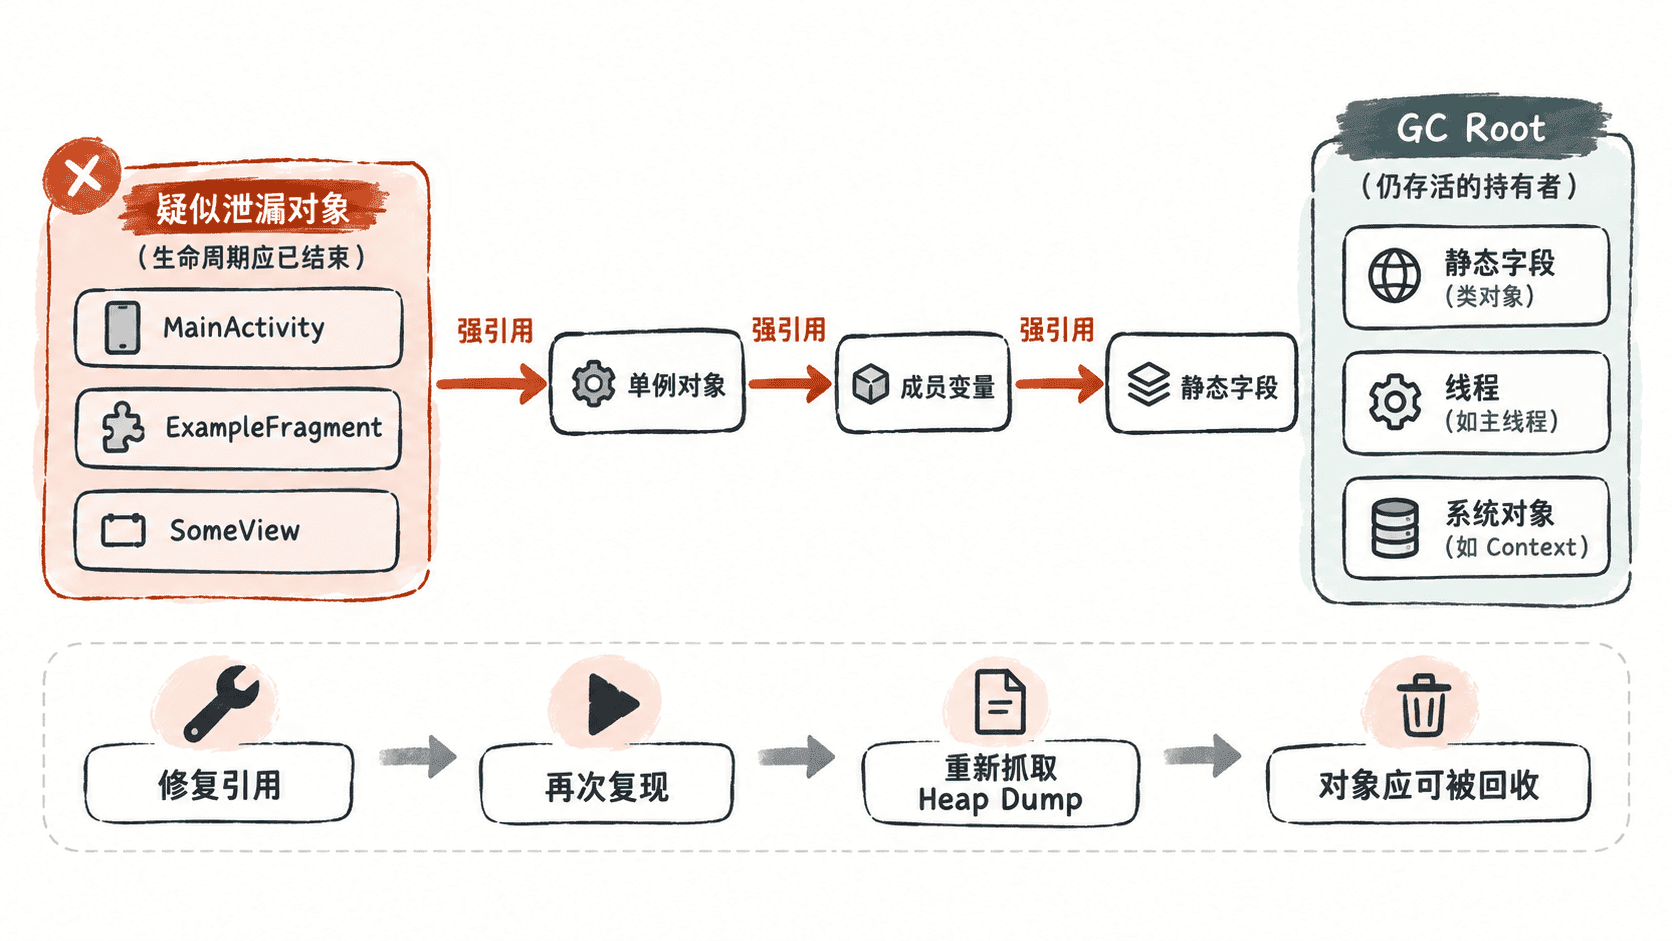
沿 GC Root 找真正的持有者
GC Root 可以理解为垃圾回收器认为必须从其出发继续追踪的存活入口。只要某个 Activity 通过强引用仍然连接到 GC Root,即使它已经执行过 onDestroy(),对象仍可能暂时无法回收;排查重点是找到这条引用链中“不该继续持有它”的节点。
常见链路包括静态集合保存 Activity、单例持有 View、后台线程或回调对象捕获页面引用,以及观察者、监听器没有及时注销。不要停在“Activity 被引用”这一层,要继续向上追到业务对象或组件的生命周期边界。
用生命周期判断可疑引用
排查一个对象时可以连续问三个问题:对象的正常生命周期是什么、当前持有它的对象生命周期是什么、两者谁应该先结束。若短生命周期对象被长生命周期组件强引用,就值得重点检查释放时机。
例如,一个页面退出后仍被某个单例缓存列表持有,那么 GC Root 可能通过这个单例一路到达该页面。真正需要修复的不是“删掉 Heap Dump 中的对象”,而是停止这条业务引用链继续存在。
修复后如何验证
完成解绑监听器、移除缓存引用、停止回调或调整对象所有权后,不要只看一次内存曲线。重新执行相同页面进入、退出和 GC 操作,再抓第二份 Heap Dump,对比同类对象是否仍持续累积。
一个有效的验证标准是:重复相同操作后,原本不断增长的 Activity、Fragment 或 View 实例不再单调增加,并且退出页面后对象不再通过异常的长期引用链连接到 GC Root。这样才能把“发现可疑对象”变成“确认泄漏已修复”。