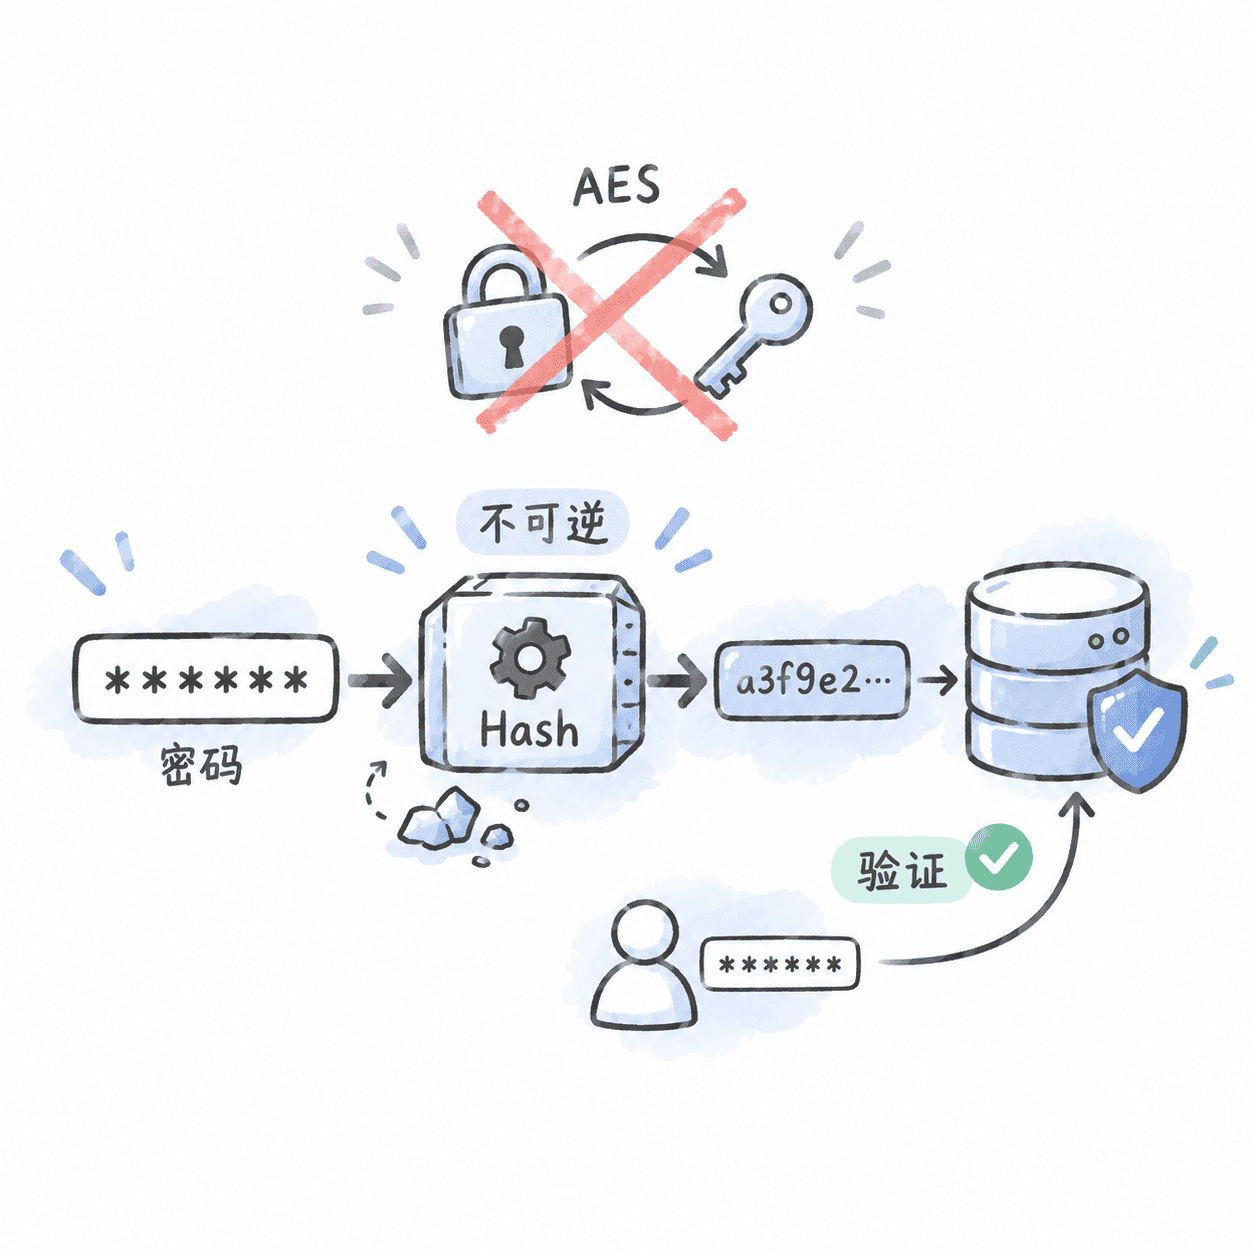
用户密码为什么不能直接用 AES 保存
登录密码和手机号的安全目标完全不同,服务器通常只需验证密码而不需要恢复原文;使用 Argon2id、bcrypt 或 PBKDF2 才能正确应对数据库泄露后的离线猜测。
技术文章 · 技术实践
READ / ARTICLES
从一个具体问题出发,读懂原理,也读懂工程中的取舍。
全部方向 · 208 篇文章
登录密码和手机号的安全目标完全不同,服务器通常只需验证密码而不需要恢复原文;使用 Argon2id、bcrypt 或 PBKDF2 才能正确应对数据库泄露后的离线猜测。
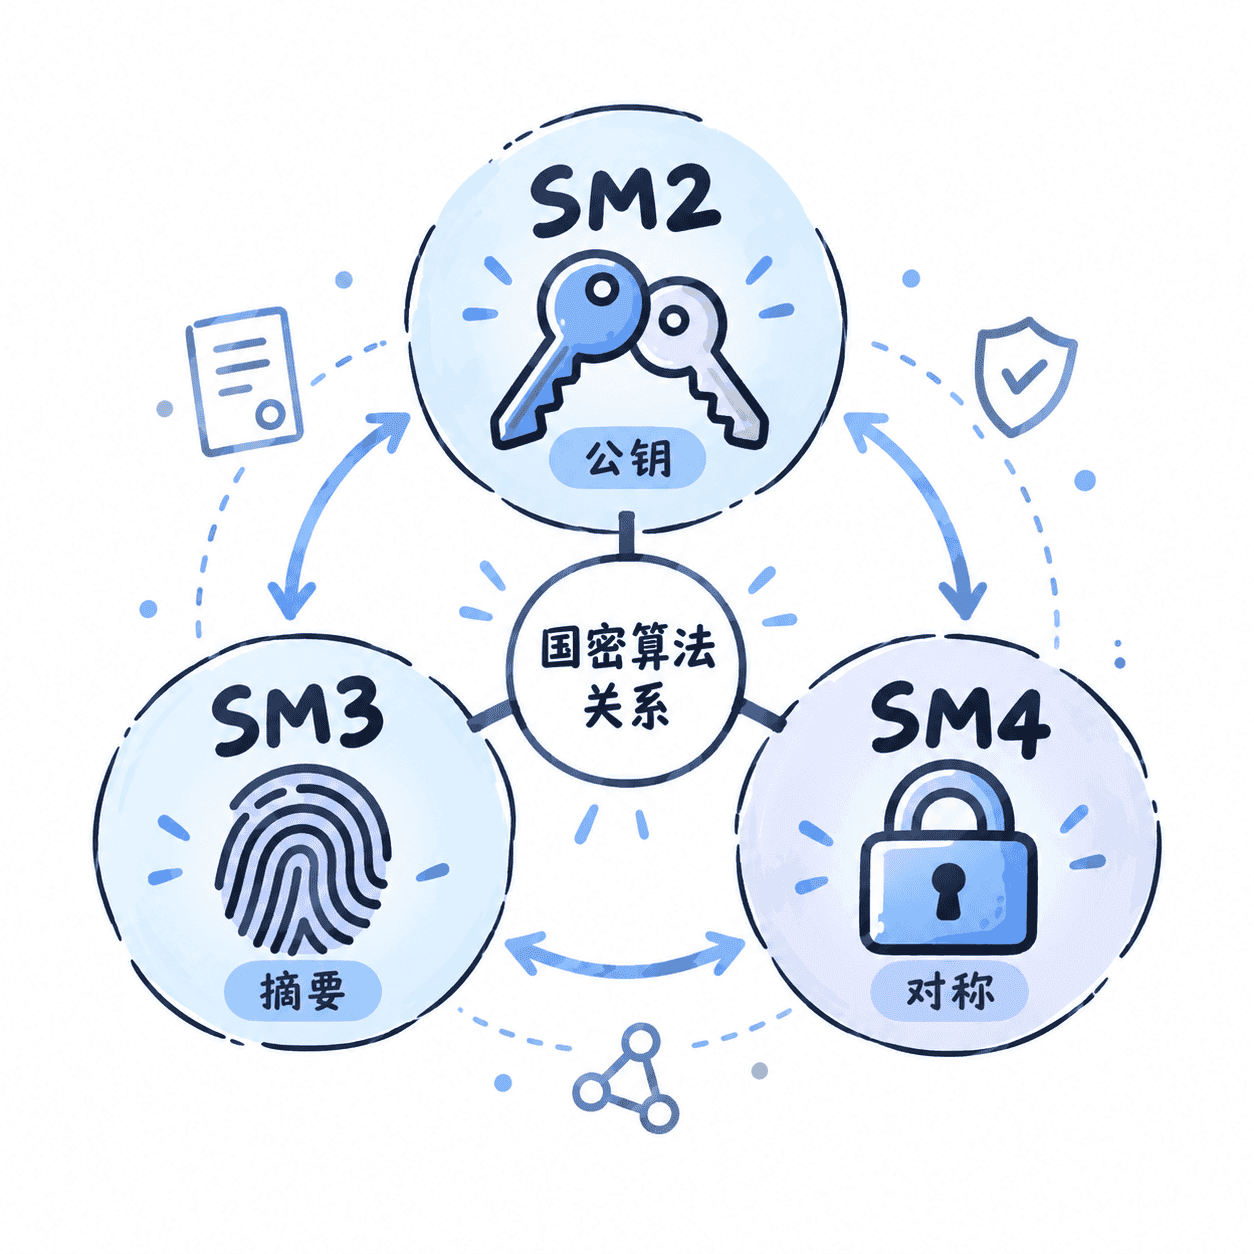
国密接入最常见的误解是把 SM2、SM3、SM4 当成同一种“国产加密”;按公钥、摘要和对称加密三个位置拆开后,算法职责和国际体系映射会清晰很多。
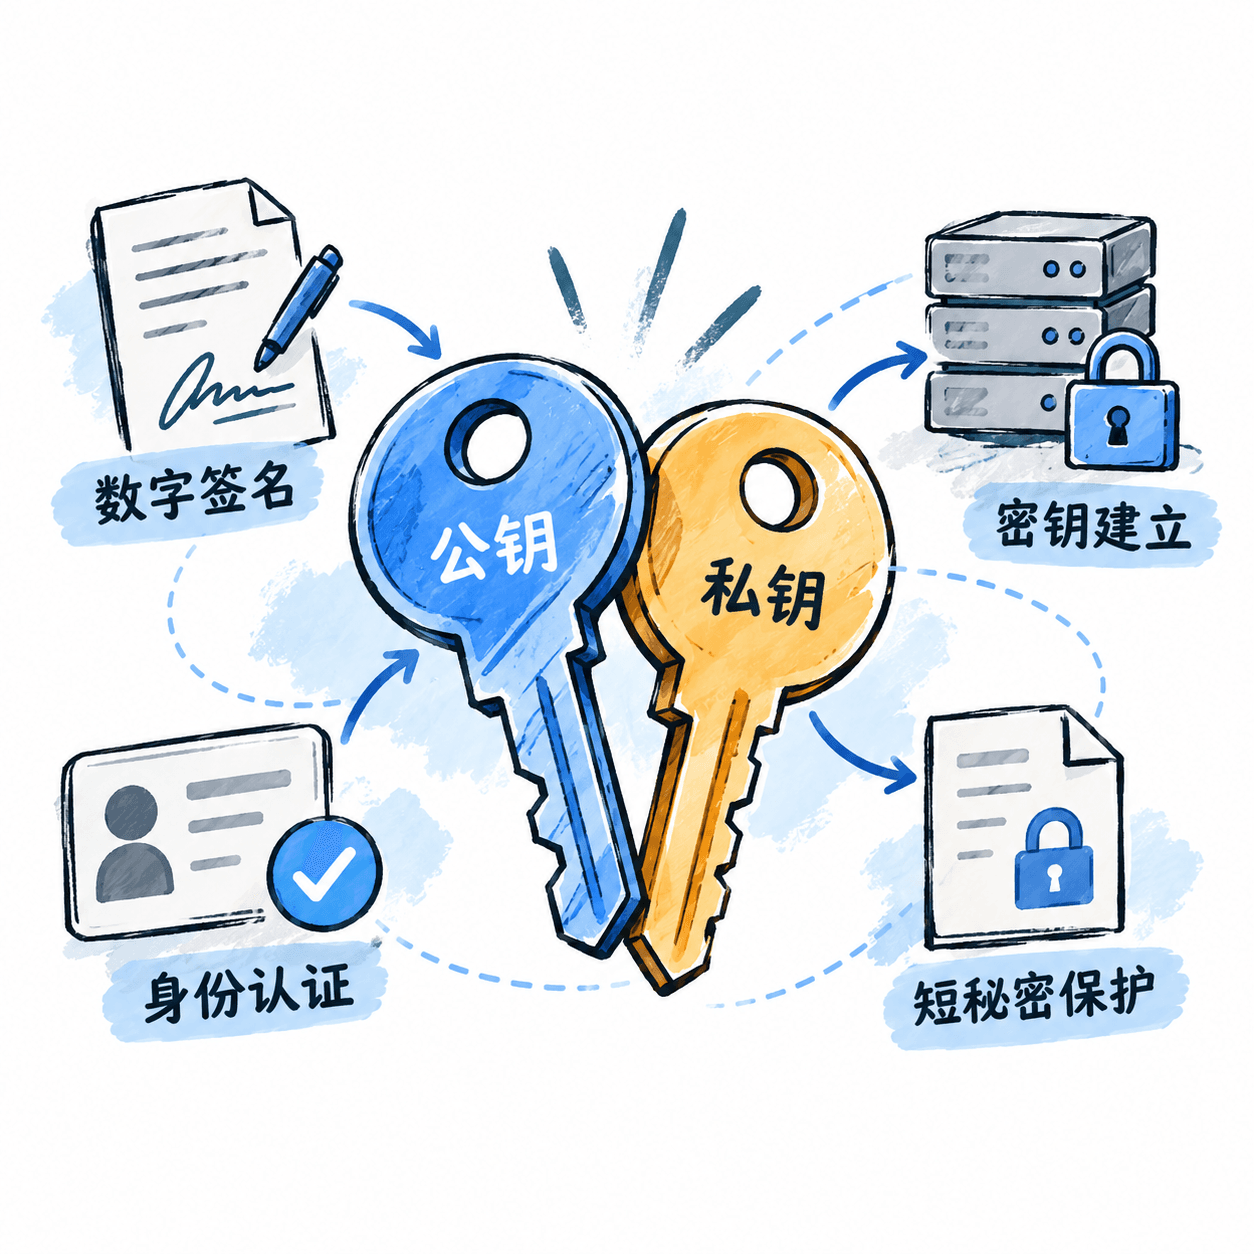
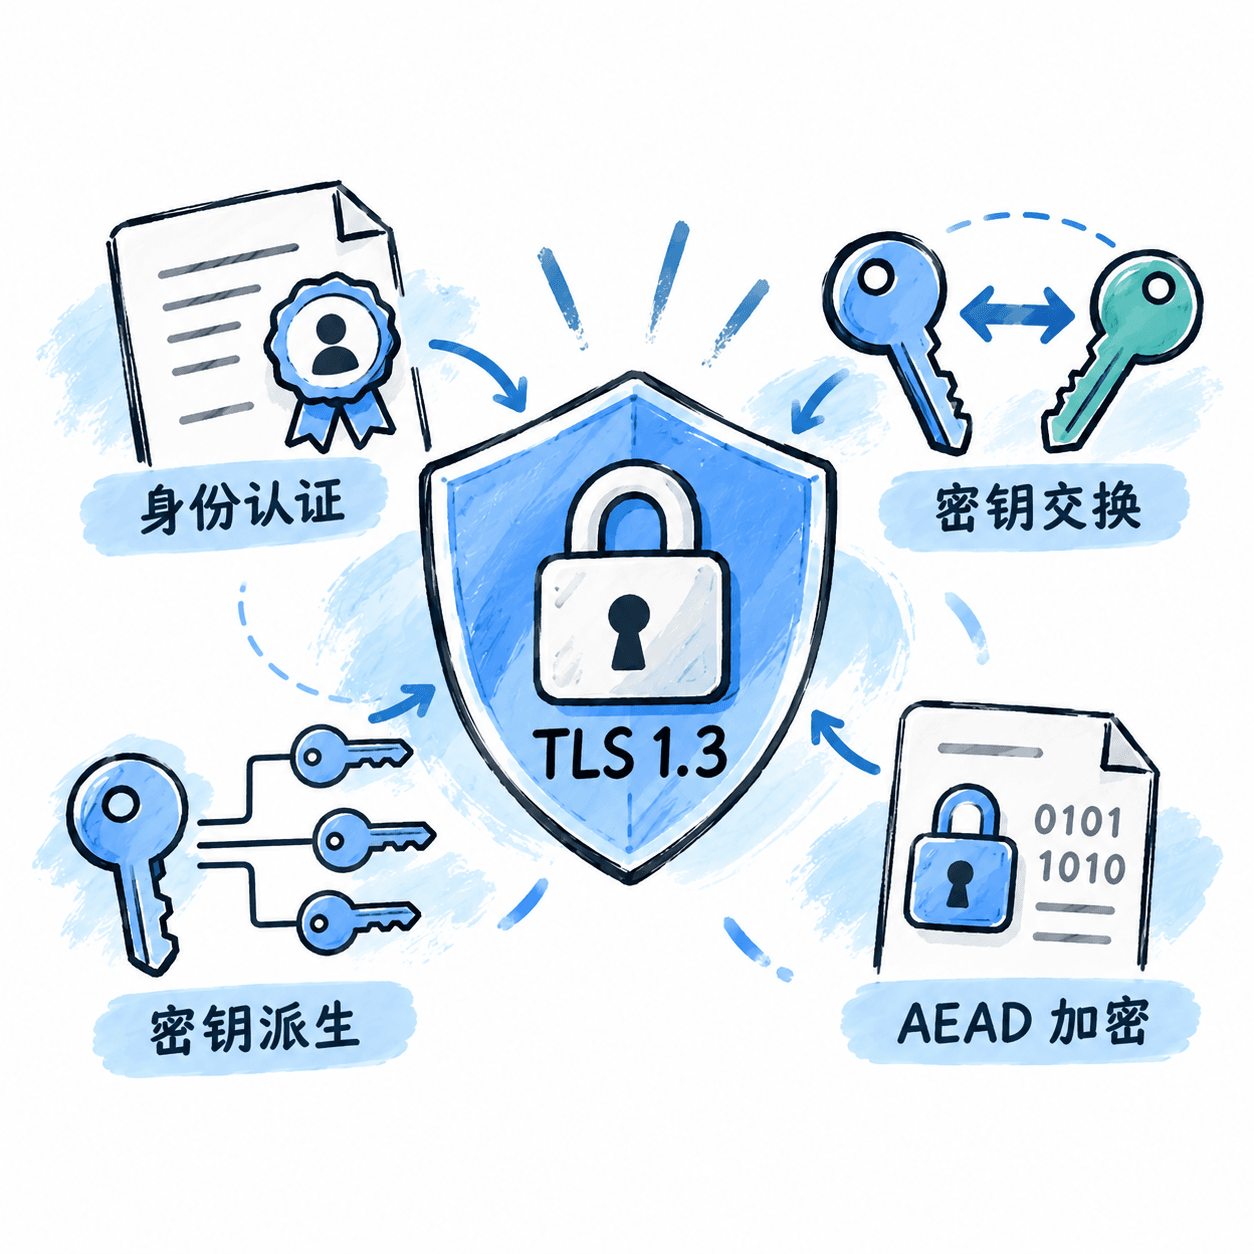
HTTPS 并不是“用一个公钥把网页加密”,而是把身份认证、密钥交换、密钥派生和 AEAD 组合起来;理解职责分工后,TLS 1.3 的握手就不再像黑盒。