
密码学与证书 / 技术文章
TLS 1.3 为什么要组合这么多密码算法
看 TLS 1.3 抓包时,ClientHello、Certificate、Finished、traffic secret 很容易让人迷失。真正值得先理解的不是每个字段,而是证书、密钥交换、HKDF 和 AEAD 各自只解决一部分问题,最后才组合成 HTTPS。
TLS 先建立共同的会话基础
客户端先发送 ClientHello,服务器返回 ServerHello,并选择双方共同支持的协议参数。
TLS 1.3 通常会结合临时密钥交换机制建立共享秘密。网络旁观者可以看到交换的公开材料,但不能因此直接计算出双方最终的共享秘密。
证书负责证明服务器是谁
服务器会提供证书链,并使用证书对应私钥对握手上下文完成签名证明。
客户端要检查信任链、主机名、有效期、证书用途以及签名是否匹配握手。
证书解决的是“这个公钥是不是属于目标服务器”,不是拿来逐字节加密网页正文。
这里描述的是常见的证书认证握手。TLS 1.3 也支持基于预共享密钥的握手,不能据此断言每次恢复会话都会重新发送证书。对普通浏览器 HTTPS 排查,应先核对实际采用的握手路径,再判断缺少某个消息是否异常。
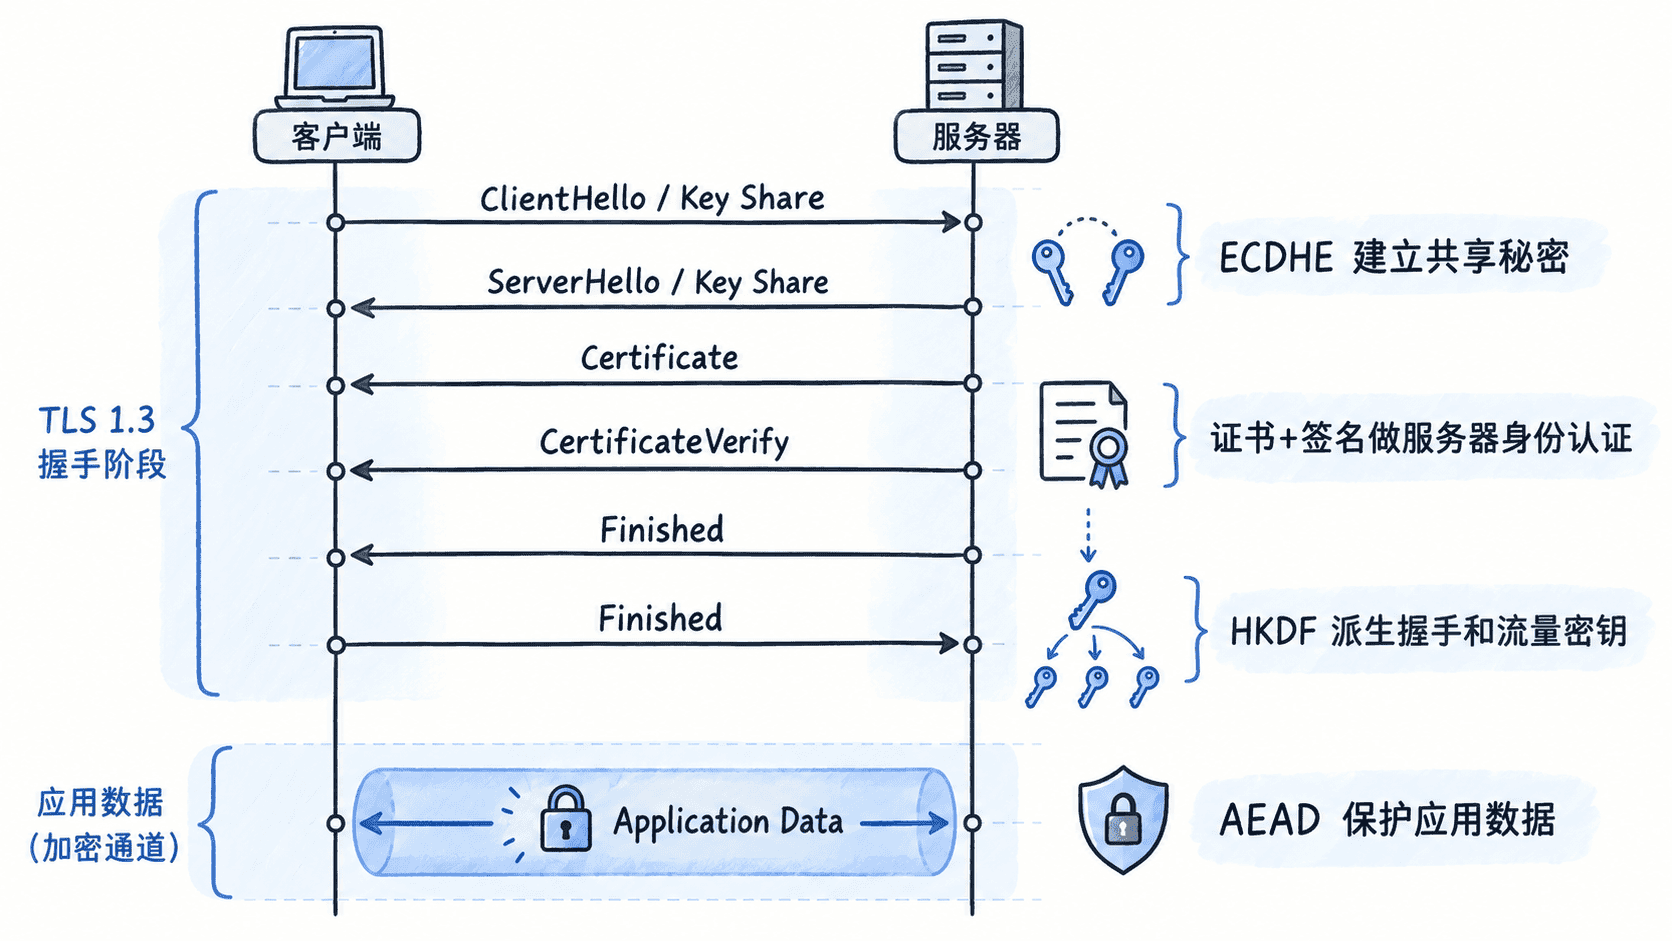
HKDF 把一个共享秘密拆成多种用途密钥
双方得到共享秘密后,不会直接把它当成唯一一把永久 AES Key。
TLS 通过 HKDF 和握手上下文派生不同阶段、不同方向的密钥,使客户端发送密钥、服务器发送密钥、握手密钥和应用流量密钥彼此隔离。
这种“同一上游秘密,按用途派生不同子密钥”的设计,也值得应用层密码工程借鉴。
Finished 消息进一步验证双方掌握了相应秘密,并绑定握手记录。证书验证、握手签名和 Finished 各有职责:即使证书链可信,握手过程中协商的参数和密钥交换材料也不能脱离完整握手上下文单独信任。排查失败时,应区分证书信任失败、签名不匹配与 Finished 校验失败。
AEAD 负责真正的大量数据传输
握手完成后,HTTP 请求和响应由对称 AEAD 保护,例如 AES-GCM 或 ChaCha20-Poly1305。
它们适合持续处理大量数据,同时提供机密性和完整性认证。
所以 HTTPS 不是:
HTTP + RSA 加密整个请求而是先安全建立密钥,再由高效对称算法保护后续流量。
例如 TLS_AES_128_GCM_SHA256 指定 AES-128-GCM 的记录保护,以及与 HKDF 配套的 SHA-256;它没有把证书签名算法和密钥交换组都编码在名字里。抓包或查看连接信息时,还要分别核对签名方案和密钥交换组,不能仅从这一串名称推断证书一定使用 RSA 或 ECDSA。TLS 1.3 的套件拆分规则见 RFC 8446。
前向保密来自临时密钥交换
临时密钥交换还有一个重要价值:服务器长期证书私钥未来泄露时,不应自动让攻击者解密过去录制的所有历史会话。
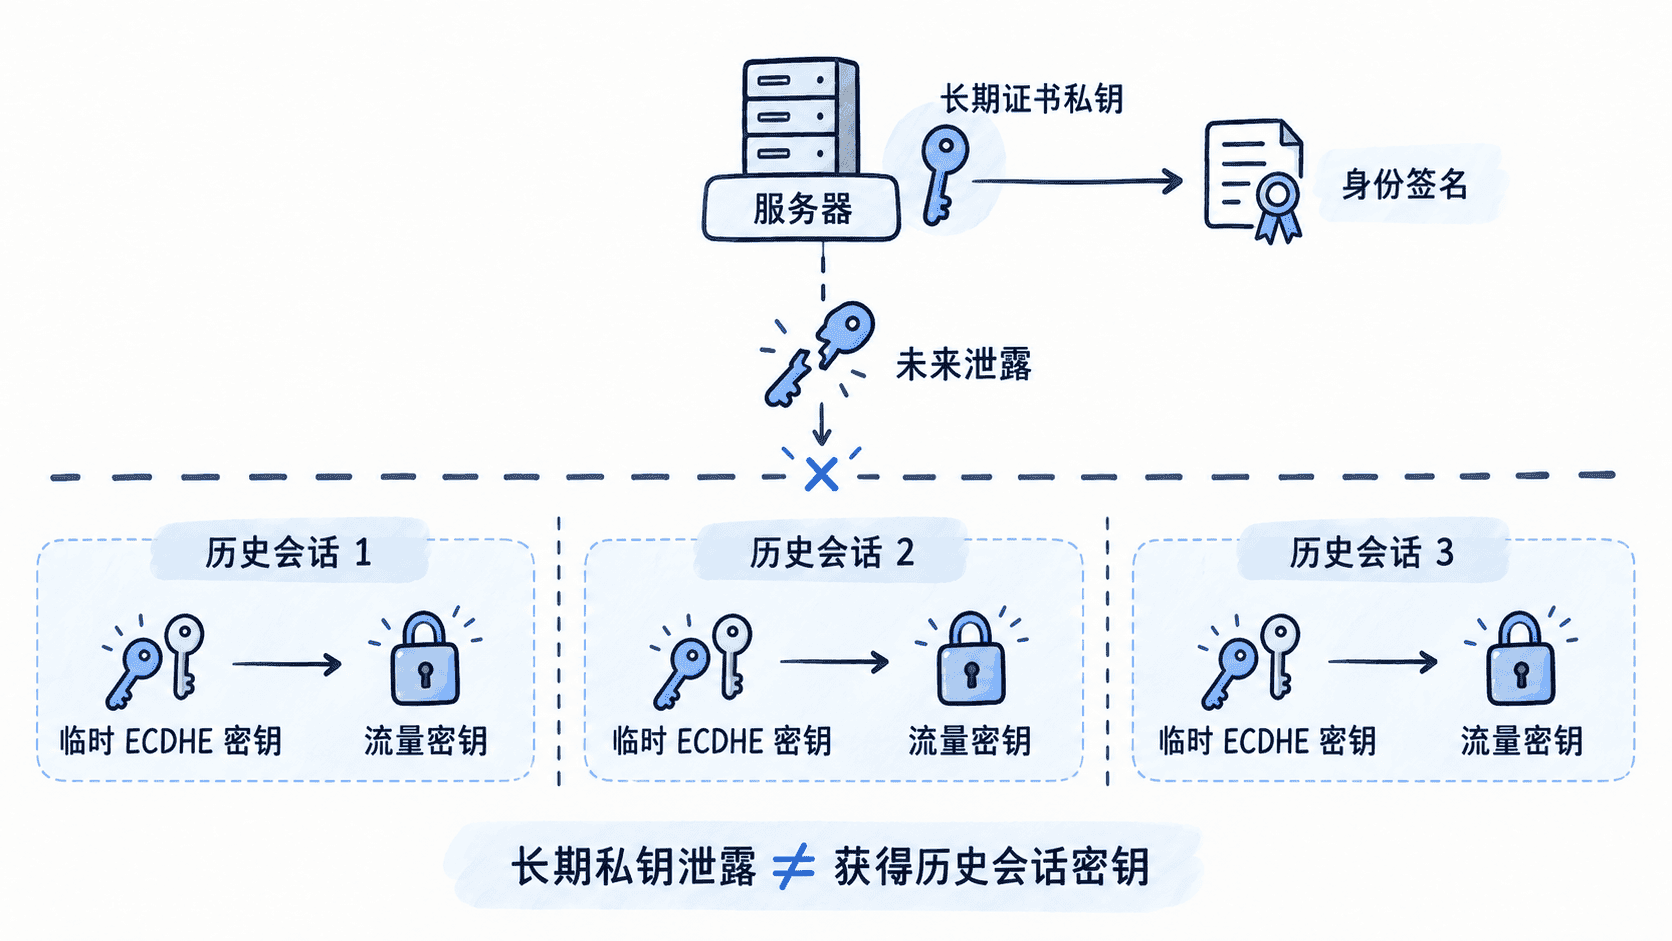
这个结论依赖实际采用临时密钥交换,并妥善删除会话秘密。纯 PSK 模式或 0-RTT 早期数据的安全属性需要单独分析;不能把“协议版本是 TLS 1.3”当成所有流量在所有模式下都有完全相同的前向保密与重放保护。
HTTPS 已经解决了很多传输问题
如果业务已经正确使用 HTTPS,普通 API 传输通常已经获得传输层的机密性、完整性和服务器身份认证。
应用层是否还需要再自定义 AES,应由额外威胁模型决定,例如“中间网关是否允许看到明文”,而不是因为“多加一层肯定更安全”。
TLS 1.3 最值得学习的不是字段数量,而是它如何让 证书、数字签名、密钥交换、KDF 和 AEAD 各司其职。
尤其要对 0-RTT 保持清晰边界:它允许恢复连接时提前发送应用数据,但可能被重放。查询与扣款的风险不同,不能为降低一次握手延迟就让转账、创建订单等操作无条件接受早期数据;需要服务端明确策略和业务幂等。正确启用 HTTPS 也不代表客户端业务身份已经认证,普通单向 TLS 主要验证服务器,用户仍需通过登录或其他应用认证获得权限。