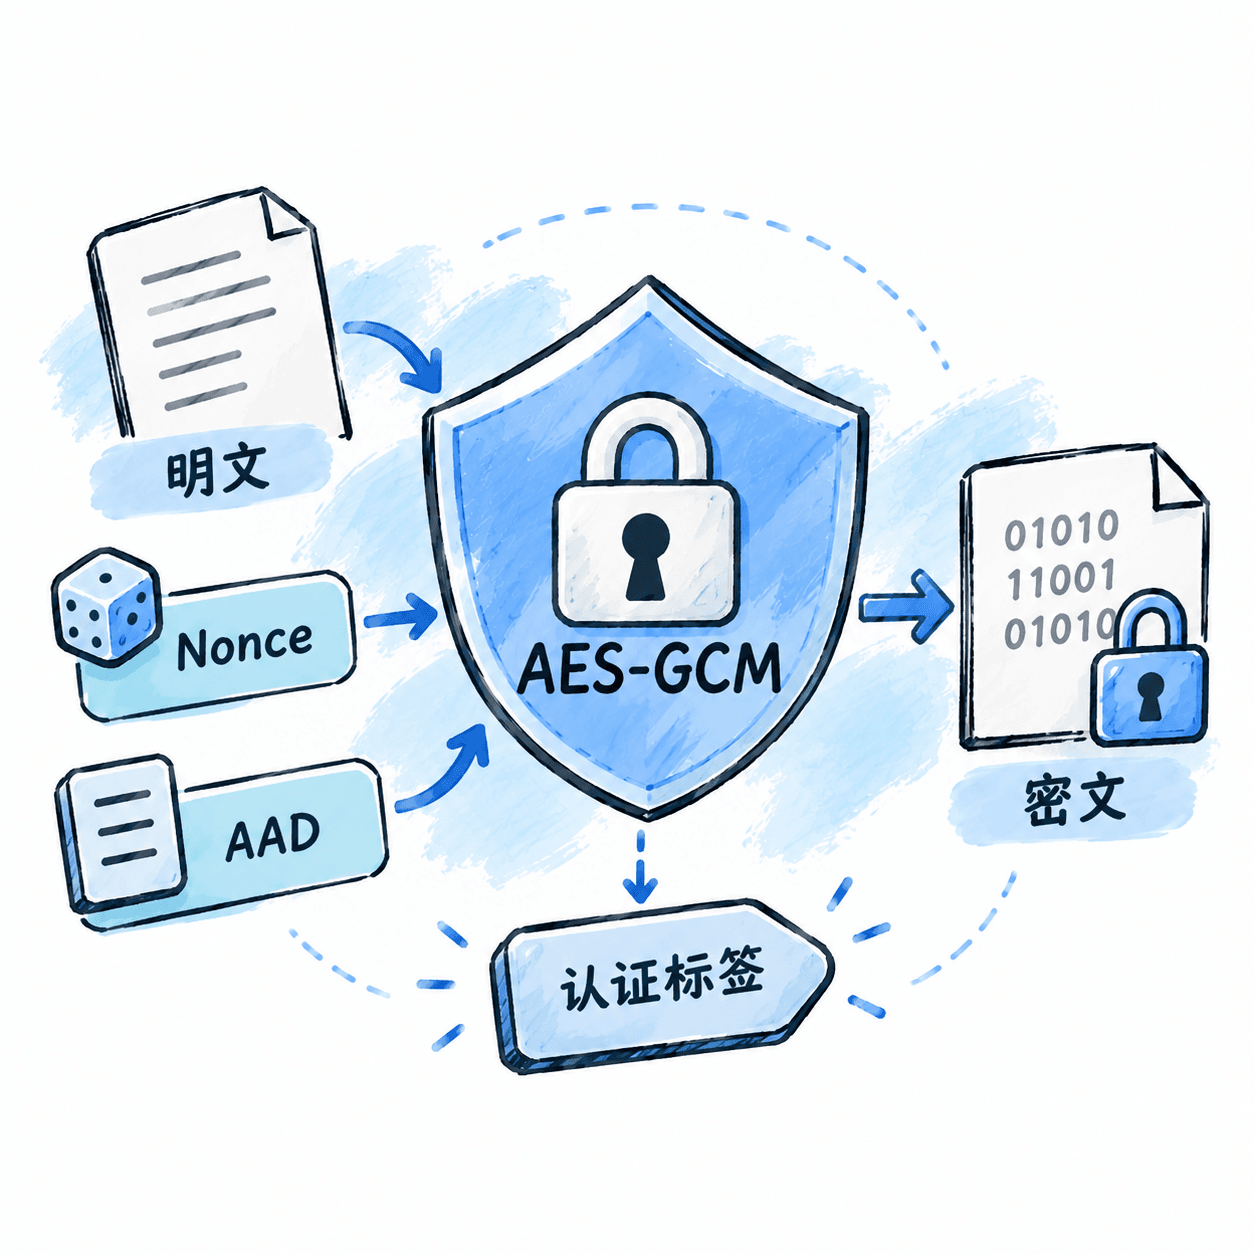
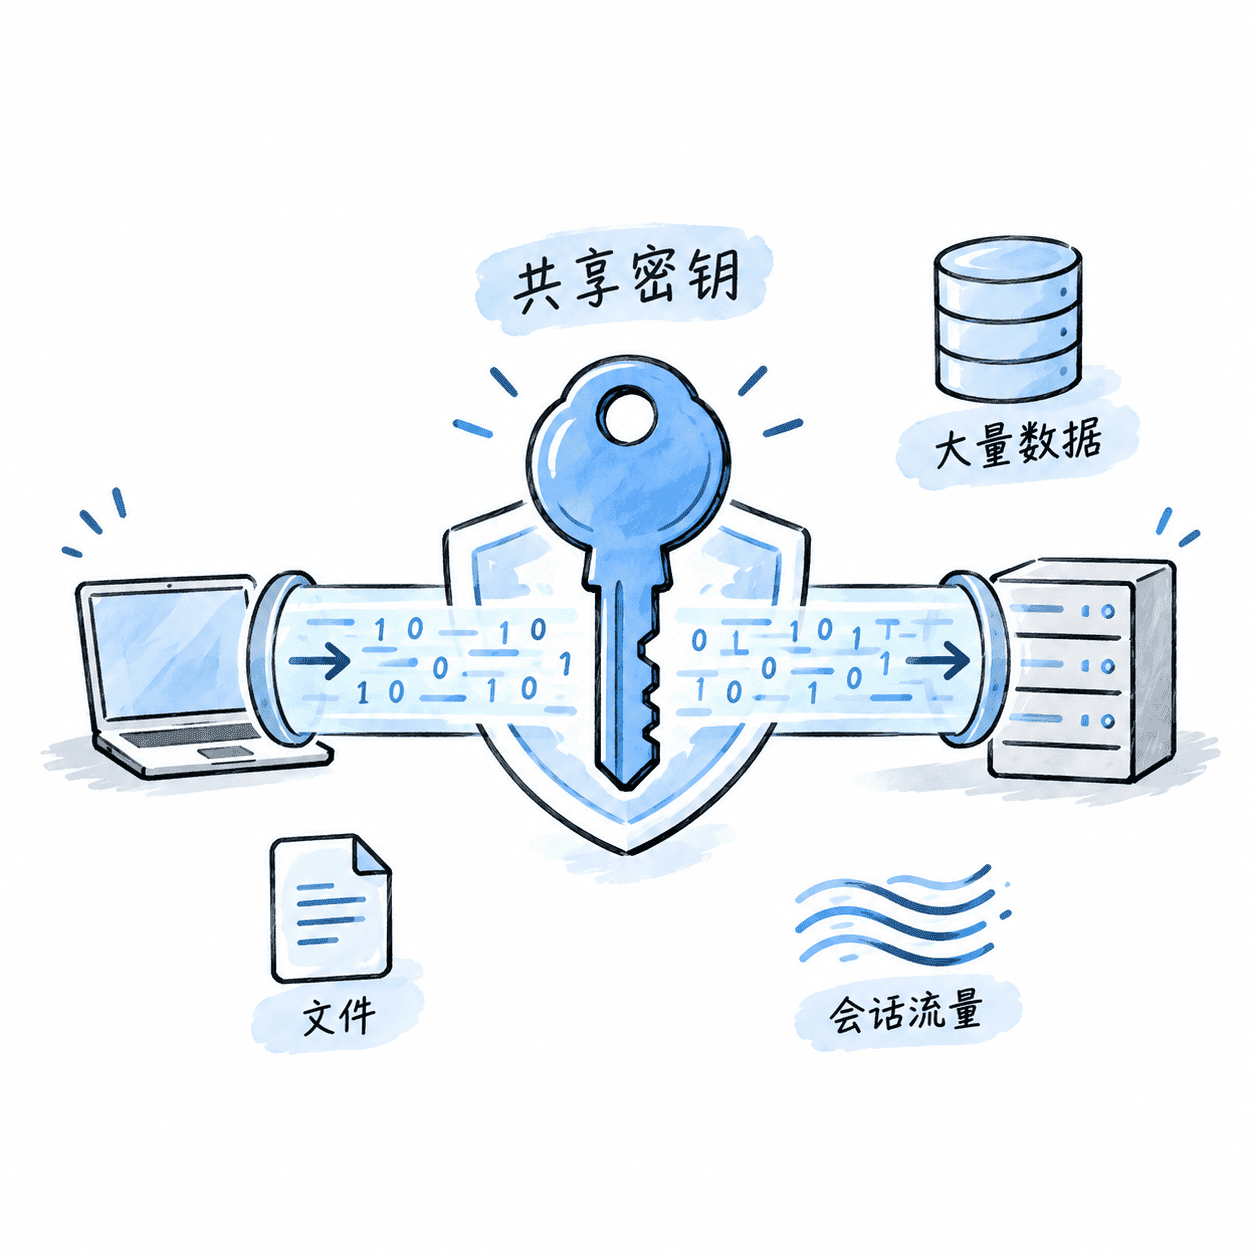
AES-GCM 为什么更适合新系统的数据加密
AES-GCM 不只负责把明文变成密文,还能同时检测篡改;理解 Nonce、AAD 和认证标签后,才能避免固定 Nonce、忽略认证失败等高危误用。
技术文章 · 技术实践
TOPIC / 技术方向
一个方向,串起完整学习路径。
AES-GCM 不只负责把明文变成密文,还能同时检测篡改;理解 Nonce、AAD 和认证标签后,才能避免固定 Nonce、忽略认证失败等高危误用。
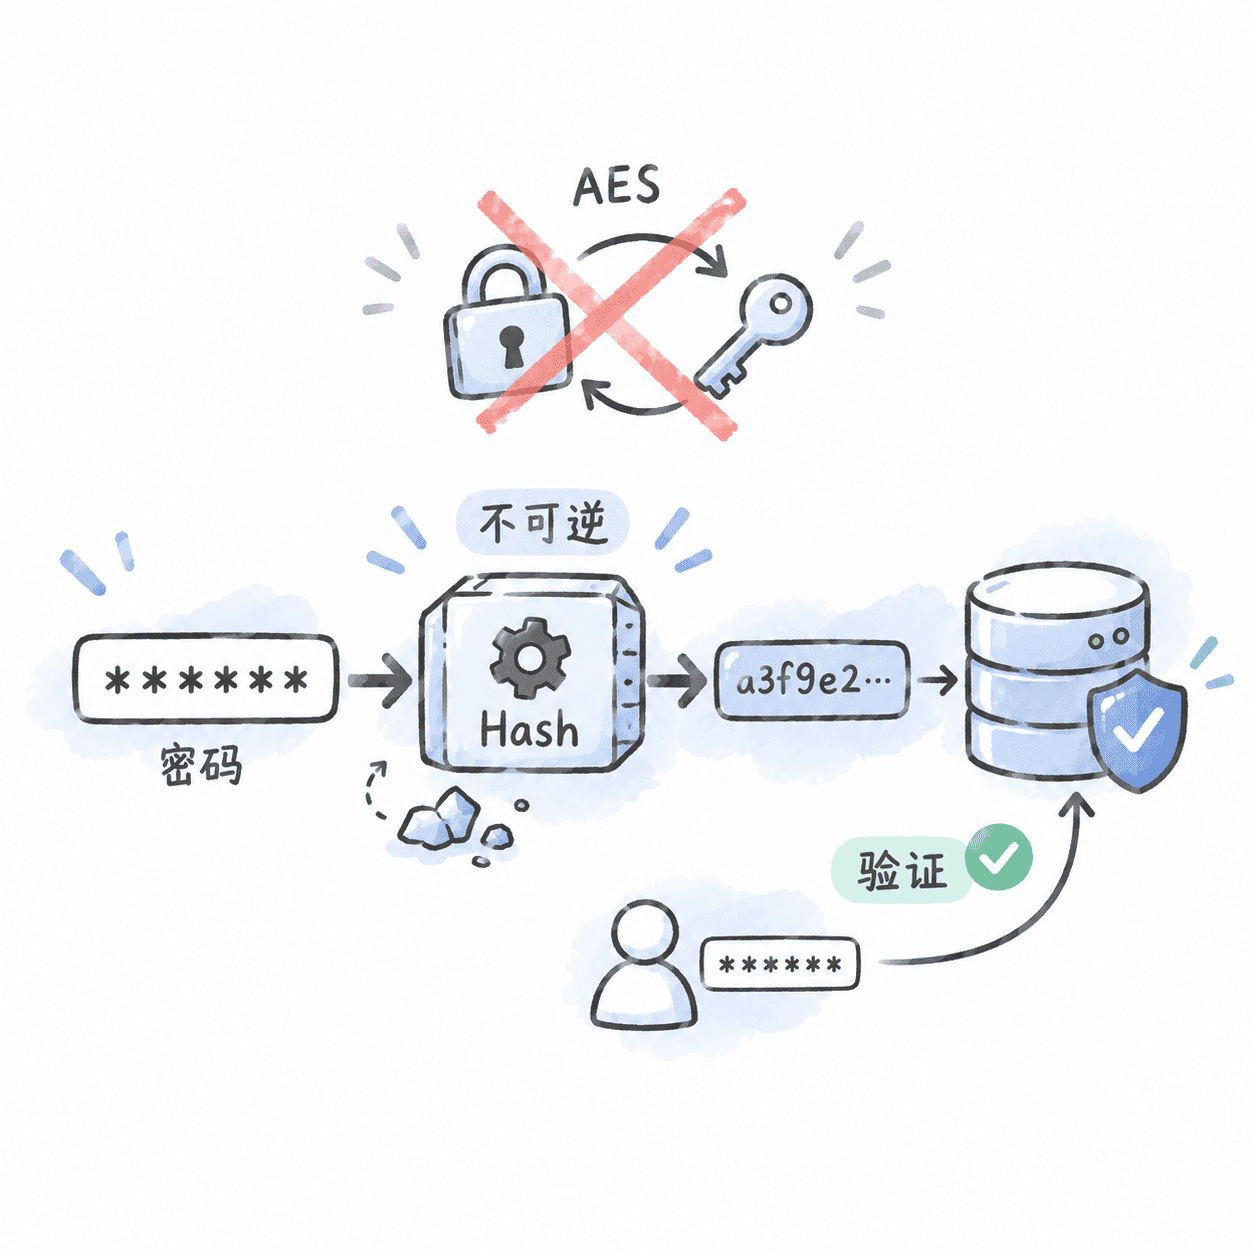
登录密码和手机号的安全目标完全不同,服务器通常只需验证密码而不需要恢复原文;使用 Argon2id、bcrypt 或 PBKDF2 才能正确应对数据库泄露后的离线猜测。
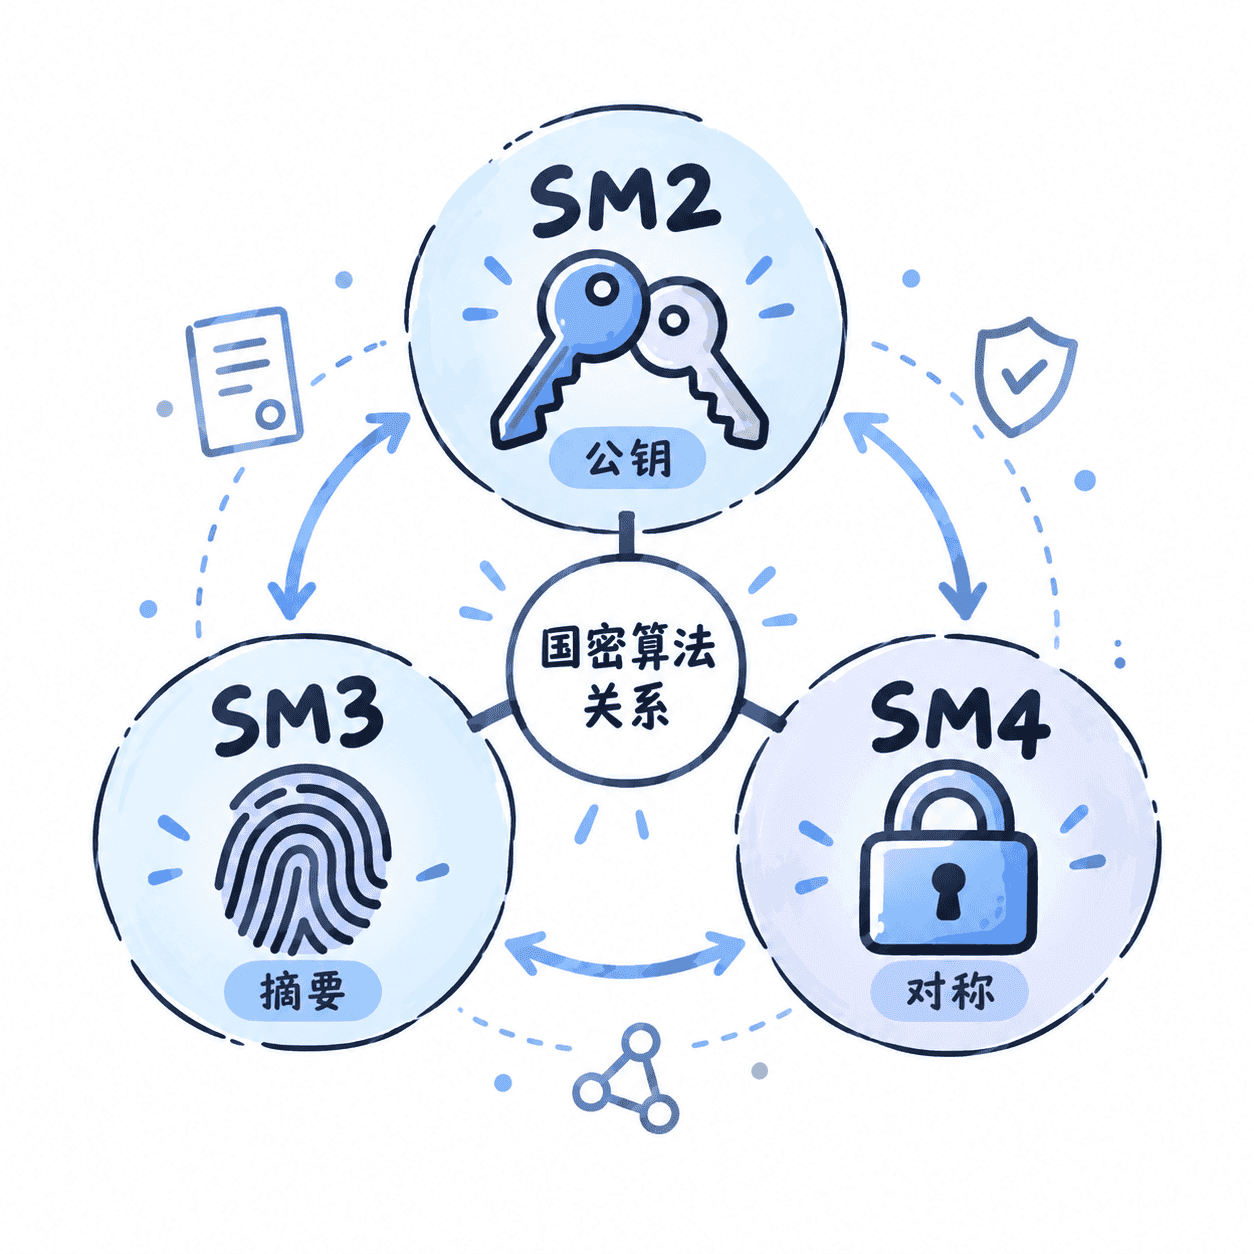
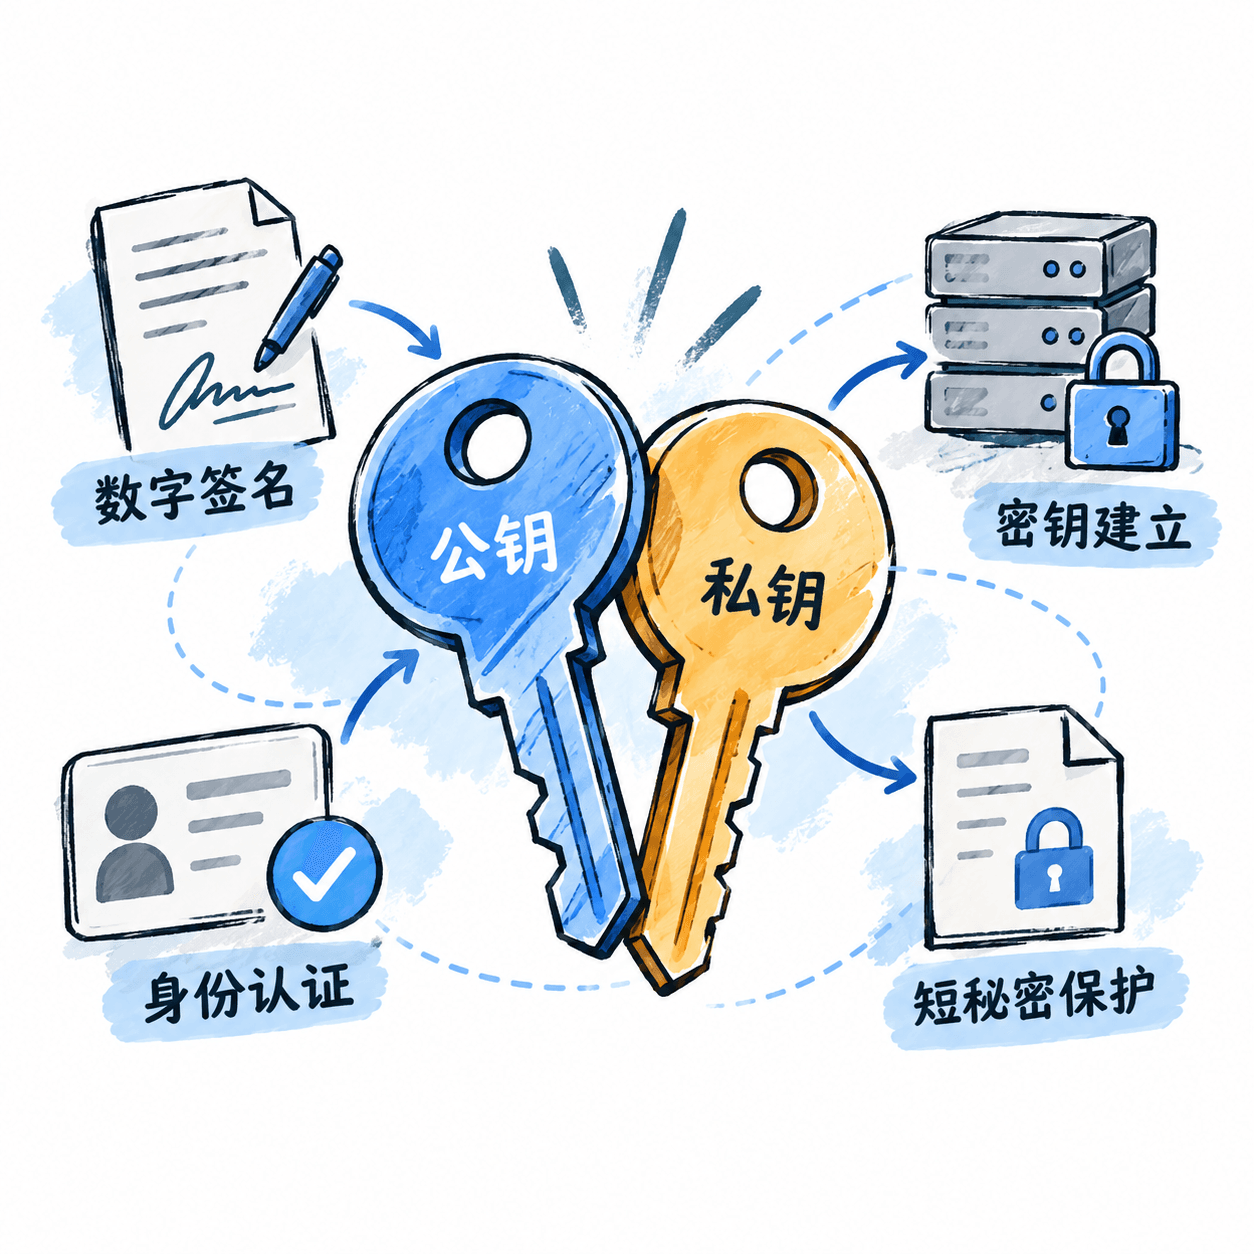
国密接入最常见的误解是把 SM2、SM3、SM4 当成同一种“国产加密”;按公钥、摘要和对称加密三个位置拆开后,算法职责和国际体系映射会清晰很多。
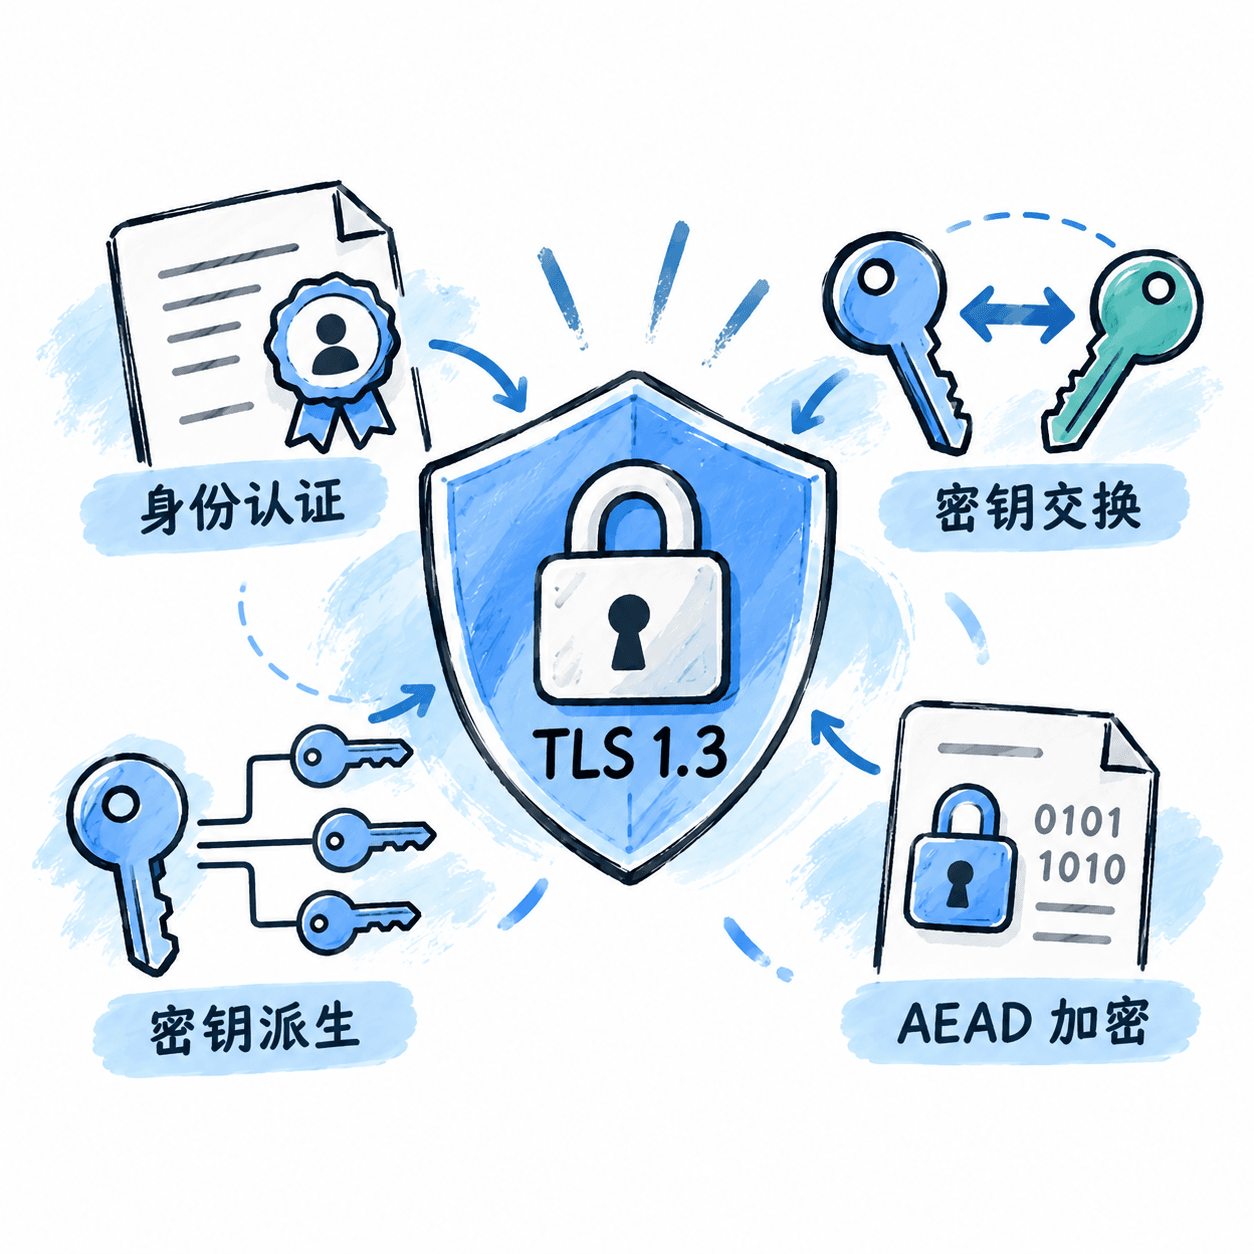
HTTPS 并不是“用一个公钥把网页加密”,而是把身份认证、密钥交换、密钥派生和 AEAD 组合起来;理解职责分工后,TLS 1.3 的握手就不再像黑盒。
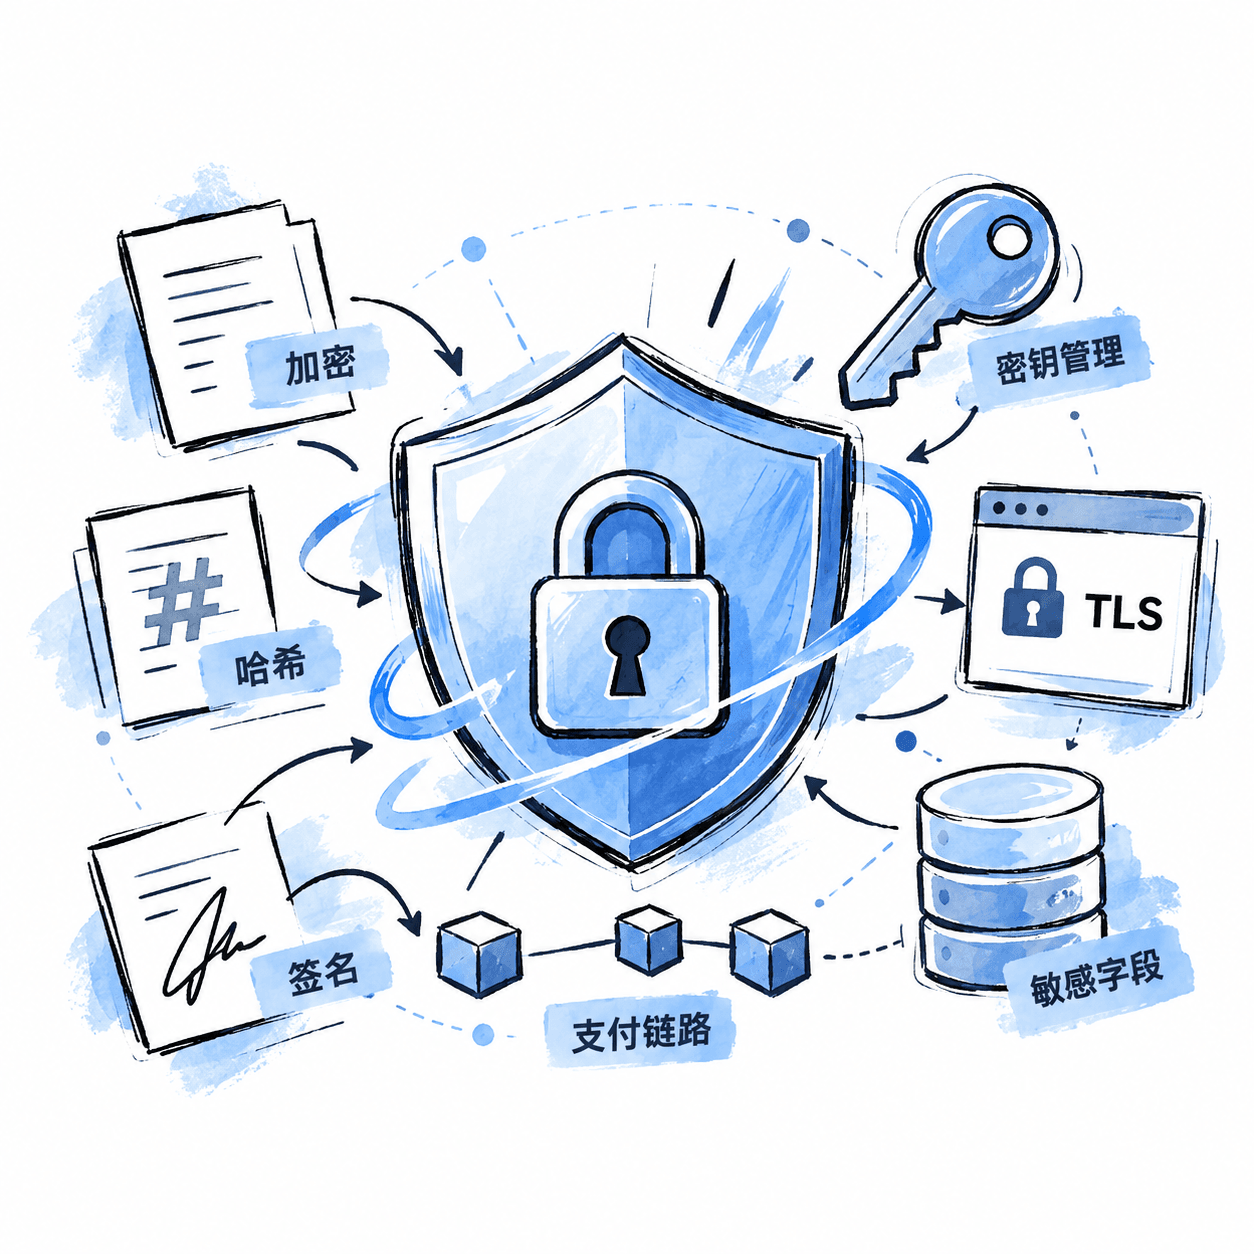
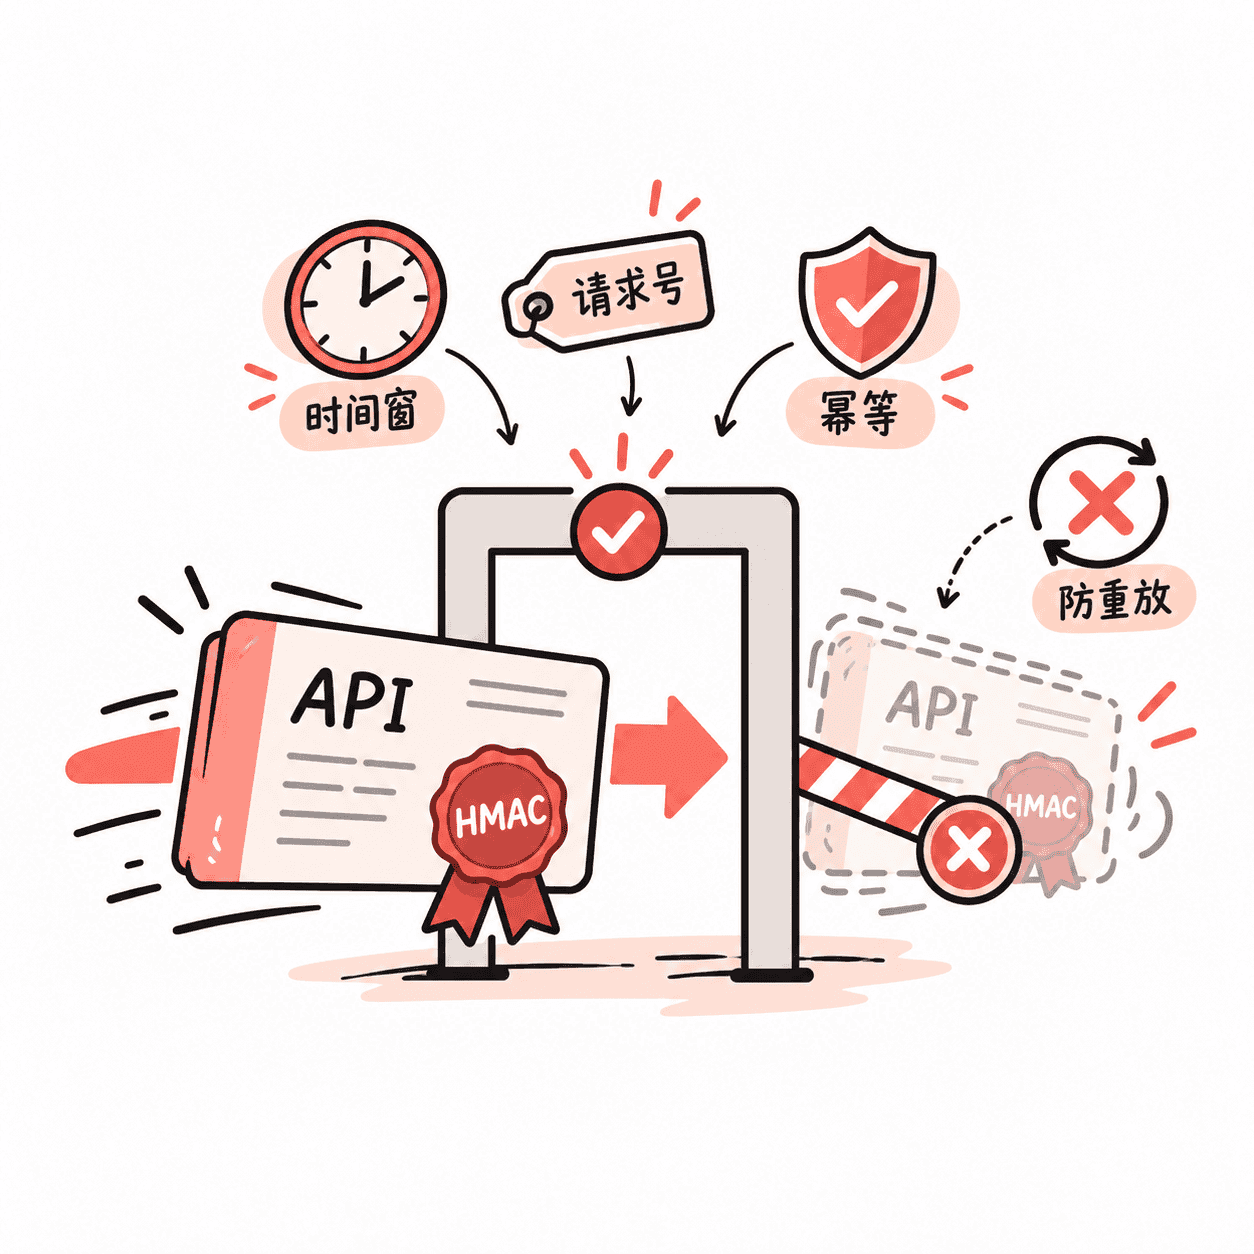
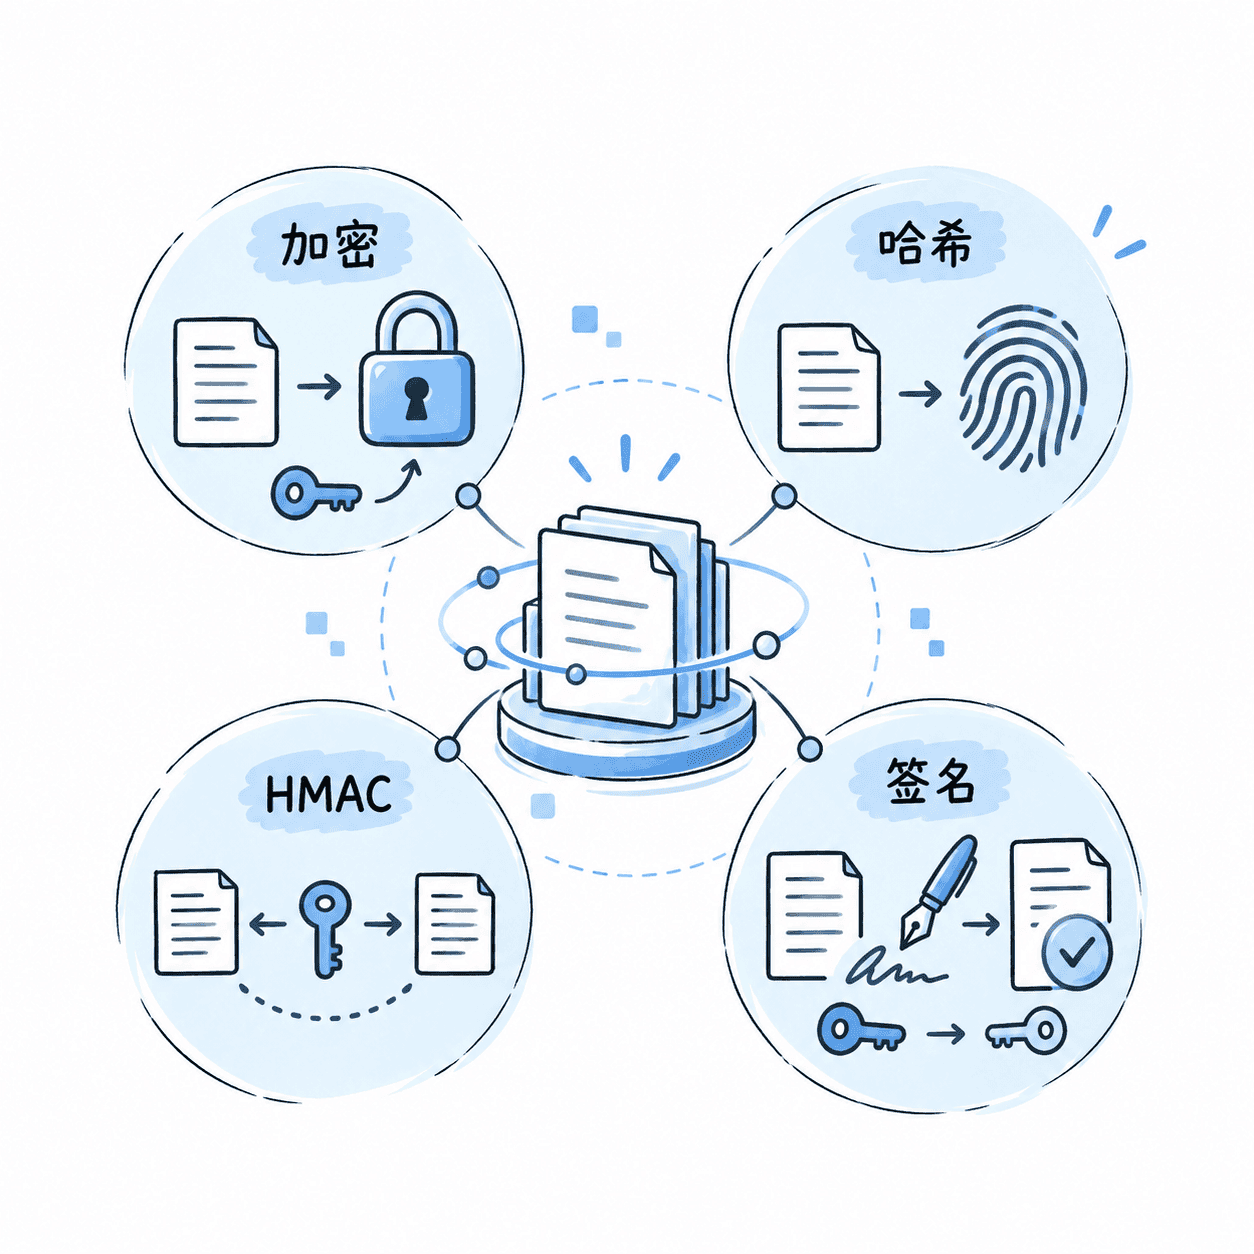
登录认证、接口签名、敏感字段、支付链路和 TLS 都依赖密码学,但工程中常把加密、哈希、签名和密钥管理混为一谈。课程围绕国际标准与国密体系,讲清算法原理、协议组合和 Java 落地,最终能独立完成算法选型、安全实现与风险排查。
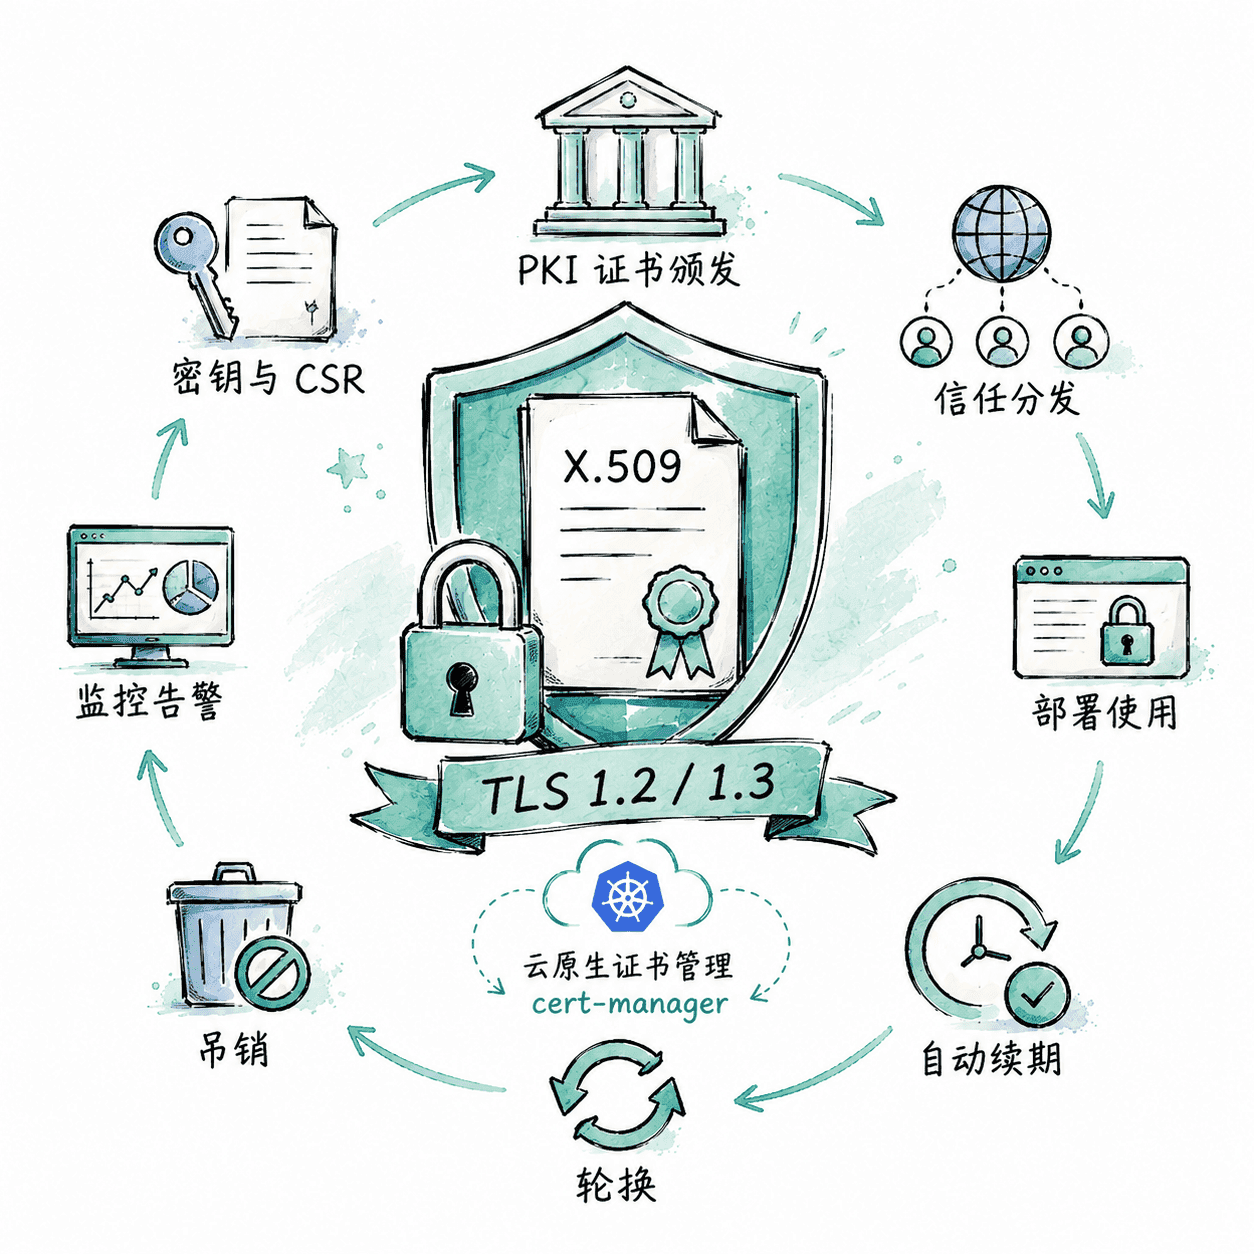
围绕公有与内部 PKI、X.509、TLS 1.2/1.3、ACME、mTLS 与云原生证书管理,建立从密钥和 CSR、签发与信任分发,到部署、自动续期、轮换、吊销、监控和故障排查的完整能力,并通过 cert-manager 与服务身份场景完成可运营的证书平台设计与综合交付。
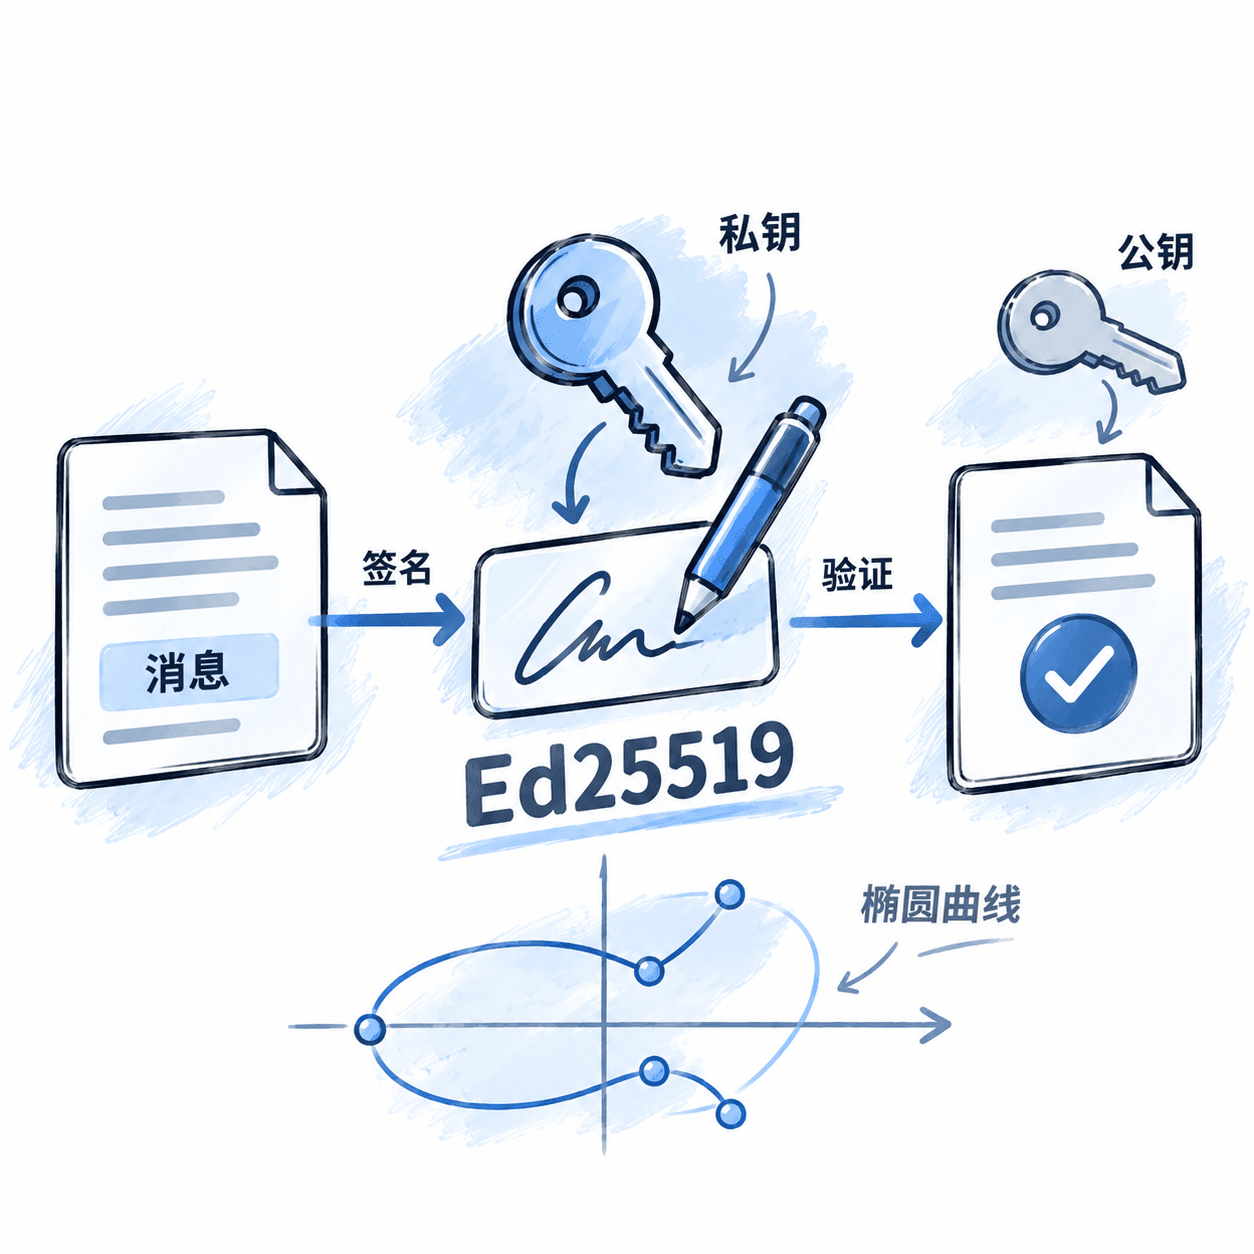
开发者在设计身份认证、消息校验和密钥管理系统时,需要理解签名算法背后的数学结构与工程边界。本课程围绕 Ed25519 的曲线运算、签名流程、密钥处理和实际集成展开,帮助学习者完成可靠的签名验证方案设计与故障定位。
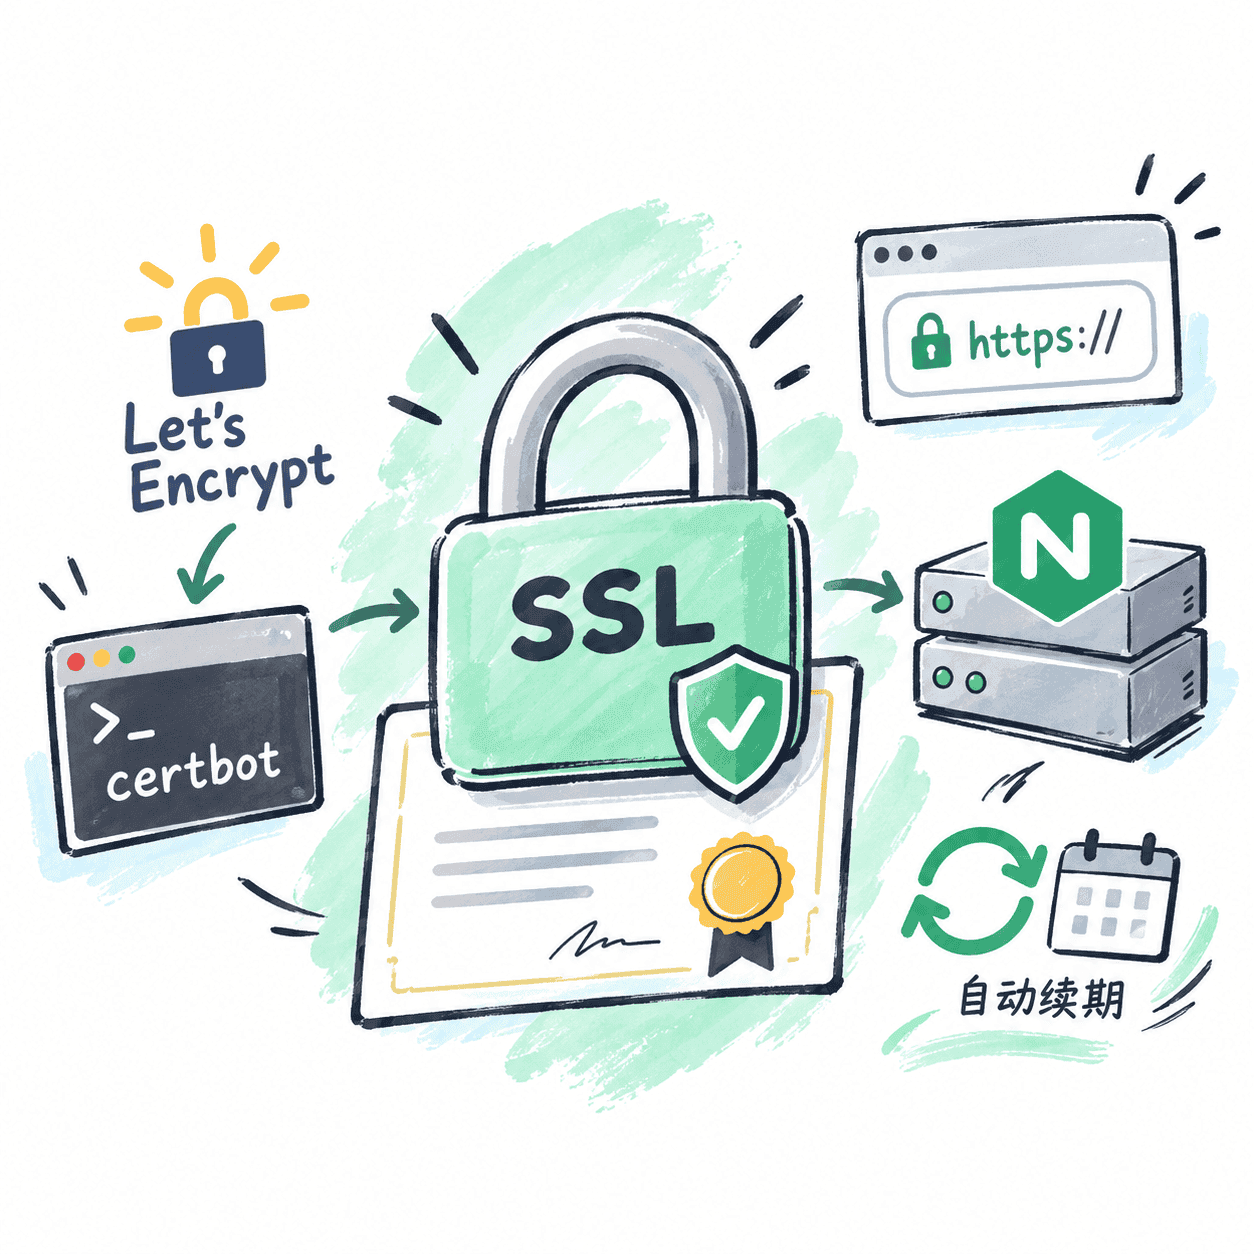
HTTPS 证书部署看似只是申请和配置两个步骤,实际经常遇到域名验证失败、Nginx 路由冲突、多域名扩展、证书过期和续期后未生效等问题。课程从 Let's Encrypt、ACME 和证书文件开始,逐步讲解 HTTP-01、Webroot、Standalone、Nginx 插件、DNS-01、多域名证书和自动续期,学完可以独立完成常见 Linux Web 服务的免费证书管理。
应用登录、接口通信、敏感数据存储和客户端发布都依赖密码学与证书体系。课程从加密、哈希和数字签名出发,逐步进入 PKI、TLS 1.3、mTLS、证书锁定、应用签名与密钥治理,最终能够判断不同安全机制的边界并完成通信链路设计与故障排查。