
密码学与证书 / 技术文章
用户密码为什么不能直接用 AES 保存
“敏感数据要加密”这句话放到登录密码上反而容易做错。手机号可能需要恢复明文,密码通常只需要判断用户输入是否正确。只要系统不需要恢复原密码,就不应该把它设计成可逆数据。
AES 会把密码变成可批量恢复的数据
如果数据库保存 AES 密文,应用就必须持有能够解密所有密码的密钥。一旦数据库和密钥同时泄露,攻击者可能批量还原用户密码。
这类风险比普通字段泄露更严重,因为很多用户会在不同网站复用密码。
密码真正需要的是验证
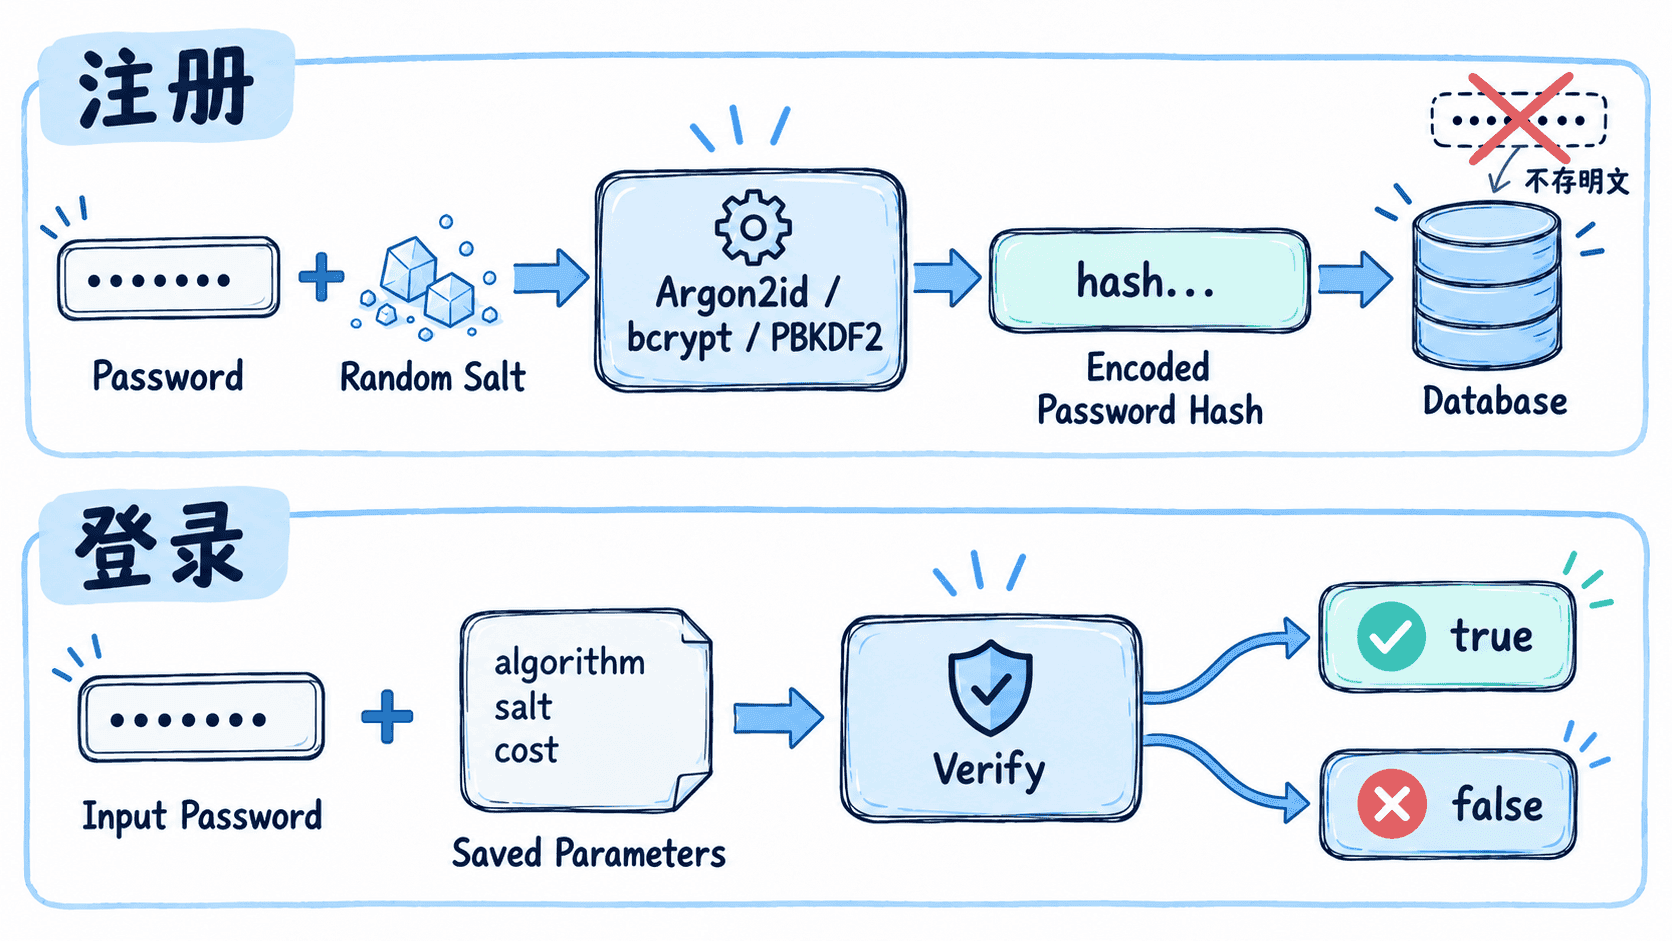
注册时,系统把密码交给专用密码哈希算法,并保存算法参数、Salt 和最终结果。
登录时,系统使用用户这次输入的密码和数据库里的参数重新验证,无需恢复原文。
为什么普通 SHA-256 也不适合
SHA-256 很快,这对于文件摘要是优点,对密码存储却可能成为缺点。
攻击者拿到数据库后,可以离线不断尝试:
123456
password
qwerty
...
每猜一个候选密码就快速计算一次摘要。专用密码哈希算法会故意增加 CPU 成本,部分方案还要求较高内存成本,让大规模猜测更加昂贵。
Salt 不需要保密
Salt 的作用是让两个用户即使使用同一个密码,也不会直接得到相同结果,同时降低预计算表的复用价值。
Salt 应该为每个密码独立生成,但可以和哈希结果一起保存。它不是第二把密钥。
通常让成熟库生成 Salt 并保存它输出的完整编码串,其中包含算法、版本、成本参数、Salt 与哈希。登录时调用库的 verify 接口,不要只取出最后一段摘要自行比较;也不要为所有账号配置同一个固定 Salt。两个用户设置相同密码时,存储结果应不同,而各自输入正确密码都应验证通过。
Argon2id、bcrypt 和 PBKDF2 怎么看
新系统可以优先评估 Argon2id;已经成熟运行的 bcrypt 系统不必为了“追新”立刻全量迁移;存在标准或平台兼容要求时,PBKDF2 也很常见。
真正重要的不是只选一个名字,而是:
- 参数不能过低;
- 库必须成熟;
- Salt 正确;
- 参数能够未来升级;
- 密码不能进入日志。
例如 OWASP 给出的 Argon2id 最低配置之一是 19 MiB 内存、2 次迭代、并行度 1。它是评估起点,不是所有服务器都应照抄的最终参数。应在目标硬件上测量单次验证耗时和并发内存,再结合登录流量设置成本、限流和资源隔离,防止大量登录请求把服务内存耗尽。配置时特别核对库使用 KiB 还是字节,单位错了可能让保护远低于预期。参数依据见 OWASP 密码存储建议。
密码哈希应该支持透明升级
随着硬件越来越快,今天合适的成本参数几年后可能偏低。
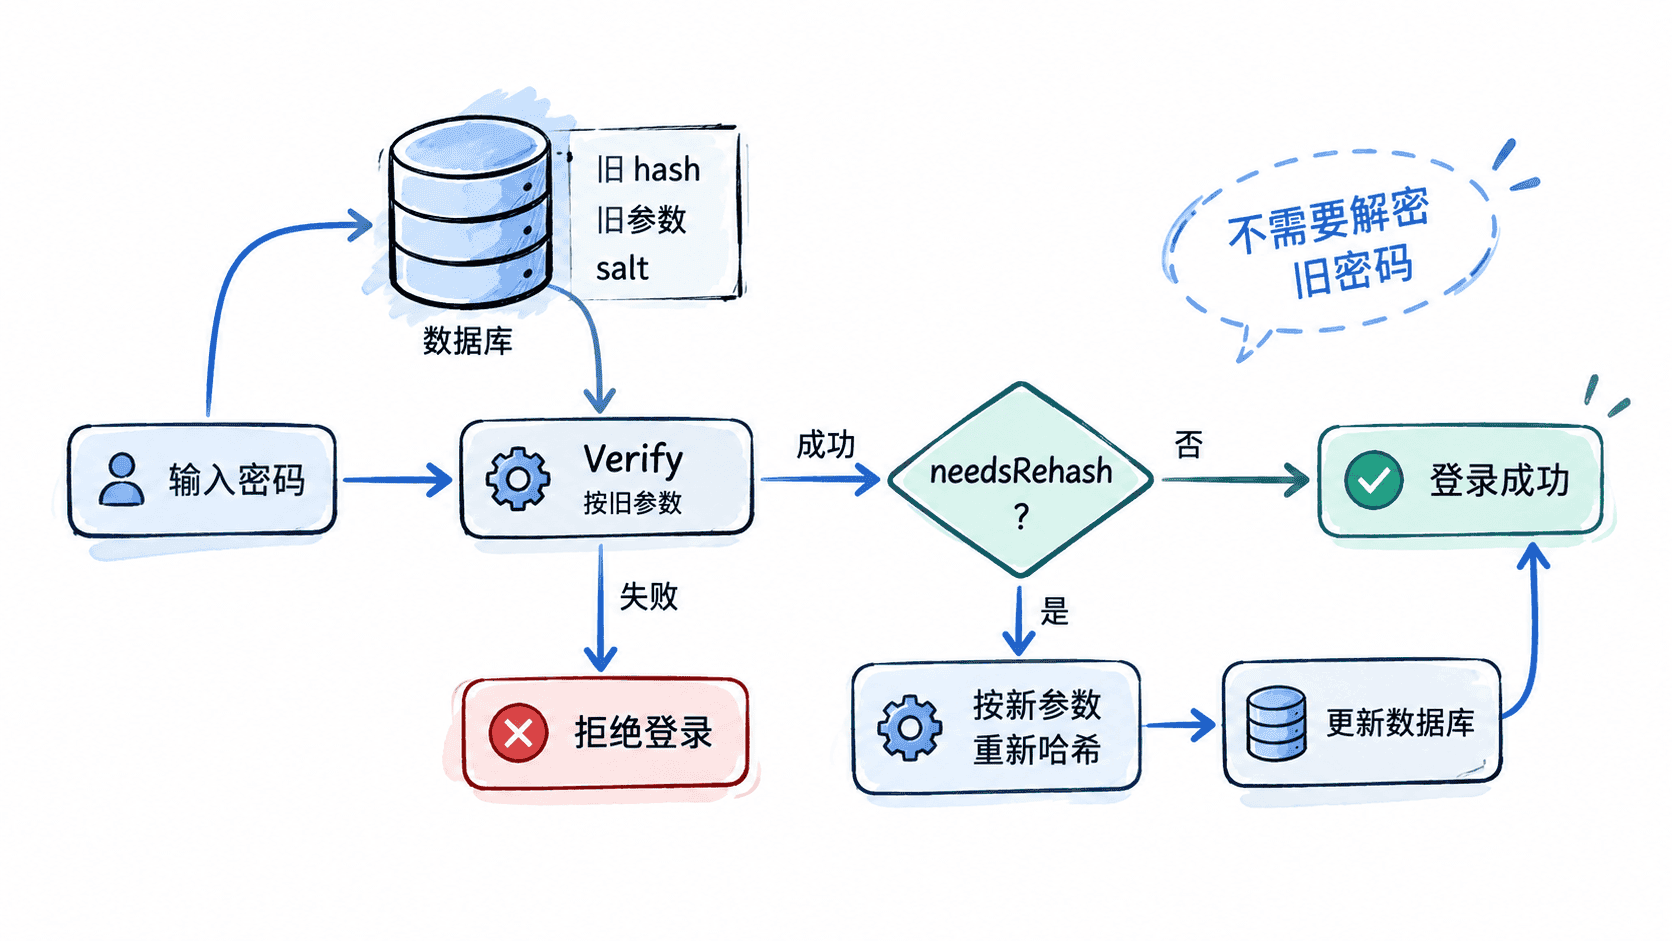
用户成功登录时,系统已经拿到了正确密码,因此可以先按旧参数验证,再判断是否需要重新哈希并更新数据库。
密码存储最重要的设计原则可以压缩成一句话:需要恢复的秘密才考虑加密,只需要验证的用户密码应使用专用密码哈希。
透明升级必须在旧密码验证成功后进行,并避免覆盖同时发生的密码重置。可在更新时同时检查旧哈希仍与读取时一致,若已经变化就放弃本次升级;更新失败不能把成功登录变成写入旧密码的重试循环。长期不登录的账号没有可用于重哈希的明文,应通过后续登录或安全的重置流程迁移。
“忘记密码”也应重置密码,而不是发回原密码。重置令牌需要随机、短时有效、一次使用,并通过受控渠道交付;重置后按新参数存储,按风险策略处理现有会话。密码哈希只减缓数据库泄露后的离线猜测,仍需配合多因素认证、撞库防护和登录限流。最终验收包括错误密码失败、同密码不同 Salt、旧参数成功登录后升级,以及日志中没有密码或重置令牌。