
密码学与证书 / 技术文章
对称加密什么时候用最合适
对称加密适合“双方已经能安全拿到同一把密钥,而且需要高效保护大量数据”的场景。数据库字段、文件、备份和会话流量都属于典型用途;理解它的优势和限制后,就能知道什么时候该用 AES/SM4,什么时候不该硬套。
对称加密的核心特点
对称加密最容易理解的模型是:
text
同一把密钥
既用于加密
也用于解密
例如服务端使用一把 AES Key 加密手机号,之后仍然使用同一把 Key 解密。
它最大的优势是速度快、适合大量数据,最大的难点是这把密钥怎么安全地交给需要使用它的人。
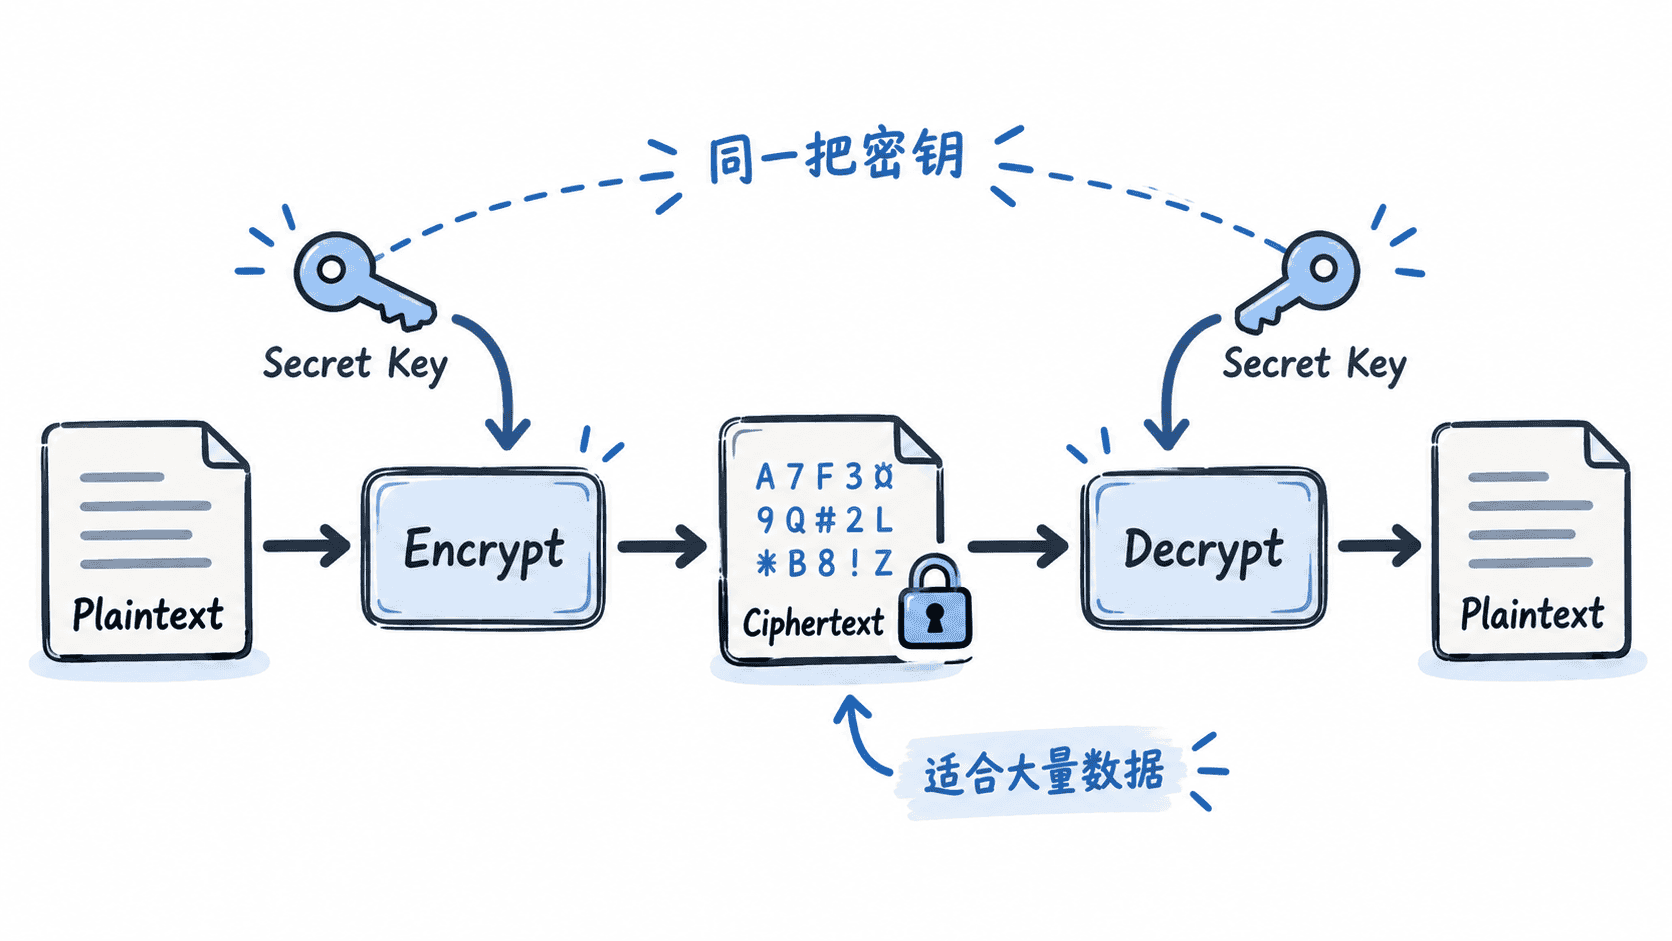
数据库敏感字段是典型场景
例如手机号、身份证号、联系地址等数据,业务后续还需要恢复原文,就适合使用对称加密。
典型流程是:
text
业务明文
→ AES-GCM / SM4
→ 密文
→ 数据库存储
真正落地时还要一起设计:
- Key 从哪里来;
- Nonce/IV 怎么生成;
- 密文如何保存版本;
- Key 如何轮换;
- 日志是否会泄露明文。
文件、备份和对象存储更适合对称算法
大文件最能体现对称加密的优势。
如果需要保护一个 500 MB 备份文件,AES、SM4 这类对称算法可以高效处理持续数据流,而 RSA、SM2 这类公钥算法并不适合直接承担整个文件的数据加密。
这也是现代系统常见“公钥保护密钥、对称算法保护文件”的原因。
TLS 会话数据最终也靠对称加密
HTTPS 握手阶段会使用证书、签名和密钥交换,但真正传输大量 HTTP 数据时,最终还是进入对称 AEAD。
例如:
text
TLS 握手
→ 建立流量密钥
→ AES-GCM / ChaCha20-Poly1305
→ 持续保护应用数据
原因非常现实:大量网络流量需要高性能。
对称加密不适合解决身份公开验证
假设商户和支付平台共用一把 secret。
双方都能加密,也都能生成同样的认证结果。
这意味着第三方很难判断:
text
到底是谁生成的?所以如果目标是“私钥只有一方拥有,很多人都能验证”,应该考虑数字签名,而不是依赖共享对称密钥。
对称加密真正的难点是密钥分发
算法本身通常不是最难的。
如果客户端和服务器都要拿到同一把 secret,就必须回答:
text
这把密钥怎么安全送过去?
怎么保存?
泄露后怎么换?
哪些服务能拿到?
如果把 Key 直接写进 App:
text
所有用户共用同一把 AES Key攻击者只要逆向一个客户端,就可能影响整个系统。
因此生产系统经常结合 KMS、信封加密或安全密钥交换来解决密钥分发问题。
什么时候优先想到对称加密
可以先用一个简单判断:
| 场景 | 是否适合对称加密 |
|---|---|
| 数据库敏感字段 | 适合 |
| 大文件与备份 | 适合 |
| TLS 会话流量 | 适合 |
| 用户登录密码 | 不适合,应用密码哈希 |
| 公开奖励验签 | 不适合,应用数字签名 |
| 大量业务数据长期加密 | 很适合 |
对称加密最适合的关键词是:大量数据、需要恢复、性能敏感、密钥可受控分发。