
密码学与证书 / 技术文章
加密、哈希、HMAC 和签名到底差在哪
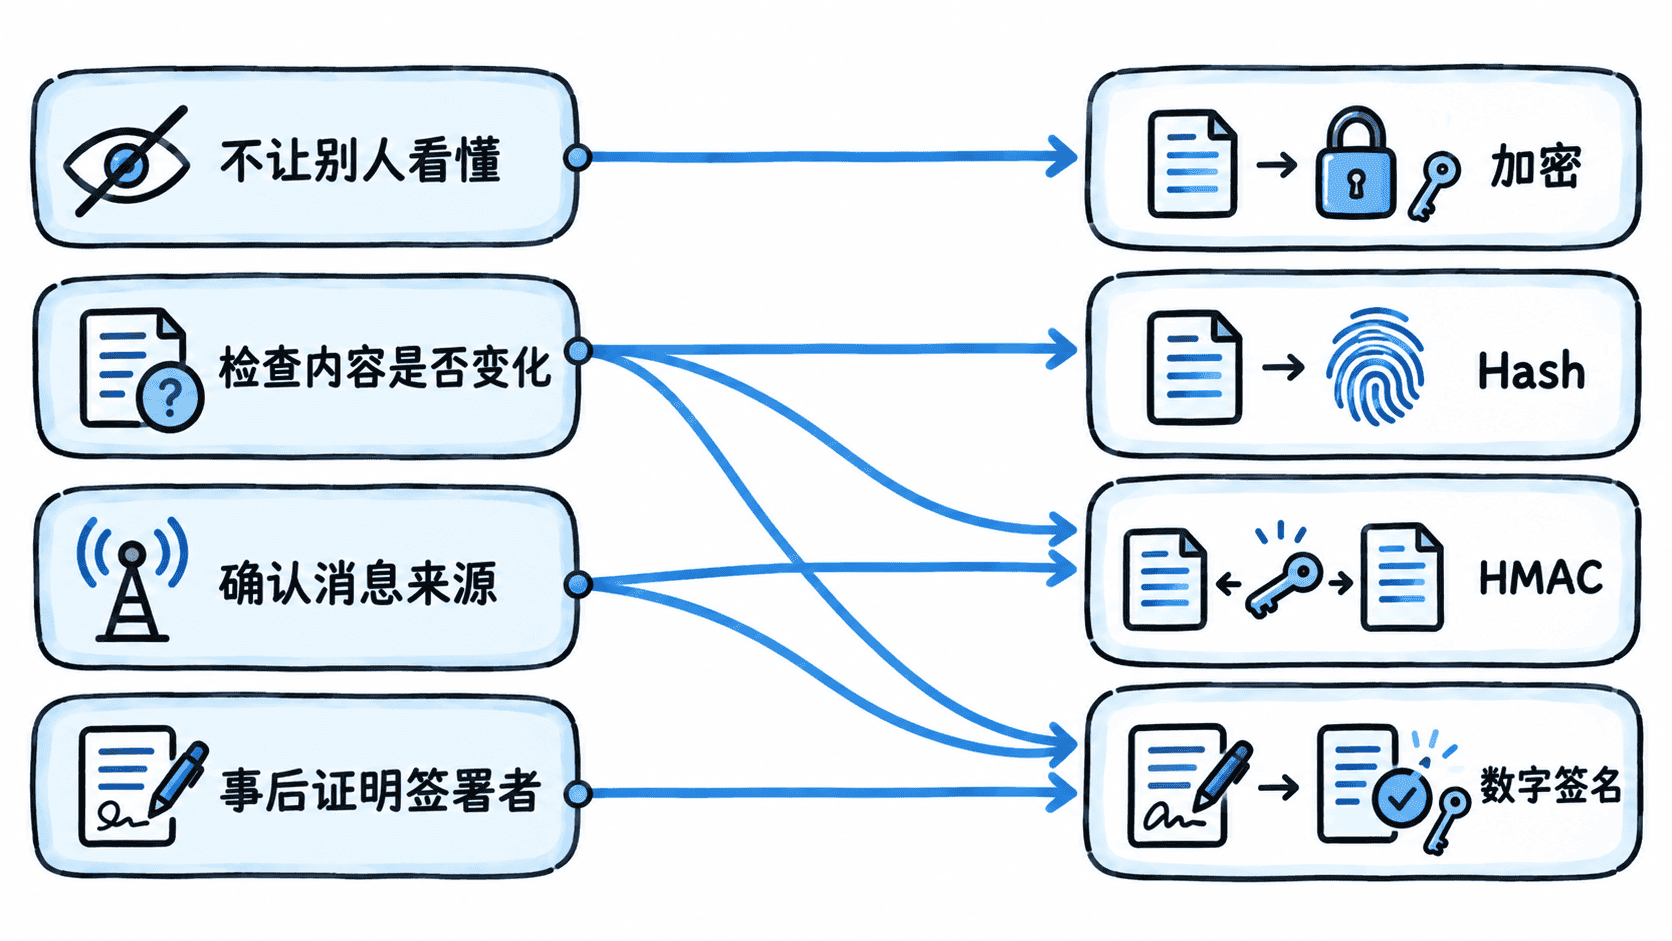
下载文件需要知道内容有没有变,支付回调需要确认来自持有约定密钥的一方,敏感字段则需要控制谁能看到明文。先明确数据由谁读取、谁有权生成凭据、验证者信任什么,再选密码学机制。
| 机制 | 提供的能力 | 使用时需要信任什么 |
|---|---|---|
| 加密 | 保护明文,授权方可解密 | 密钥和正确使用的加密方案 |
| 哈希 | 生成固定长度的内容摘要 | 用于对照的摘要来自可信渠道 |
| HMAC | 检验消息完整性,认证消息由共享密钥持有者生成 | 所有持有共享密钥的一方 |
| 数字签名 | 私钥签署、用公钥公开验证 | 公钥与所声称签署者的绑定 |
加密与认证加密
加密把明文转换成密文,允许持有相应密钥的一方恢复明文。AES 是对称分组密码,实际使用时还要选适当模式。对需要同时保密和检测篡改的数据,通常使用认证加密(AEAD),例如 AES-GCM。AEAD 可把版本、数据类型等无需加密的元数据作为附加认证数据(AAD),解密时仍验证这些字节。
AES-GCM 要求同一把密钥下每次加密使用不同的 nonce。解密必须校验认证标签,标签不通过就拒绝使用这条消息的全部明文。程序还应管理密钥轮换与 nonce 分配。跨进程计数、重启和多实例也要纳入 nonce 设计。
哈希如何用于校验
SHA-256 把消息变成固定长度摘要。发布软件时,可先通过可信渠道取得参考摘要,再对收到的字节重新计算并比对。若攻击者能同时替换文件和摘要,普通哈希不足以认证来源。哈希也不会让可猜测的内容变成秘密。用户口令应使用带独立盐及成本参数的专用口令哈希,例如 Argon2id。
HMAC 认证共享密钥持有者
HMAC-SHA-256 用共享秘密和原始消息生成认证码。接收方持有同一密钥,可重算后进行固定长度的常数时间比较。验证通过说明消息与认证码匹配,归属范围是所有持有该密钥的参与方。接收方也能生成同样的认证码。
接口双方需要明确认证的是哪些字节,例如方法、请求路径、正文的原始字节或摘要,以及时间戳和 nonce。签名或认证码本身无法阻止别人重发一条有效请求。验证端可按协议检查时间窗口,用去重存储拒绝重用的 nonce 或业务事件 ID,并处理并发与重试。直接集成第三方服务时,以其签名协议规定的原始字节和头字段为准。
数字签名让验证权与签署权分离
Ed25519 等方案用私钥生成签名,验证方凭公钥检查所签消息。签名验证依赖可信的公钥分发和身份绑定,例如预置的信任根、可信渠道固定的公钥或正确验证的证书链。验证方还应核对签署用途与密钥状态。签名本身不会隐藏消息,也无法仅凭一段签名判断某个人的实际操作,或证明一个可信签署时间。可追责的流程还需要私钥保护、审计和相应的时间证据。
用 Node.js 验证四种机制的边界
下例使用同一组正文及其篡改版本。保存为 primitives.mjs 后运行 node primitives.mjs。密钥仅在本次进程中生成,GCM 在该密钥下只加密一次。示例只验证本地密码学操作。
import assert from 'node:assert/strict'
import {
  createCipheriv, createDecipheriv, createHash, createHmac,
  generateKeyPairSync, randomBytes, sign, timingSafeEqual, verify,
} from 'node:crypto'

const body = Buffer.from('{"amount":100}', 'utf8')
const changed = Buffer.from('{"amount":900}', 'utf8')
const context = Buffer.from('payment-demo:v1', 'utf8')

const digest = data => createHash('sha256').update(data).digest('hex')
assert.notEqual(digest(body), digest(changed))

const hmacKey = randomBytes(32)
const mac = data => createHmac('sha256', hmacKey).update(data).digest()
const originalMac = mac(body)
const checkMac = (data, received) => {
  const expected = mac(data)
  return received.length === expected.length && timingSafeEqual(received, expected)
}
assert.equal(checkMac(body, originalMac), true)
assert.equal(checkMac(changed, originalMac), false)
assert.equal(checkMac(body, originalMac.subarray(1)), false)

const { privateKey, publicKey } = generateKeyPairSync('ed25519')
const signature = sign(null, body, privateKey)
assert.equal(verify(null, body, publicKey, signature), true)
assert.equal(verify(null, changed, publicKey, signature), false)

const encryptionKey = randomBytes(32)
const nonce = randomBytes(12)
const cipher = createCipheriv('aes-256-gcm', encryptionKey, nonce, { authTagLength: 16 })
cipher.setAAD(context)
const encrypted = Buffer.concat([cipher.update(body), cipher.final()])
const tag = cipher.getAuthTag()

function decrypt(data, aad) {
  const decipher = createDecipheriv('aes-256-gcm', encryptionKey, nonce, { authTagLength: 16 })
  decipher.setAAD(aad)
  decipher.setAuthTag(tag)
  return Buffer.concat([decipher.update(data), decipher.final()])
}
assert.deepEqual(decrypt(encrypted, context), body)
const modifiedCiphertext = Buffer.from(encrypted)
modifiedCiphertext[0] ^= 1
assert.throws(() => decrypt(modifiedCiphertext, context))
assert.throws(() => decrypt(encrypted, Buffer.from('payment-demo:v2')))
console.log('哈希、HMAC、Ed25519 和 AES-GCM 对照通过')
这段代码通过 decipher.final() 后才返回明文。真实协议还要按约定传输和校验 nonce、认证标签、密钥版本及上下文,处理公钥分发和重放窗口。TLS 1.3 等协议会组合密钥协商、身份认证与认证加密,各阶段使用的密钥和身份语义由协议定义。
相关资料见 NIST GCM 规范、HMAC、Ed25519、HTTP 消息签名和 Node.js crypto 文档。