
密码学与证书 / 技术文章
非对称加密到底适合哪些场景
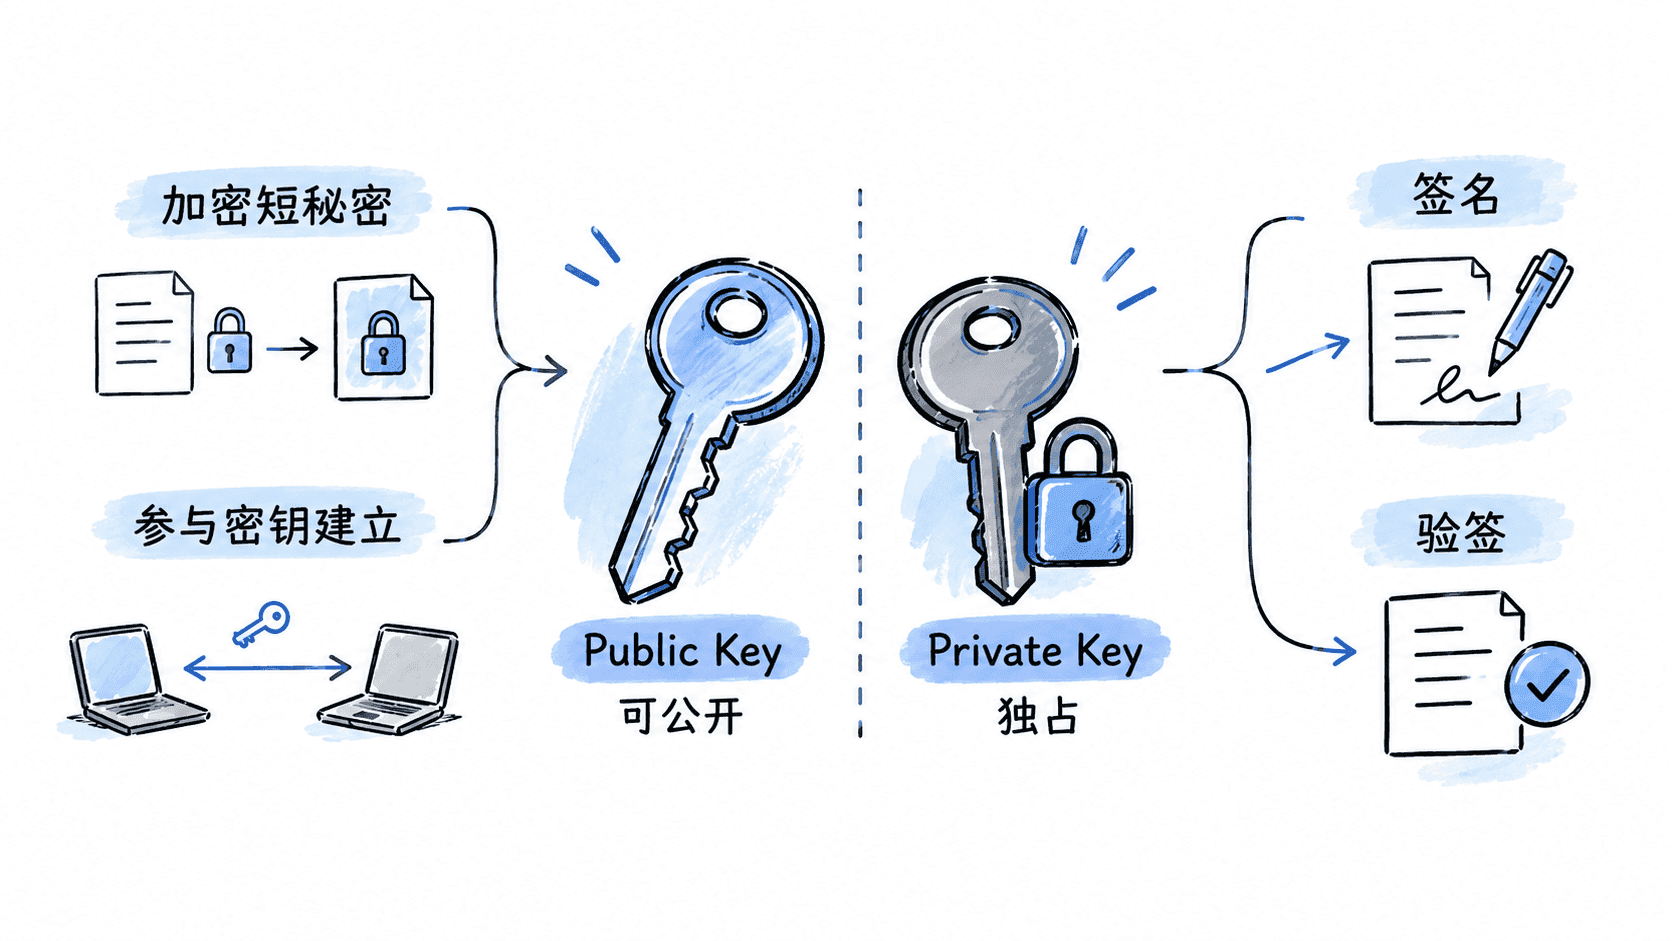
公钥密码体系提供不同原语。密钥协商可在没有预共享会话密钥时建立共享秘密,数字签名允许公开验证,公钥加密可保护短秘密。这些原语需要各自的算法和用法,证书与混合加密协议则会组合使用它们。
公钥和私钥承担不同角色
非对称密码使用一对相关密钥:
Public Key
Private Key
公钥可以公开,私钥必须由持有方严格保护。
这种结构最大的价值是:
验证方不需要拿到签名方的私钥,也可以验证结果。
最典型的用途是数字签名
软件发布、支付开放平台、证书和重要请求签名都需要:
私钥签名
公钥验签
例如支付平台自己保存私钥,商户只保存平台公钥。
商户可以验证:
这条回调是不是平台签的?但拿到公钥并不能生成平台的合法签名。
这正是非对称体系区别于 HMAC 共享密钥模型的地方。
签名不是“用私钥加密,再用公钥解密”。应用应调用成熟库中的签名与验签接口,固定算法和签名输入。还要先确认公钥来自可信渠道:如果攻击者能同时替换软件包和验签公钥,验证成功也没有意义。发布平台通常将可信公钥随客户端配置或受信任的更新机制分发,并为密钥轮换设计过渡期。
第二个高频用途是密钥建立
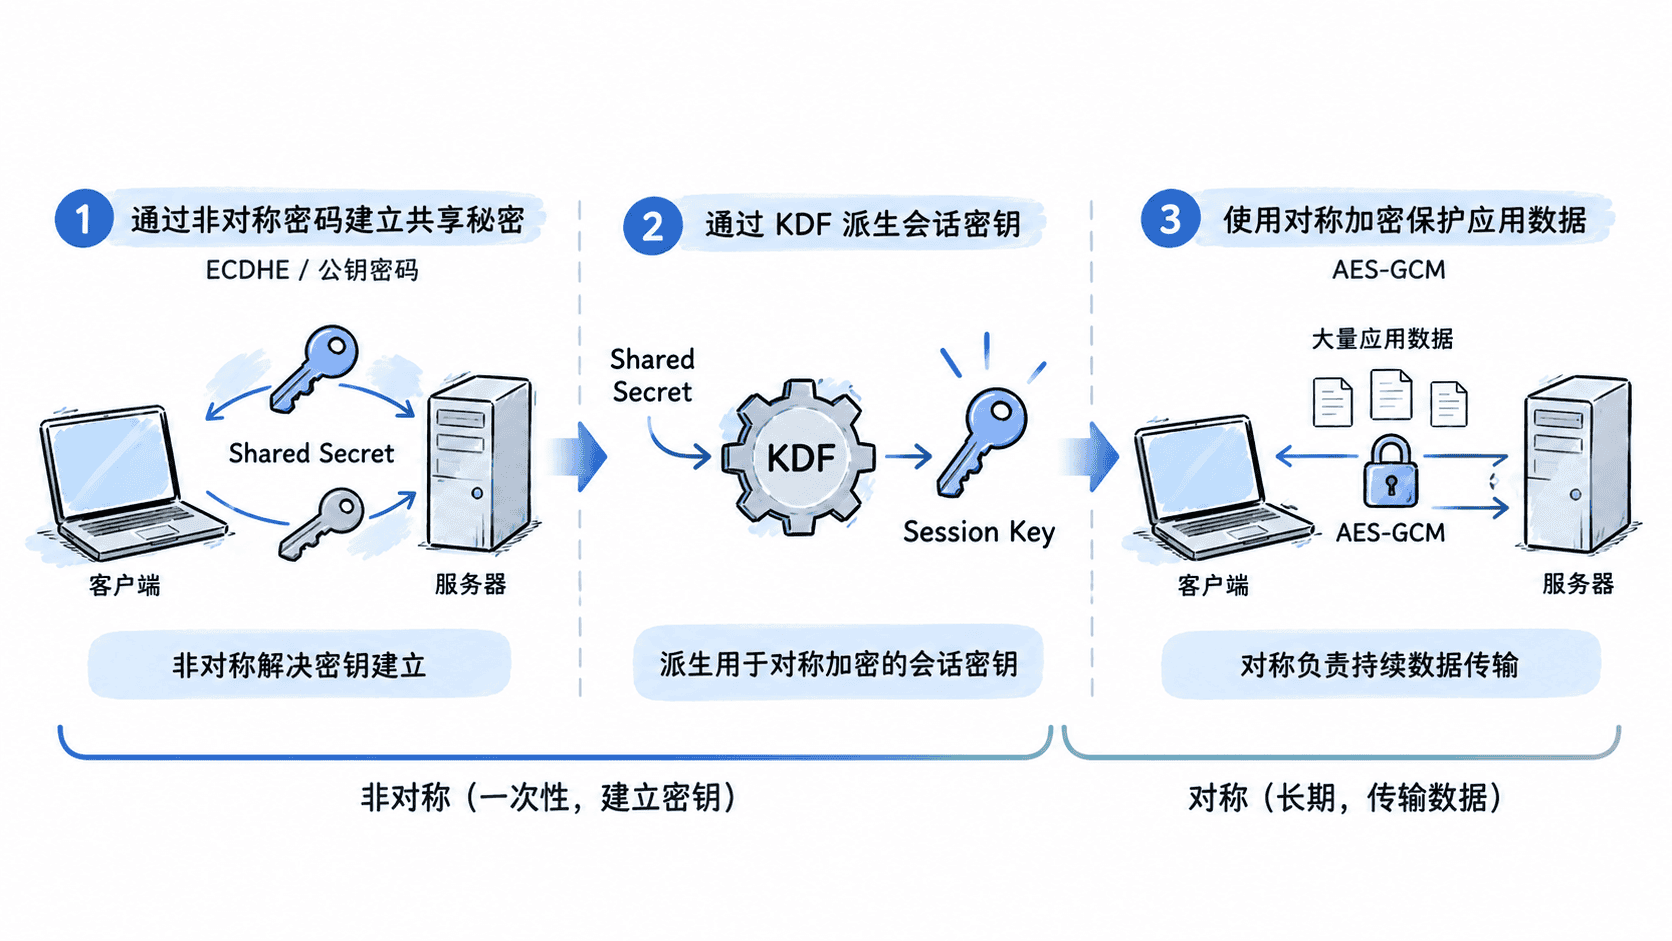
客户端和服务器刚建立连接时,通常还没有一把共同的会话密钥。
这时可以使用 ECDH/ECDHE 一类公钥密码机制建立共享秘密,再通过 KDF 派生对称密钥。
随后真正的大量数据交给 AES-GCM 等对称算法处理。
单独的 ECDH 只能帮助两端建立共享秘密,不能自动判断对面是谁。若交换的公钥没有经过认证,中间人可以分别与双方建立密钥。因此实际协议会把密钥交换材料与身份签名、握手上下文绑定,不能把“双方算出一样的秘密”直接当作身份验证完成。
证书体系离不开非对称密码
仅拿到一把公钥并不能证明它属于谁。
X.509 证书通过 CA 签名,把:
身份
+
公钥
绑定在一起。
以使用证书认证的 TLS 1.3 为例,客户端要验证证书链、有效期及适用约束,并核对证书中的服务身份是否匹配目标主机名。服务器还通过 CertificateVerify 对握手上下文签名,以证明持有相应私钥。一个来自可信 CA 的证书若签发给其他域名,也无法通过当前连接的身份检查。业务流量由握手派生出的对称密钥保护。参见 TLS 1.3 握手认证和 TLS 服务身份校验。
公钥加密适合保护短秘密,不适合大文件
RSA-OAEP、SM2 公钥加密等方案可以保护短数据或密钥材料。
但直接用 RSA 加密大文件通常会遇到:
- 单次明文长度限制;
- 计算成本高;
- 分块协议复杂;
- 错误实现风险。
更常见做法是:
随机生成 DEK
→ AES-GCM 加密大文件
→ RSA/SM2 保护 DEK
这就是混合加密。接收者公钥需要通过可信渠道取得。仅凭“能用接收者私钥解开”不能证明发送者身份,因为任何拿到公钥的一方都可以加密。需要发送者认证时,应采用带认证的标准协议或经验证的签名方案。参见 HPKE 标准及其模式说明。
以 2048 位 RSA 和 SHA-256 的 OAEP 为例,单次明文最多为 256−2×32−2,也就是 190 字节;这与密钥的 2048 位长度不是一回事。一个 32 字节的数据密钥可以放进去,几兆字节文件不可以。长度规则见 RFC 8017 的 RSAES-OAEP。应采用库已实现的混合加密或标准协议,不要自行发明 RSA 分块文件格式。
用代码区分验签与解封短秘密
下面使用 Node.js 标准库和临时密钥。Ed25519 用于签名与验证,RSA-OAEP 用于保护 32 字节数据密钥。这个示例不定义可部署的加密文件格式。
import assert from "node:assert/strict";
import {
  constants, generateKeyPairSync, privateDecrypt, publicEncrypt,
  randomBytes, sign, verify,
} from "node:crypto";

const signer = generateKeyPairSync("ed25519");
const message = Buffer.from("release v1");
const signature = sign(null, message, signer.privateKey);
assert(verify(null, message, signer.publicKey, signature));
assert(!verify(null, Buffer.from("release v2"), signer.publicKey, signature));

const recipient = generateKeyPairSync("rsa", { modulusLength: 2048 });
const other = generateKeyPairSync("rsa", { modulusLength: 2048 });
const oaep = { padding: constants.RSA_PKCS1_OAEP_PADDING, oaepHash: "sha256" };
const wrap = (value) => publicEncrypt({ ...oaep, key: recipient.publicKey }, value);
const unwrap = (value, key) => privateDecrypt({ ...oaep, key }, value);

const dek = randomBytes(32);
const wrapped = wrap(dek);
assert.deepEqual(unwrap(wrapped, recipient.privateKey), dek);
assert.throws(() => unwrap(wrapped, other.privateKey));

const maxPayload = Buffer.alloc(190);
assert.deepEqual(unwrap(wrap(maxPayload), recipient.privateKey), maxPayload);
assert.throws(() => wrap(Buffer.alloc(191)));
console.log("验签、篡改拒绝、密钥解封和 OAEP 长度边界均通过");
保存为 public-key-demo.mjs 后运行 node public-key-demo.mjs。互操作时,双方要明确 OAEP 摘要、MGF1 参数及标签。Node.js 这里的 oaepHash 同时用于 OAEP 和 MGF1。参见 Node.js Crypto 文档。
非对称密码的代价更高
和对称算法相比,非对称密码通常:
- 计算更重;
- 密钥结构更复杂;
- 证书与编码更复杂;
- 不适合持续处理海量业务数据。
所以不应该因为“公钥体系更高级”,就让所有数据都走 RSA、ECC 或 SM2。
什么时候优先想到非对称密码
| 场景 | 更适合的非对称能力 |
|---|---|
| 开放 API 多方验签 | 数字签名 |
| HTTPS 服务器身份 | 证书 + 数字签名 |
| 会话密钥建立 | ECDH / ECDHE |
| 软件包发布验证 | 数字签名 |
| 加密一把短 DEK | RSA-OAEP / SM2 等 |
| 直接加密大文件 | 通常不适合 |
非对称密码最适合的关键词是:私钥独占、公钥公开、身份认证、签名验证、密钥建立、短秘密保护。
判断方案时,可以先问接收方需要做什么:只验证发布者身份,选签名;需要建立会话密钥,选经过认证的密钥交换;需要保密大文件,选混合加密。验收也应对应职责:改动签名消息必须验签失败,替换可信公钥应被信任配置拦下,错误私钥不能解开受保护的数据密钥。签名方案还要按业务设计时间窗和幂等,真实签名过的旧请求同样可能被重放。