
服务注册与分布式协调 / 系统课时
处理动态重配置未开启错误
处理动态重配置未开启错误
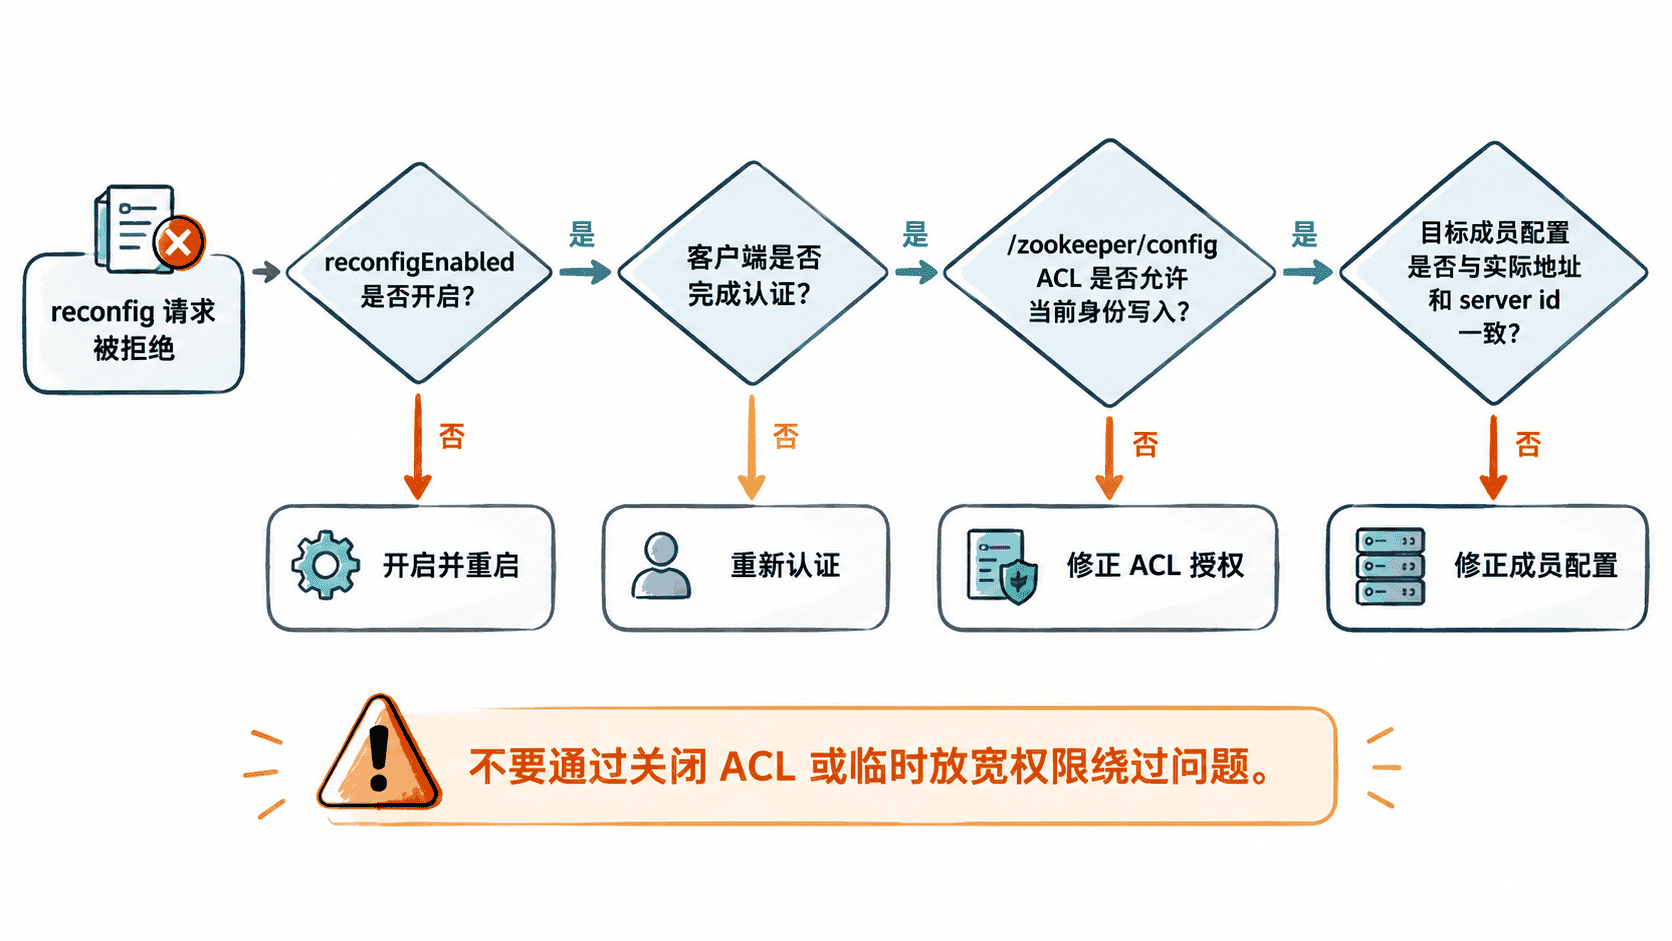
当 reconfig 请求被拒绝时,先把问题拆成“功能未开启、身份未认证、ACL 无写权限、节点配置不一致”四类。按这个顺序检查,可以避免把权限问题误判成集群故障,也避免为了临时成功而关闭 ACL 或放宽安全策略。
学习目标
- 判断动态重配置是否在所有参与节点上正确开启。
- 区分未认证、ACL 拒绝与配置不一致三类失败。
- 用最小改动修复问题,并验证重配置能力恢复。
先确认功能开关
动态重配置依赖 reconfigEnabled=true。该参数必须写入实际生效的 zoo.cfg,并在相关节点重启后生效;只修改某一台机器,容易造成运维人员对集群能力判断不一致。
先在每个节点确认配置文件路径与参数:
for host in zk1 zk2 zk3; do
  echo "=== $host ==="
  ssh "$host" "grep -E '^[[:space:]]*reconfigEnabled[[:space:]]*=' /etc/zookeeper/zoo.cfg || true"
done
预期输出:
=== zk1 ===
reconfigEnabled=true
=== zk2 ===
reconfigEnabled=true
=== zk3 ===
reconfigEnabled=true
如果某台没有输出,先确认它是否使用了不同的配置目录,再补齐参数并按既定变更流程重启。不要把“客户端报 reconfig disabled”直接理解为 Leader 故障。
再检查认证与 ACL
动态重配置不是“连上 ZooKeeper 就能执行”。客户端还必须使用具备权限的身份,并且该身份对 /zookeeper/config 拥有足够的 ACL 权限。先查看当前配置节点的 ACL,不要一上来就改成开放权限。
/opt/zookeeper/bin/zkCli.sh -server zk1:2181 <<'EOF'
getAcl /zookeeper/config
quit
EOF
预期输出示例:
'world,'anyone
: r如果只看到只读权限,而当前客户端又没有管理员身份,reconfig 被拒绝就是权限问题。此时应按集群既有的 digest、SASL 或其他认证方案重新登录,并由管理员为正确身份授予写权限,而不是设置 world:anyone:cdrwa。
认证完成后再执行一次只读检查,确认客户端已经连接到预期集群。实际主机、端口和认证方式可能不同。
/opt/zookeeper/bin/zkCli.sh -server zk1:2181 <<'EOF'
config
quit
EOF
预期输出中的成员应与当前法定集群一致,例如:
server.1=zk1:2888:3888:participant;0.0.0.0:2181
server.2=zk2:2888:3888:participant;0.0.0.0:2181
server.3=zk3:2888:3888:participant;0.0.0.0:2181
version=<ID>
核对目标成员是否写对
即使开关和权限都正确,错误的 server.<id>、quorum 地址、选举端口或客户端地址也会让重配置失败,或者让请求成功后新成员无法正常加入。提交前至少核对四项:server id 唯一、2888/3888 端口可达、主机名解析一致、配置中的角色是预期的 participant 或 observer。
例如新增节点时,命令应明确给出成员定义:
/opt/zookeeper/bin/zkCli.sh -server zk1:2181 <<'EOF'
reconfig -add server.4=zk4:2888:3888:participant;0.0.0.0:2181
quit
EOF
预期输出应返回新的动态配置文本,其中包含 server.4,并带有新的配置版本号:
server.1=...
server.2=...
server.3=...
server.4=zk4:2888:3888:participant;0.0.0.0:2181
version=<ID>
如果仍然失败,错误信息应回到前面的四类原因继续定位,而不是连续重试。
修复后做最小验证
修复完成后,先读取 /zookeeper/config,确认成员列表与预期一致;再分别检查各节点进程状态,确认只有一个 Leader,其余节点为 Follower 或 Observer。动态配置已经返回新版本号但节点角色异常,说明问题已经从“重配置请求被拒绝”转移到了网络、选举或数据同步阶段,应按对应故障继续排查。
排查这类问题的关键不是“让 reconfig 先跑通”,而是证明开关、身份、ACL 和成员定义四个条件同时成立。这样修复才可重复、可审计,也不会留下长期安全隐患。