
服务注册与分布式协调 / 系统课时
开启审计日志追踪成员变更
开启审计日志追踪成员变更
本课把成员变更从“看见拓扑变了”提升到“能回答谁在什么时间改了什么、结果是否成功”。你会开启 ZooKeeper 审计日志,验证审计记录可用,并把动态配置版本与变更单绑定,形成可追溯的变更证据链。
学习目标
- 开启并验证 ZooKeeper 审计日志,确认成员变更能够留下记录
- 从审计记录中定位操作时间、主体、会话、目标与执行结果
- 将
/zookeeper/config的版本与变更单关联,快速回溯异常拓扑变化
开启审计并确认日志落盘
在支持审计日志的 ZooKeeper 版本中,服务端通过 audit.enable 控制审计能力。生产环境建议先在一台非 Leader 成员上修改,再滚动重启其余成员,整个过程中始终保留法定多数,避免为了“开日志”反而制造不可用。
zoo.cfg 中加入以下配置:
audit.enable=true这是配置片段,重启对应 ZooKeeper 进程后生效。审计文件的目录和文件名由发行包的日志配置决定,不要在脚本里假定固定路径;先从部署配置中的日志目录定位实际 audit 文件。
可以先检查配置是否已经写入:
ZK_HOME='<PATH>'
grep '^audit.enable=' "$ZK_HOME/conf/zoo.cfg"
预期输出:
audit.enable=true如果没有输出,说明当前读取的不是实际生效配置,或该节点尚未加入此参数。实际安装目录替换 <PATH>。
用一次受控变更验证审计链路
验证不能只看“文件存在”,还要证明成员配置操作确实进入审计日志。先读取当前动态配置并保留版本,再执行一笔已审批的测试变更或等待真实变更发生。
ZK_HOME='<PATH>'
"$ZK_HOME/bin/zkCli.sh" -server 127.0.0.1:2181 get /zookeeper/config
预期结果会返回当前成员定义,并包含动态配置版本信息;成员地址和版本值属于动态数据:
server.1=<HOST>:<PORT>:<PORT>;<PORT>
server.2=<HOST>:<PORT>:<PORT>;<PORT>
server.3=<HOST>:<PORT>:<PORT>;<PORT>
version=<ID>
变更发生后,在实际审计文件中检索成员配置相关操作:
AUDIT_LOG='<PATH>/zookeeper_audit.log'
grep -Ei 'reconfig|/zookeeper/config' "$AUDIT_LOG" | tail -n 20
预期结果:
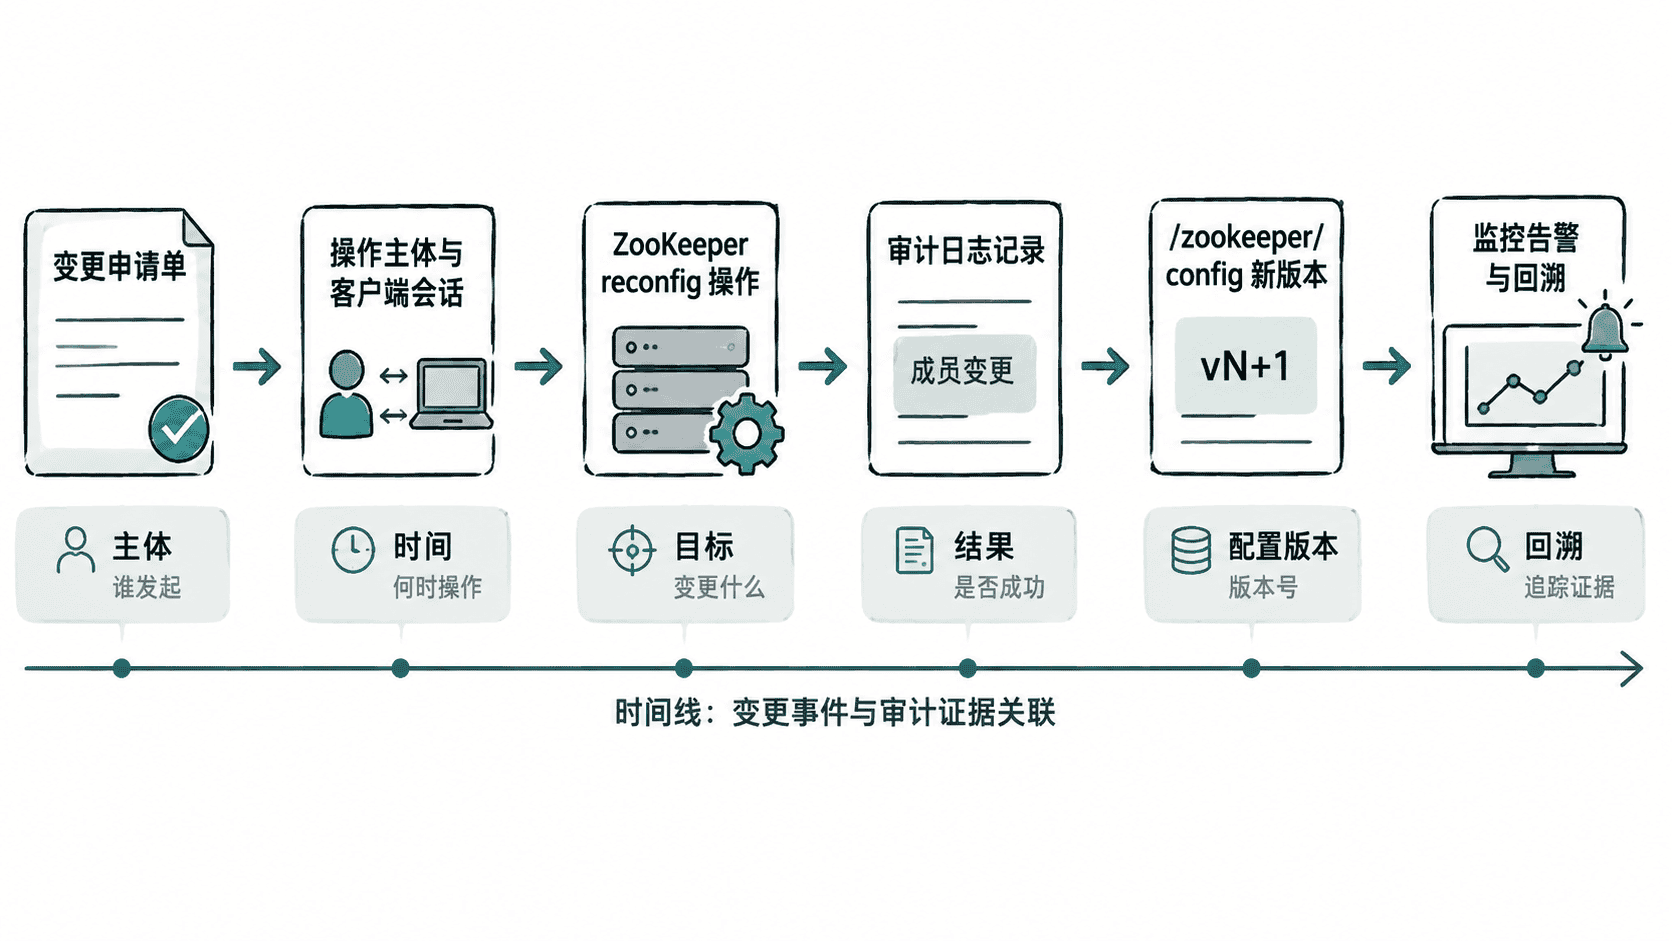
[至少返回 1 条与成员配置变更相关的审计记录;时间、身份、会话、操作和结果字段名称以当前 ZooKeeper 版本实际输出为准]如果动态配置已经改变却完全没有匹配记录,优先检查三件事:请求是否打到了另一套集群、该成员是否真的启用了审计、日志是否被写入了不同目录或已被采集器滚走。若客户端未启用可区分身份的认证,审计只能记录它实际掌握的连接或会话身份,不能自动映射到真实员工;这时还要用变更平台账号或受控运维入口补齐“谁”的证据。
把配置版本绑定到变更单
只保存审计日志还不够。审计记录回答“发生了什么”,变更单回答“为什么允许发生”。每次扩容、缩容、替换成员时,都应在变更单中记录变更前后的 /zookeeper/config 内容或至少记录 version,并附上执行人、审批人、计划成员列表和验证结果。
推荐保留以下关联信息:
- 变更单 ID 与计划窗口
- 操作主体以及使用的认证身份
- 变更前配置版本和变更后配置版本
- 审计日志时间范围或日志平台检索条件
- 变更后的 Leader、Follower、Observer 数量以及健康检查结果
这样发生“夜间突然少了一台成员”时,不需要先猜是不是自动化脚本误操作。先从当前配置版本反查最近变更单,再用审计日志确认执行主体和结果,通常几分钟就能把人为变更、脚本误执行与成员故障区分开。
处理审计缺失与记录不完整
如果审计文件持续为空,先确认服务是否完成重启并加载新配置,再检查日志目录权限和磁盘空间。若只有部分节点有审计记录,则说明客户端请求或管理操作可能只经过特定成员,这本身也应纳入排查视角。
真正可用的审计闭环不是“打开一个开关”,而是让成员变更能够同时落到审计日志、动态配置版本和变更单三处。三者能互相校验时,异常拓扑变化才真正具备可追责、可解释和可复盘的证据。