
服务注册与分布式协调 / 系统课时
启用受控的动态重配置能力
启用受控的动态重配置能力
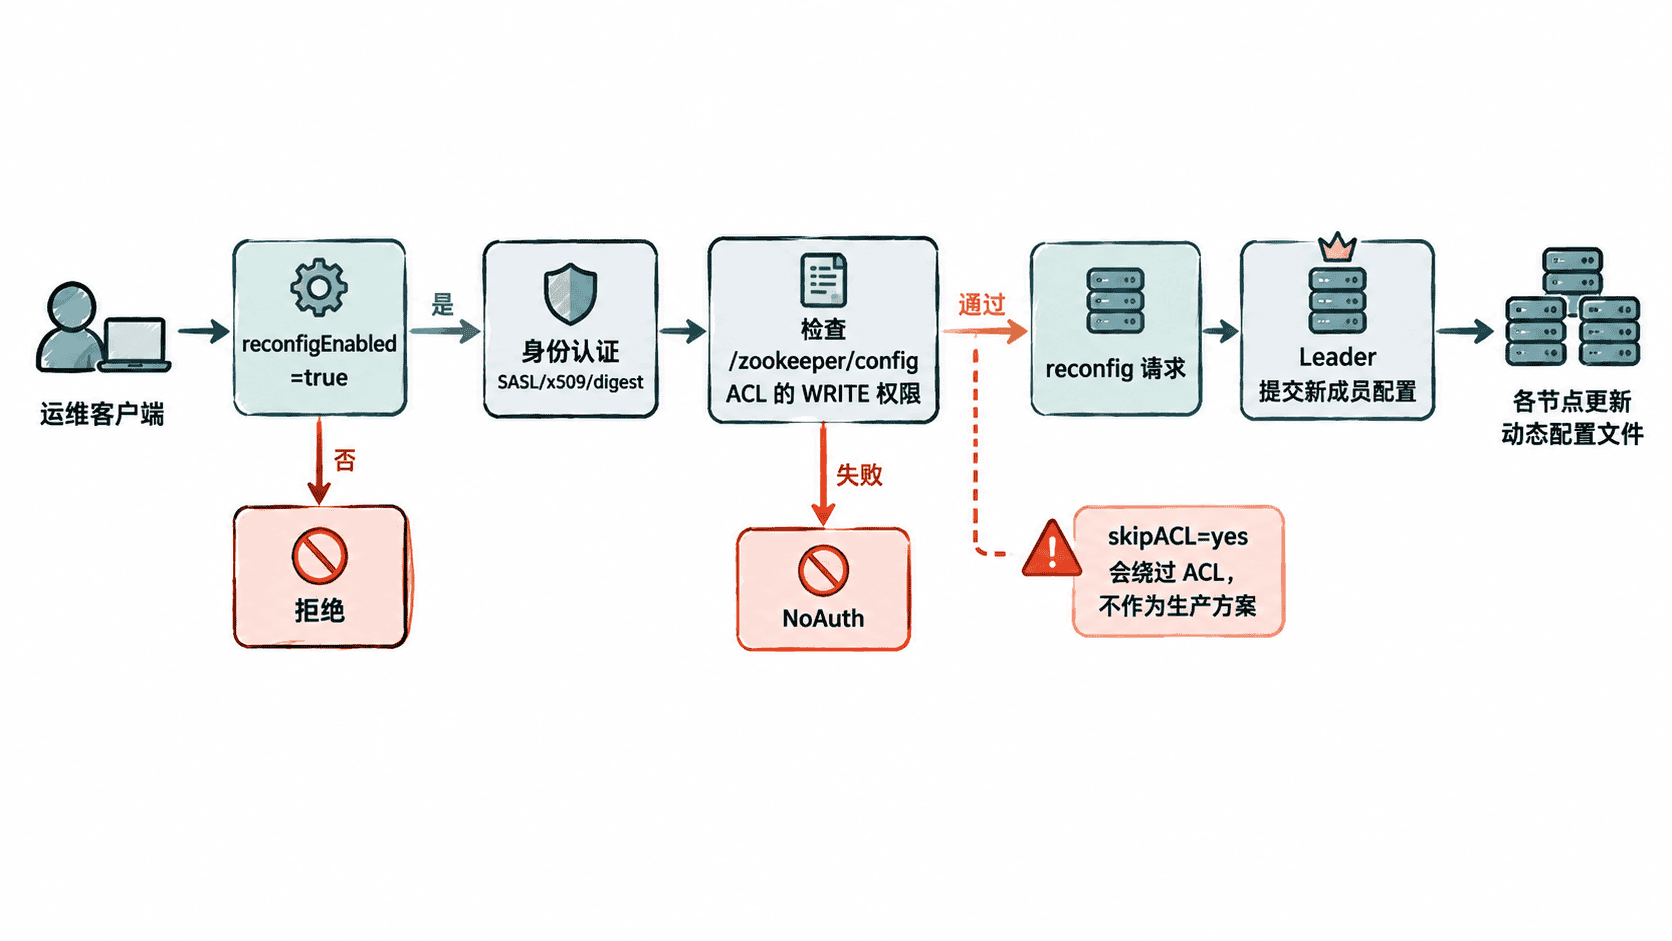
动态重配置不是“把开关打开就结束”。安全做法是同时完成三件事:所有服务器一致启用 reconfigEnabled、重启后确认服务正常、再用认证和 /zookeeper/config 的写权限限制谁能执行 reconfig。这一课给出一条可验证、可回退的启用路径。
学习目标
- 正确启用
reconfigEnabled并完成滚动生效 - 验证服务端是否接受重配置能力,而不是只看客户端命令是否存在
- 理解
/zookeeper/config的 WRITE 权限与认证身份如何共同限制成员变更
先把功能开关统一到所有节点
从 ZooKeeper 3.5.3 起,动态重配置默认关闭;reconfigEnabled=true 必须写入服务器配置,而且所有成员应保持一致。若不同节点配置不一致,是否能执行重配置可能随 leader 落在哪台服务器而变化。([Apache ZooKeeper][2])
在每台服务器的 zoo.cfg 中加入:
reconfigEnabled=true这是静态配置,不能靠一次 reconfig 让它自己生效。修改完全部节点的配置文件后,按一次一台的顺序滚动重启,每次都先确认节点重新加入集群,再处理下一台。
可在每台主机上检查配置文件是否一致:
grep '^reconfigEnabled=' /etc/zookeeper/zoo.cfg预期输出:
reconfigEnabled=true如果你的实际配置文件不在 /etc/zookeeper/zoo.cfg,把路径替换成真实 <PATH>。
验证服务端而不是只看 CLI
zkCli.sh 的帮助里出现 reconfig,只能证明客户端程序带有这个命令,不能证明连接到的服务器已经启用功能。验证应先确认集群健康,再在演练环境中执行一次受控的重配置检查。
先连接集群并读取当前配置:
bin/zkCli.sh -server zk1.example.com:2181预期结果:
[zk: zk1.example.com:2181(CONNECTED) 0]进入 CLI 后执行:
config
getAcl /zookeeper/config
预期结果(演练集群仍为三节点且尚未改过配置 ACL 时)类似:
server.1=zk1.example.com:2888:3888:participant;2181
server.2=zk2.example.com:2888:3888:participant;2181
server.3=zk3.example.com:2888:3888:participant;2181
version=<VERSION>
'world,'anyone
: r
默认安全模型下,普通客户端可以读取配置,但执行重配置需要对 /zookeeper/config 具备 WRITE 权限;官方动态重配置文档明确把这个写权限作为授权条件。([Apache ZooKeeper][1])
在尚未给当前会话 WRITE 权限时,可在演练集群提交一份与当前成员完全相同的成员列表,用返回错误验证服务端开关。由于 ACL 应在提交前拒绝该会话,成员配置不会改变。
reconfig -members server.1=zk1.example.com:2888:3888:participant;2181,server.2=zk2.example.com:2888:3888:participant;2181,server.3=zk3.example.com:2888:3888:participant;2181预期结果:
KeeperErrorCode = NoAuth for /zookeeper/config如果返回 Reconfig is disabled,说明服务端还没有加载 reconfigEnabled=true;如果返回 NoAuth,说明重配置入口已启用,而 ACL 正在阻止未授权写入。不同 ZooKeeper 小版本的 CLI 文案可能略有差异,应以错误码语义为准。([GitHub][3])
给专用运维身份最小权限
生产环境应优先使用现有的 SASL、x509 等认证体系。下面用 digest 只演示 ACL 关系,不建议在未加密网络上直接传输真实口令,因为 digest 认证的凭据会发送给服务器。当前官方文档也建议把这类认证放在本机或加密连接上。([Apache ZooKeeper][4])
先由已有的 super user 或对 /zookeeper/config 拥有 ADMIN 权限的管理会话连接 CLI,再加入一个专门的重配置身份:
addauth digest reconfig-ops:<PASSWORD>
setAcl /zookeeper/config world:anyone:r,auth:reconfig-ops:<PASSWORD>:w
getAcl /zookeeper/config
预期结果:
'world,'anyone
: r
'digest,'reconfig-ops:<DIGEST>
: w
<PASSWORD> 使用实际强口令,<DIGEST> 是 ZooKeeper 持久化 ACL 时生成的摘要,实际值会不同。这里保留匿名只读,给专用身份 WRITE;若组织安全策略要求配置内容也不可匿名读取,应按现有认证体系进一步收紧 READ。
验证授权边界
用未认证的新 CLI 会话读取配置,应仍可成功;尝试执行成员变更时则应被拒绝。为了避免在验证阶段误改真实成员,不要拿生产节点做“随便加删一台”的测试,最好在本章的演练集群中完成。
对已认证的专用运维会话,可以先读取当前版本,再在演练环境执行计划内的成员变更。ZooKeeper 的 reconfig 成功后会返回新的动态配置和新的 version;失败时先区分“功能未启用”“无权限”“参数非法”三类错误,而不要通过放宽 ACL 来碰运气。
验收受控重配置
启用完成后,至少应满足四个条件:所有成员的 reconfigEnabled 一致且已通过滚动重启加载;集群仍保持多数派健康;普通客户端只能读取 /zookeeper/config 而不能修改成员;专用运维身份通过认证后具备 WRITE 权限,并且变更过程留有审计记录。
当验证失败时按“静态开关 → 节点是否完成重启 → 当前 leader 配置 → 客户端认证 → /zookeeper/config ACL”这个顺序定位,通常比直接修改权限更快。真正的目标不是让 reconfig 能执行,而是让它只在正确的服务器状态下、只被正确的身份执行。