
服务注册与分布式协调 / 系统课时
限制reconfig权限与配置ACL
限制reconfig权限与配置ACL
本节把动态成员变更从“能连上 ZooKeeper 就能改”收紧为最小权限模型:普通客户端只读取当前成员配置,专用运维身份才拥有 reconfig 所需的写权限,而 ACL 管理能力继续留在更高权限的管理员手中。
学习目标
- 理解
/zookeeper/config、reconfigEnabled与 ACL 的职责边界 - 为运维身份授予执行 reconfig 所需的最小权限
- 验证未认证客户端能读取配置但不能提交成员变更
先分清功能开关与授权
reconfigEnabled=true 只是打开动态重配置能力,并不会自动授予客户端修改权限。ZooKeeper 从 3.5.3 起默认关闭动态重配置,开启时应在整个 ensemble 保持一致,否则由不同配置的节点当选 Leader 会造成行为不一致。([Apache ZooKeeper][1])
reconfigEnabled=true这项配置由服务端读取,修改后按既定滚动重启流程使所有成员生效。验证时先使用 config 读取当前动态配置,再确认各节点使用的是同一套静态开关。
动态成员配置保存在 /zookeeper/config。官方文档说明该节点默认允许所有用户读取,但写入只应开放给明确授权的身份;服务端处理 reconfig 时实际检查的是该节点的 WRITE 权限。([Apache ZooKeeper][2])
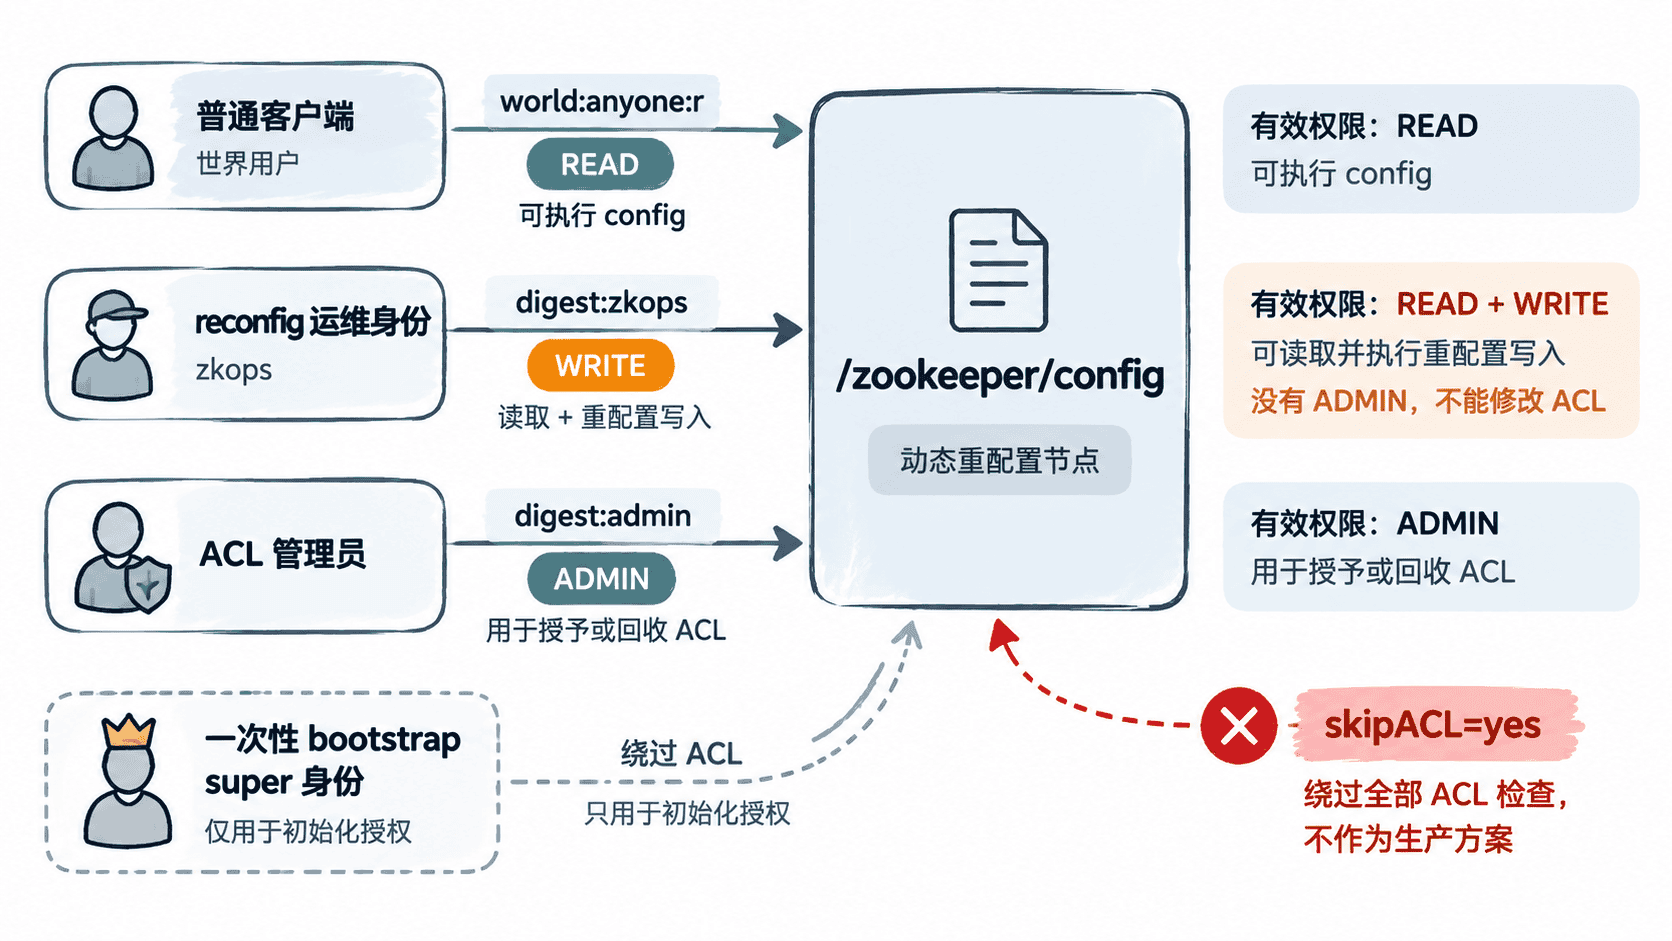
给运维身份最小权限
如果当前 /zookeeper/config 仍是默认只读 ACL,需要由已有的 ACL 管理员完成首次授权。默认场景下通常使用受控的 super 管理身份做 bootstrap;super 身份会绕过 ACL,因此应限制使用范围,并优先在本机或加密连接上操作。官方文档也明确提醒 digest 认证的认证数据会以明文送到服务端。([Apache ZooKeeper][1])
下面示例按 ZooKeeper digest 默认的 SHA-1 算法为 zkops 生成 ACL 标识,并把 /zookeeper/config 设置为“所有人可读,zkops 额外拥有写权限”。如果服务端显式修改了 zookeeper.DigestAuthenticationProvider.digestAlg,生成摘要时必须使用同一算法。<PASSWORD> 与 <SUPER_PASSWORD> 必须替换为密钥管理系统提供的真实值,不能把明文密码写入脚本仓库。
export ZK_HOME=/opt/zookeeper
OPS_USER=zkops
OPS_PASSWORD='<PASSWORD>'
OPS_DIGEST=$(printf '%s:%s' "$OPS_USER" "$OPS_PASSWORD" | openssl dgst -binary -sha1 | openssl base64)

"$ZK_HOME/bin/zkCli.sh" -server zk1:2181,zk2:2181,zk3:2181 <<EOF
addauth digest super:<SUPER_PASSWORD>
setAcl /zookeeper/config world:anyone:r,digest:${OPS_USER}:${OPS_DIGEST}:w
getAcl /zookeeper/config
EOF
预期结果
/zookeeper/config 保留 world:anyone:r。
world:anyone 为所有客户端提供 READ。
zkops 的 digest ACL 只增加 WRITE,因此其有效权限是可读取并执行 reconfig。
zkops 不拥有 CREATE、DELETE、ADMIN,因此不能自行改 ACL 或扩大权限。
这里故意只给 digest 身份 WRITE,读取能力继续来自 world:anyone:r,也不给 ADMIN。reconfig 需要的是 WRITE,而修改 ACL 需要更高的 ACL 管理权限;把两者拆开后,日常变更账号即使泄露,也不能进一步把配置节点改成全开放。ZooKeeper 的服务端实现对 reconfig 明确检查 WRITE 权限。([GitHub][3])
验证普通客户端只能读取
先用未认证客户端读取配置,应能看到成员列表和配置版本。随后在测试环境或维护窗口,用“与当前配置完全相同”的成员列表提交一次 reconfig:如果 ACL 正确,未认证客户端会收到无权限错误;即使 ACL 错配导致请求被接受,成员集合也不会被换成别的节点,但配置版本可能推进一次。
下面是片段示例,<CURRENT_MEMBERS> 必须替换为前一条 config 返回的当前完整成员列表,不能手工猜测。
"$ZK_HOME/bin/zkCli.sh" -server zk1:2181,zk2:2181,zk3:2181 <<'EOF'
config
reconfig -members <CURRENT_MEMBERS>
EOF
预期结果
config 能正常返回当前成员配置。
未认证的 reconfig 返回 NoAuth 或等价的无权限错误。
再使用 zkops 认证后做同样的等成员验证,预期 reconfig 可以通过。由于该操作会产生新的配置版本,生产环境应纳入变更窗口和审计记录,而不是作为高频健康检查。
"$ZK_HOME/bin/zkCli.sh" -server zk1:2181,zk2:2181,zk3:2181 <<'EOF'
addauth digest zkops:<PASSWORD>
config
reconfig -members <CURRENT_MEMBERS>
EOF
预期结果
认证后的 zkops 可以提交 reconfig。
返回的成员集合与提交前一致,但配置 version 可能更新。
不要用skipACL绕过治理
skipACL=yes 会让服务端跳过 ACL 检查;在这种模式下,未认证客户端也可能执行 reconfig,因此它与“最小权限”目标完全相反。官方动态重配置文档把它定义为跳过访问控制的逃生选项,而不是常规授权方式。([Apache ZooKeeper][2])
完成配置后,验收标准应是:普通客户端能执行 config 但 reconfig 被拒绝;zkops 可以 reconfig 但不能改 ACL;reconfigEnabled 在所有成员上保持一致;任何 super 或 bootstrap 凭据都有独立保管和审计,并且集群没有依赖 skipACL 才能完成日常变更。