
Linux 与服务器运维 / 系统课时
端口冲突为什么导致服务启动失败
端口冲突为什么导致服务启动失败
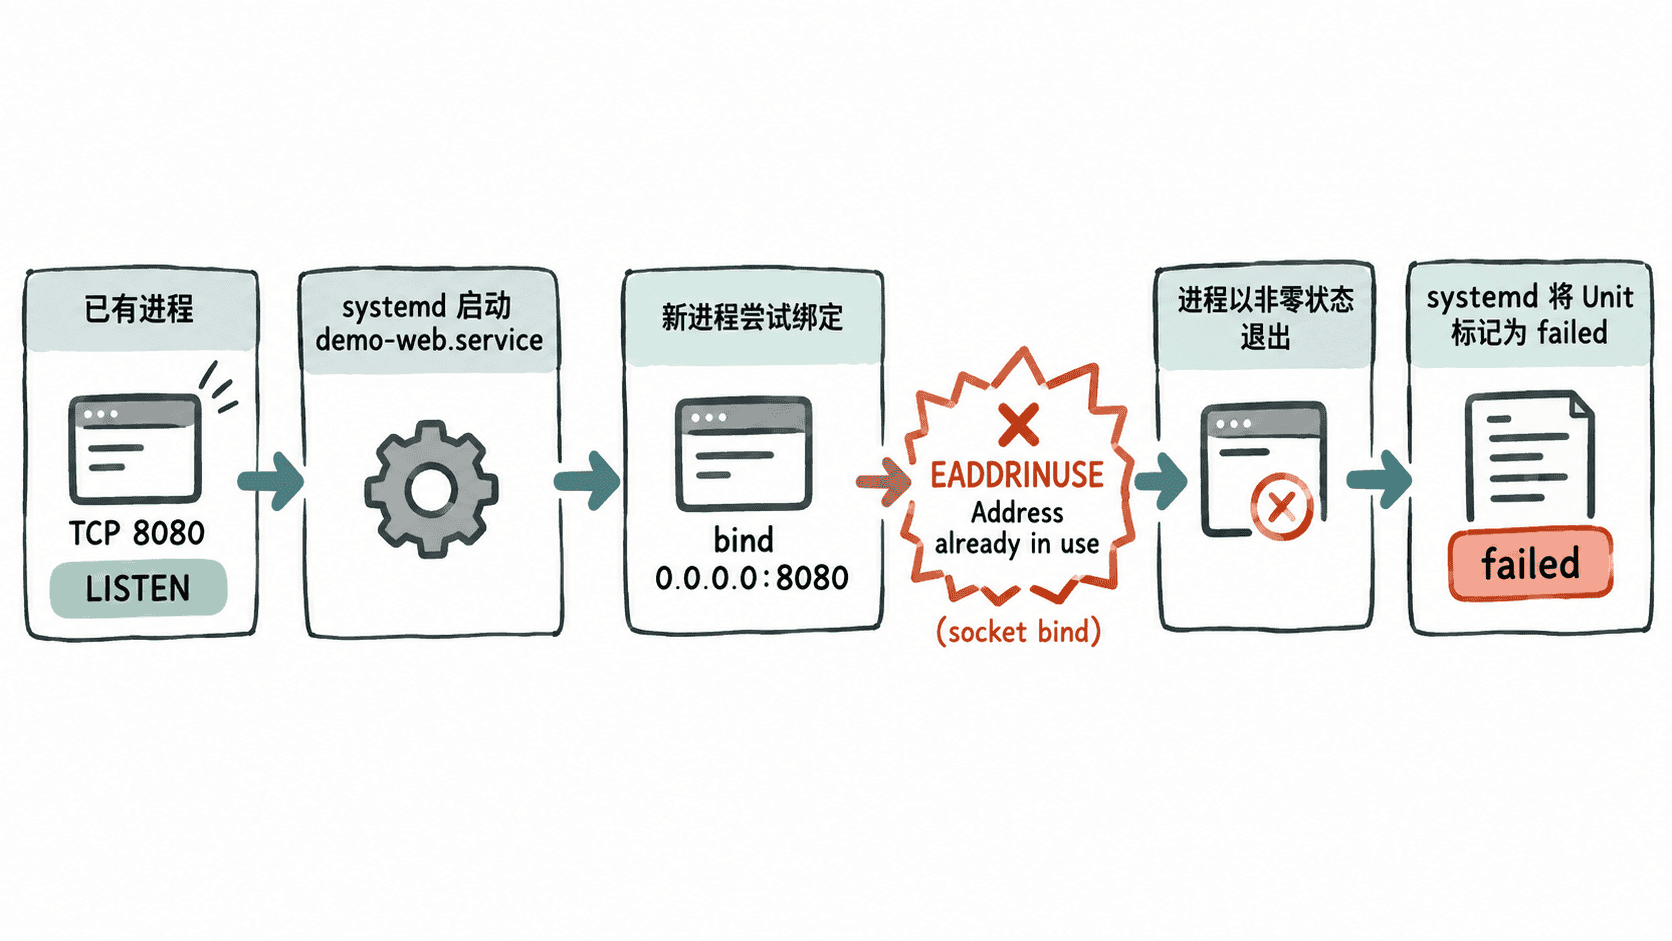
服务进程启动时通常要创建监听套接字并绑定到指定地址和端口。如果该端口已被别的进程占用,绑定会失败,应用往往以非零状态退出,systemd 随后把 Unit 标记为失败。本节用日志、ss 和 Unit 状态把这条故障链完整定位出来。
学习目标
- 从服务日志中识别
Address already in use一类端口绑定失败信号 - 用
ss找到实际占用监听端口的进程 - 区分“停掉占用者”和“修改服务端口”两种修复路径
先确认失败发生在监听阶段
假设 demo-web.service 原本要监听 TCP 8080。先看 Unit 状态和本次启动日志,不要一看到 failed 就直接重启。真正有价值的是应用退出前最后几行错误。
sudo systemctl status demo-web.service --no-pager -l
sudo journalctl -u demo-web.service -b -n 50 --no-pager
预期输出(关键特征,实际时间、PID、程序名和退出状态可能不同):
demo-web.service: Main process exited, code=exited, status=1/FAILURE
demo-web.service: Failed with result 'exit-code'.
<PROGRAM>: bind: Address already in use
日志里的 Address already in use 表示应用已经运行到“绑定监听地址”这一步,但内核拒绝了新的绑定请求。它和配置文件语法错误、可执行文件不存在不是同一类故障,后续应直接检查端口所有者。
找出是谁占用了端口
ss 可以直接查看内核中的监听套接字。-l 只看监听状态,-t 限定 TCP,-n 保留数字端口,-p 显示进程信息;查看其他用户的进程时通常需要 sudo。
sudo ss -ltnp 'sport = :8080'预期输出(PID、文件描述符和进程名以现场为准):
State  Recv-Q Send-Q Local Address:Port Peer Address:Port Process
LISTEN 0      511    0.0.0.0:8080      0.0.0.0:*       users:(("<PROCESS>",pid=<ID>,fd=<ID>))
如果这里已经出现监听者,就说明冲突不是 systemd 自身造成的,而是两个进程竞争同一个监听地址。常见情况包括旧实例未退出、另一个服务使用了同一端口,或手工启动的进程绕过了 systemd。
选择正确的修复方式
先确认占用进程是不是本来就应该存在。如果它是误启动或旧实例,优先通过它自己的 systemd Unit 停止,而不是直接使用 kill -9;这样可以让 systemd 记录正确状态,也避免守护策略再次把进程拉起。
如果两个服务都必须运行,就应修改其中一个服务的监听端口,并同步修改反向代理、健康检查、防火墙或上游连接配置。不要只改应用自身端口后就结束排查,否则服务虽然能启动,流量链路仍可能失效。
完成修复后重新启动并同时验证 Unit 状态和监听端口:
sudo systemctl restart demo-web.service
sudo systemctl is-active demo-web.service
sudo ss -ltnp 'sport = :8080'
预期输出(假设修复后目标服务正常监听 8080,PID 和进程名以现场为准):
active
State  Recv-Q Send-Q Local Address:Port Peer Address:Port Process
LISTEN 0      128    0.0.0.0:8080      0.0.0.0:*       users:(("<PROCESS>",pid=<ID>,fd=<ID>))
最终判定要同时满足两点:Unit 已经是 active,而且目标进程确实处于预期端口的 LISTEN 状态。只看到 systemctl restart 没报错,还不足以证明端口冲突已经真正解决。