
Linux 与服务器运维 / 系统课时
怎样查看最终合并后的 Unit
怎样查看最终合并后的 Unit
一个服务可能同时受到主 Unit、多个 Drop-In 和不同配置目录的影响。排查时只查看 /etc/systemd/system 中某一个文件很容易漏掉真实来源。本节用 systemctl cat 查看参与合并的配置片段,再用 systemctl show 确认 systemd 当前已经解析和加载的有效属性。
学习目标
- 区分
systemctl cat的配置来源视图与systemctl show的已加载属性视图 - 判断主 Unit 和多个 Drop-In 怎样共同形成服务配置
- 发现“文件已经修改,但 systemd 仍使用旧配置”这类问题
先分清两种查看方式
systemctl cat <UNIT>.service 会把主 Unit 和已发现的 Drop-In 按来源展示出来,适合回答“这条配置来自哪个文件”。它展示的是输入片段,并不会把所有指令折算成一份只保留最终值的新 Unit 文件。
systemctl show <UNIT>.service 则读取 systemd 管理器当前加载的属性,适合确认环境变量、启动命令、资源限制、主文件路径和 Drop-In 路径等实际状态。文件刚被手工修改但没有执行 daemon-reload 时,磁盘内容与管理器状态可能不一致。
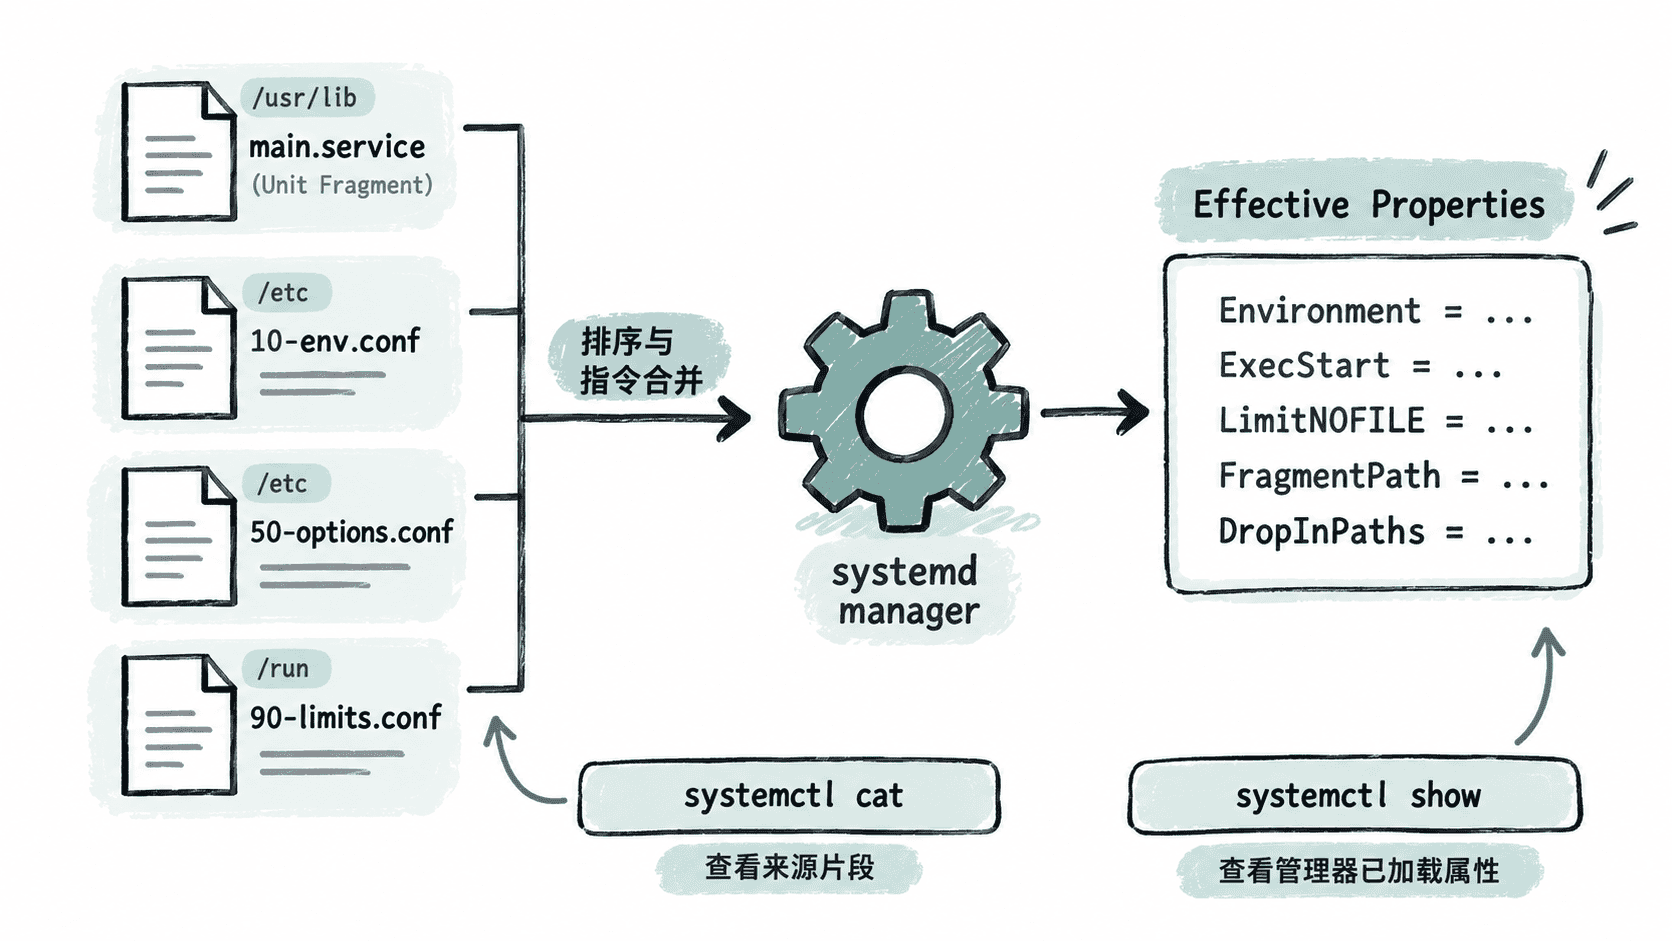
用临时 Unit 观察合并结果
下面的完整示例在 /run/systemd/system 创建一个临时 Unit 和两个 Drop-In,只用于观察合并行为。脚本退出时会自动删除这些文件,不会把示例永久写入 /etc。
sudo bash <<'EOF'
set -e
unit=anystack-merge-demo.service
base=/run/systemd/system
dropin=$base/$unit.d

cleanup() {
  rm -rf $base/$unit $dropin
  systemctl daemon-reload
}
trap cleanup EXIT

mkdir -p $dropin

cat > $base/$unit <<'UNIT'
[Unit]
Description=Anystack merge demo

[Service]
Type=oneshot
ExecStart=/usr/bin/true
Environment=APP_ENV=base
LimitNOFILE=1024
UNIT

cat > $dropin/10-env.conf <<'DROPIN'
[Service]
Environment=APP_ENV=production
DROPIN

cat > $dropin/90-limits.conf <<'DROPIN'
[Service]
LimitNOFILE=4096
DROPIN

systemctl daemon-reload
systemctl cat $unit
systemctl show $unit -p FragmentPath -p DropInPaths -p Environment -p LimitNOFILE
EOF预期输出的关键部分如下。systemctl cat 还会在这些属性之前输出主 Unit 与两个 Drop-In 的原文:
FragmentPath=/run/systemd/system/anystack-merge-demo.service
DropInPaths=/run/systemd/system/anystack-merge-demo.service.d/10-env.conf /run/systemd/system/anystack-merge-demo.service.d/90-limits.conf
Environment=APP_ENV=production
LimitNOFILE=4096
这里可以看到,主 Unit 中的 APP_ENV=base 被后面的同名环境变量设置替代,LimitNOFILE 也以 Drop-In 中的 4096 为有效值。systemctl cat 负责告诉你“有哪些输入片段”,systemctl show 负责告诉你“管理器当前理解成什么”。
按来源到有效值定位问题
当你怀疑 Override 没有生效时,先查看磁盘上的配置来源:
systemctl cat <UNIT>.service预期结果:
输出主 Unit 与 systemd 当前可发现的 Drop-In;每个片段前会标出来源路径。然后重新加载配置,并检查真正关心的属性。下面以环境变量和文件描述符限制为例:
sudo systemctl daemon-reload
systemctl show <UNIT>.service -p Environment -p LimitNOFILE -p FragmentPath -p DropInPaths
预期结果:
Environment=<当前已加载的环境变量>
LimitNOFILE=<当前已加载的限制值>
FragmentPath=<主 Unit 的实际路径>
DropInPaths=<已加载的 Drop-In 路径列表>
动态值会随服务和机器不同而变化。若 systemctl cat 已经能看到新文件,但 systemctl show 仍不是预期值,应检查是否执行过 daemon-reload、指令是否写在正确的 Section,以及该指令是否具有需要先清空再重设的列表语义。
查看“最终合并后的 Unit”时,不要把 systemctl cat 误认为一份已经归一化的最终配置。可靠做法是同时保留来源视角和有效属性视角:前者用于追踪配置从哪里来,后者用于确认 systemd 实际加载了什么。