
Linux 与服务器运维 / 系统课时
服务用户为什么读不到配置文件
服务用户为什么读不到配置文件
服务日志出现 Permission denied 时,文件本身有读权限并不代表进程一定能打开它。需要从服务真实身份开始,沿路径逐层检查父目录的执行权限,再确认目标文件的所有者、组和模式位。
学习目标
- 确认 systemd 服务当前真正使用的用户和用户组
- 按父目录到目标文件的顺序定位权限阻断点
- 用最小权限修改完成修复,并以服务用户身份验证
先确认服务到底以谁运行
排查权限前不要只凭 unit 文件猜测。先读取 systemd 当前加载的配置,再检查实际进程身份。下面以 myapp.service 为例:
systemctl show myapp.service --property=User --property=Group --property=MainPID
pid=$(systemctl show myapp.service --property=MainPID --value)
ps -o user=,group=,pid=,comm= -p "$pid"
预期输出
User=myapp
Group=myapp
MainPID=<ID>
myapp    myapp    <ID>    <PROCESS>
<ID> 和 <PROCESS> 会随实际进程变化。如果 MainPID=0,服务当前没有可检查的主进程,应先查看服务状态和启动失败日志,而不是继续分析某个不存在进程的权限。
打开文件还依赖父目录权限
读取 /etc/myapp/config.yaml 时,Linux 不只检查 config.yaml。进程还必须能够逐层穿过 /、/etc 和 /etc/myapp。对目录来说,这依赖执行权限 x;对目标普通文件来说,读取内容依赖读权限 r。
因此,一个典型失败可能是文件本身为 0640 root:myapp,服务所属组确实拥有读取权限,但父目录 /etc/myapp 却是 0700 root:root。此时 myapp 无法穿过该目录,仍然打不开文件。
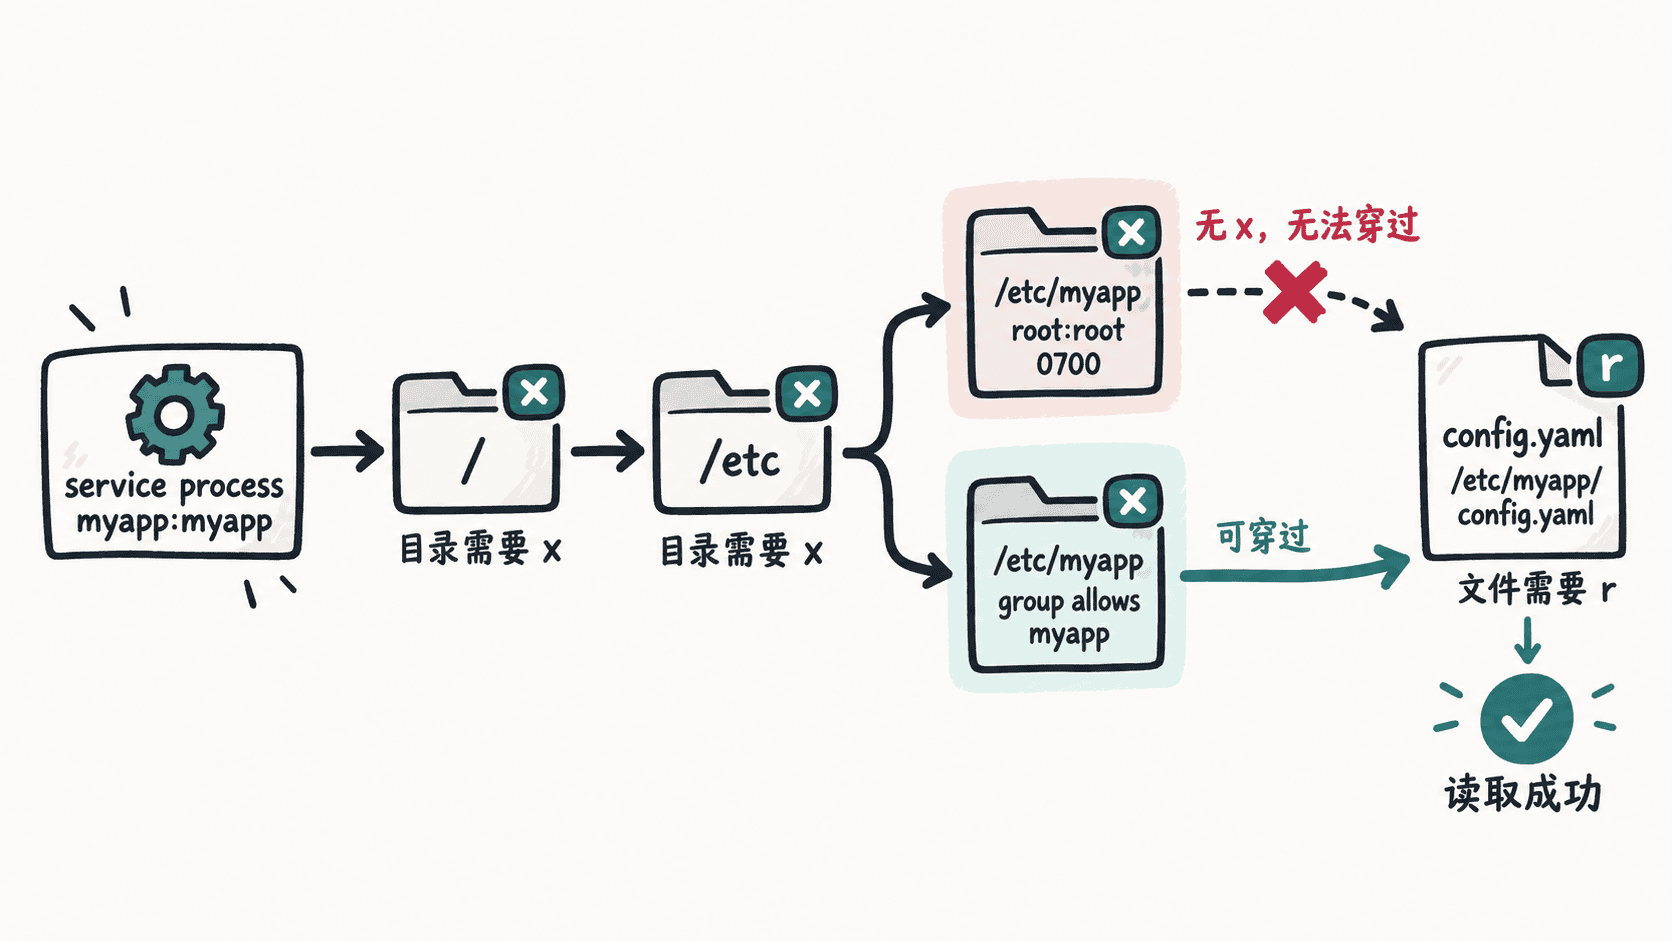
沿完整路径找到阻断点
namei -l 可以把路径的每一级目录和目标文件展开,比只运行一次 ls -l 更适合定位这种问题。以下示例假设 /etc/myapp 权限过严:
sudo namei -l /etc/myapp/config.yaml预期输出
f: /etc/myapp/config.yaml
drwxr-xr-x root root  /
drwxr-xr-x root root  etc
drwx------ root root  myapp
-rw-r----- root myapp config.yaml
从结果可以看到,目标文件已经允许 myapp 组读取,但 /etc/myapp 只有所有者 root 具备 x 权限。服务进程无法穿过这一层,所以真正的阻断点不是文件本身。
如果系统没有 namei,也可以分别检查各级路径:
ls -ld / /etc /etc/myapp
ls -l /etc/myapp/config.yaml
预期输出
drwxr-xr-x ... root root  /
drwxr-xr-x ... root root  /etc
drwx------ ... root root  /etc/myapp
-rw-r----- ... root myapp /etc/myapp/config.yaml
时间、链接数和其他列会因系统不同而变化,重点关注所有者、组以及最左侧的权限位。
用最小权限修复
如果业务设计允许 myapp 组读取该目录中的配置,可以让目录属于 myapp 组,并只为组增加穿越和读取目录项所需的权限。目标文件继续保持只允许 root 写入、服务组读取:
sudo chgrp myapp /etc/myapp /etc/myapp/config.yaml
sudo chmod 750 /etc/myapp
sudo chmod 640 /etc/myapp/config.yaml
sudo -u myapp -- sh -c 'exec 3</etc/myapp/config.yaml && echo opened'
预期输出
opened最后一条命令直接以 myapp 身份打开文件,比使用 root 执行 cat 更能证明服务账号确实获得了所需权限。
模式位正常仍然失败时
如果父目录都有 x、文件也有正确的 r,但服务仍然收到拒绝,应继续检查 ACL 和 systemd 的文件系统隔离配置。ACL 可能给特定用户增加或限制有效访问范围;ProtectHome=、InaccessiblePaths=、RootDirectory=、RootImage= 或 TemporaryFileSystem= 等 unit 选项也可能让服务看到与普通 shell 不同的文件系统视图。
可以先查看 ACL:
getfacl -p /etc/myapp/config.yaml预期输出
# file: /etc/myapp/config.yaml
# owner: root
# group: myapp
user::rw-
group::r--
other::---
实际结果可能额外包含 user:<NAME>:、group:<NAME>: 或 mask:: 条目。若存在扩展 ACL,判断访问权限时需要同时考虑这些条目和 ACL mask。
排查顺序应保持稳定:先确认服务真实身份,再检查每一级父目录的 x,然后检查文件的 r 与组归属,最后再进入 ACL、systemd 沙箱或 SELinux/AppArmor 等额外安全层。这样可以避免在真正的 Unix 文件权限问题尚未查清时,就过早修改更复杂的安全策略。