
Redis 与缓存 / 系统课时
设计备份保留与校验策略
设计备份保留与校验策略
有了独立副本还不够:备份可能被静默损坏、被过早清理,或者只在需要恢复时才发现不可用。本课把备份周期、分层保留、异地副本、完整性校验和恢复抽检组合成一套可执行策略。
学习目标
- 根据恢复目标设计备份频率与分层保留周期
- 为备份建立异地副本和可追溯的校验信息
- 用文件校验与恢复抽检区分“文件存在”和“真正可恢复”
从恢复目标反推保留策略
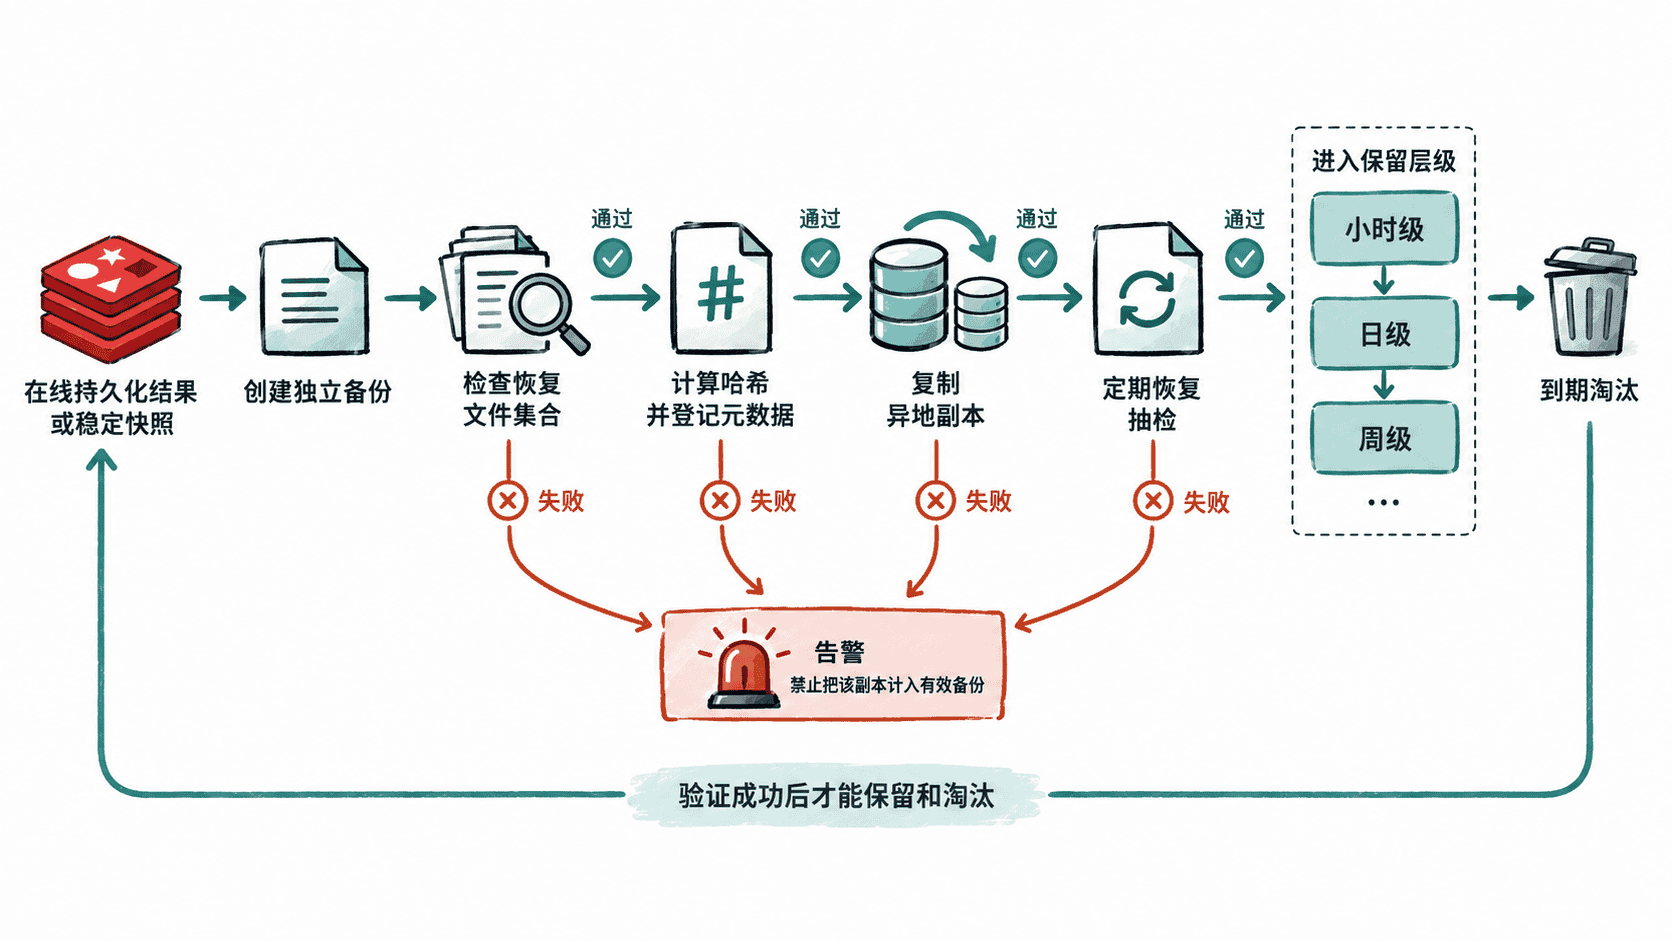
备份频率首先受允许的数据丢失窗口约束。如果业务最多允许丢失一小时的数据,那么每天只生成一次独立备份显然无法满足这一目标。与此同时,备份频率越高,存储占用、传输和校验成本也越高,因此需要分层保留,而不是永久保存每一个恢复点。
一种常见思路是保留较密集的近期备份,再逐步降低历史备份密度。例如保留最近若干小时的小时级副本、最近若干天的日级副本,以及更长周期的周级或月级副本。具体数量应由业务恢复目标、容量预算和合规要求决定,不能直接套用固定天数。
把保留、校验和淘汰做成闭环
每次备份完成后,应先确认文件集合完整,再计算校验值并登记备份时间、来源和恢复单元类型。只有验证成功的副本才能进入正式保留集合;过期清理也只能删除已被更高层级副本覆盖、且不再属于保留窗口的恢复点。
为每个恢复点保存校验信息
文件级校验可以发现备份在复制、传输或长期存储过程中发生的位级变化。下面对一个已经生成的 RDB 备份计算 SHA-256,并把结果保存在同一恢复点目录中。
set -euo pipefail
BACKUP_DIR="<PATH>/redis-backups/<TIME>"
cd "$BACKUP_DIR"
sha256sum dump.rdb > SHA256SUMS
sha256sum -c SHA256SUMS
预期输出
dump.rdb: OK如果文件被修改或损坏,校验命令会返回失败状态,而不是输出 OK。对于 AOF 文件集,应把 manifest 及其引用的全部文件都写入校验清单,不能只检查其中一个文件。
哈希校验解决的是“文件是否发生变化”,不能证明 Redis 一定可以加载它,因此还需要格式检查和真实恢复抽检。
对 RDB 与 AOF 做格式检查
Redis 工具链提供了针对持久化文件的检查工具。RDB 可以使用 redis-check-rdb 检查文件结构;AOF 则可以使用 redis-check-aof 检查 AOF 内容。命令应针对备份副本执行,而不是为了检查而修改在线文件。
redis-check-rdb "<PATH>/redis-backups/<TIME>/dump.rdb"预期结果
<VALUE>不同 Redis 版本的详细输出文本可能不同,因此不应把某一行日志作为唯一成功依据。验收时应以命令退出状态成功、未报告损坏为准,并将实际检查日志保存在备份审计记录中。
对于 AOF,可以对准备恢复的 AOF 文件执行只读检查。不要在备份校验流程中随意使用带修复效果的选项覆盖唯一副本;如果确需修复,应先复制出工作副本再处理。
用恢复抽检验证真正可恢复
最强的校验方式是在隔离环境中真正启动 Redis 并加载某个历史恢复点,然后检查关键数据。恢复抽检应使用临时实例和独立目录,避免与生产端口、数据目录或集群成员混用。
一次有效的抽检至少需要回答三个问题:Redis 能否完成启动并加载备份、关键键或关键业务数据能否读取、恢复出来的数据时间点是否符合该备份记录。仅检查文件存在和哈希一致无法回答这些问题。
异地副本要避免同时失效
第二份备份如果仍依赖同一存储账号、同一权限边界或同一机房,也可能被同一次事故影响。异地设计应考虑地理位置、权限账号、删除保护和访问凭证的隔离,并确保生产实例被攻破时不能轻易删除所有历史副本。
清理策略同样必须受校验状态约束:新备份没有通过完整性检查或恢复抽检时,不应因为“新文件已经生成”就提前删除最后一个已验证恢复点。最终目标不是保留最多文件,而是在任意计划恢复窗口内始终至少存在经过验证、位置独立且能实际恢复的数据副本。