
Redis 与缓存 / 系统课时
配置并验证 AOF 持久化
配置并验证 AOF 持久化
只把 appendonly 打开并不能证明恢复目标已经满足。本课配置 AOF 同步与重写策略,确认运行时状态,再用一次明确完成本地 AOF fsync 的基线写入和一次故障前未做额外确认的写入,最后通过异常终止与重启验证实际恢复结果。
学习目标
- 能配置 AOF 开关、
appendfsync策略和自动重写条件 - 能区分“内存中存在”“已完成本地 AOF fsync”和“异常后成功恢复”这三个状态
- 能通过异常终止实验识别
everysec的潜在数据丢失窗口
配置 AOF 与同步策略
下面是一份适合实验环境的配置片段。需要写入实际使用的 redis.conf 后重启 Redis 才会生效。
appendonly yes
appendfsync everysec
auto-aof-rewrite-percentage 100
auto-aof-rewrite-min-size 64mb
appendfsync 决定 AOF 追加数据采用怎样的同步策略。always 每次写入都请求同步,数据丢失窗口较小但写入开销最高;everysec 通常每秒同步一次,是性能与耐久性的常用折中;no 由操作系统决定同步时机,吞吐较高但持久化时机更难控制。
auto-aof-rewrite-percentage 100 表示当前 AOF 相对上一次重写后的基准增长达到指定比例时具备触发条件;auto-aof-rewrite-min-size 64mb 用于避免文件很小时仅因比例增长就频繁重写。
验证运行时配置
重启 Redis 后直接查询运行中的实例。实际端口不同于默认值时,用真实值替换 <PORT>。
redis-cli -p <PORT> CONFIG GET appendonly
redis-cli -p <PORT> CONFIG GET appendfsync
redis-cli -p <PORT> CONFIG GET auto-aof-rewrite-percentage
redis-cli -p <PORT> CONFIG GET auto-aof-rewrite-min-size
预期结果
appendonly
yes
appendfsync
everysec
auto-aof-rewrite-percentage
100
auto-aof-rewrite-min-size
67108864
64mb 在运行时通常以字节值 67108864 展示。继续检查 AOF 状态:
redis-cli -p <PORT> INFO persistence预期结果
aof_enabled:1
aof_last_write_status:ok
其他计数和耗时字段会随实例状态变化,因此验证重点是 AOF 已启用且最近写入状态正常。
建立可恢复数据基线
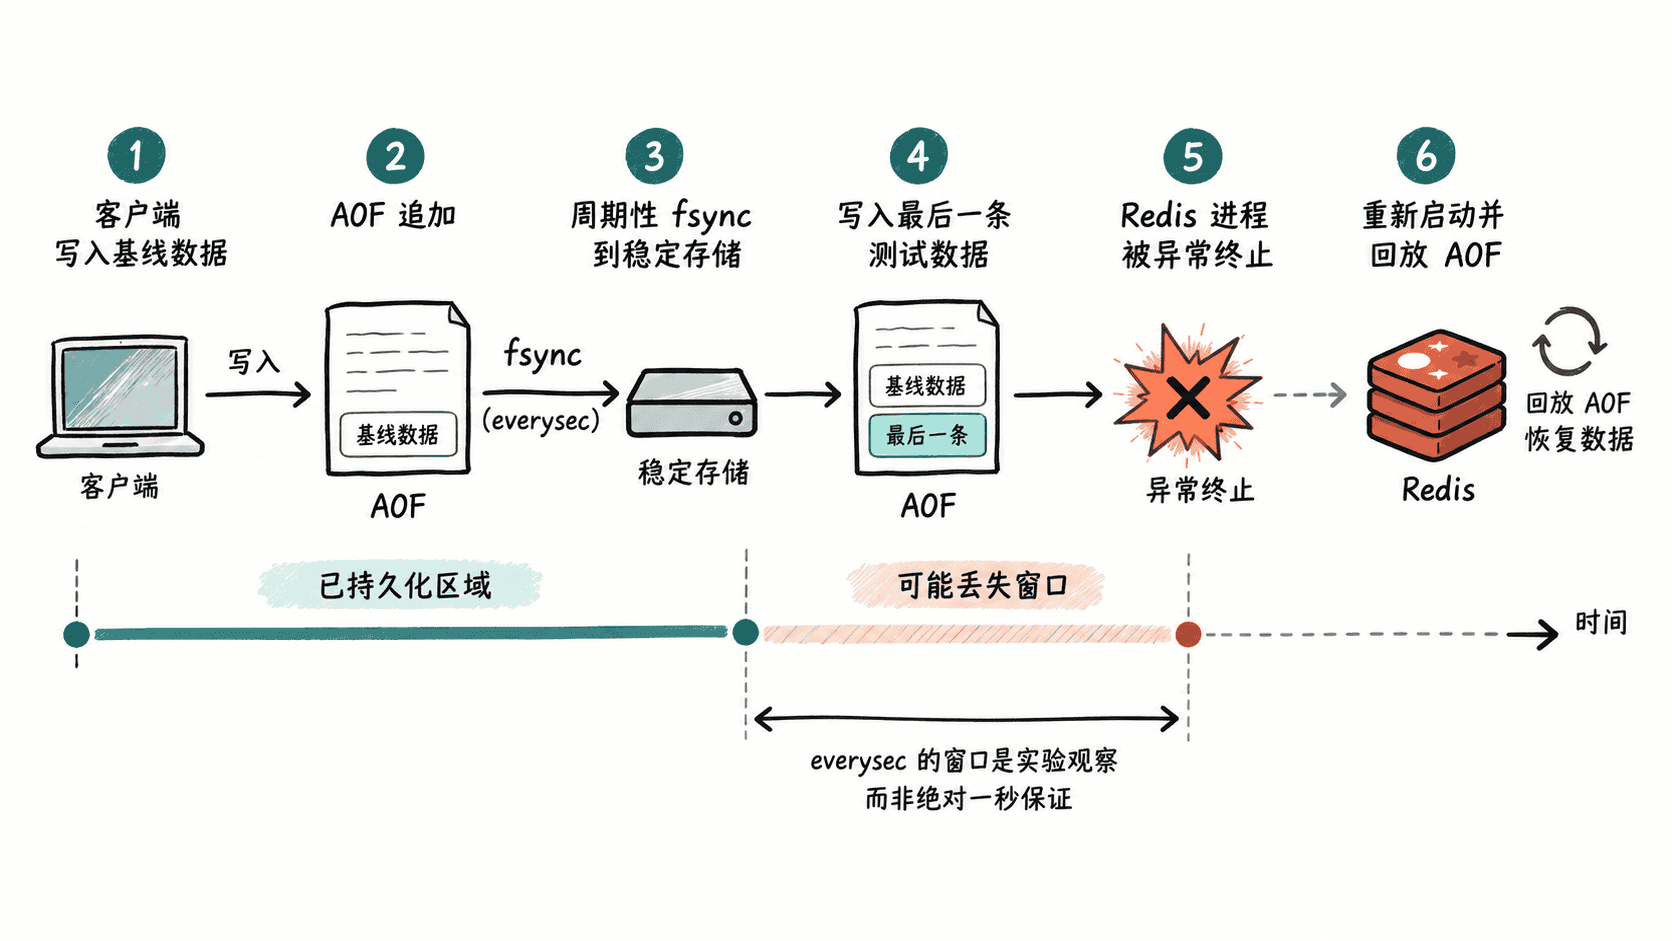
实验必须先建立一个能够明确证明已完成本地 AOF fsync 的基线。Redis 7.2 及以上可使用 WAITAOF 等待当前连接此前写入完成本地 AOF fsync;较旧版本只能退回到等待 everysec 的实验方法,不能把它当作同等强度的显式确认。
redis-cli -p <PORT> SET lab:aof:baseline persisted
redis-cli -p <PORT> WAITAOF 1 0 5000
redis-cli -p <PORT> GET lab:aof:baseline
预期结果
OK
1) (integer) 1
2) (integer) 0
persisted
这里 WAITAOF 1 0 5000 表示等待本连接此前写入完成一次本地 AOF fsync,并等待最多 5000 毫秒。只有这一步成功后,lab:aof:baseline 才作为本实验的“已完成本地 AOF fsync”基线。
随后写入一个专门用于观察异常窗口的键,但不调用 WAITAOF:
redis-cli -p <PORT> SET lab:aof:last-write before-crash预期结果
OK客户端收到 OK 只能说明命令成功执行,不能据此证明该写入已经完成 AOF fsync。
执行异常重启实验
正常的 SHUTDOWN 是受控关闭,不适合模拟进程突然消失。仅在隔离的实验实例中确认目标 PID 后发送 SIGKILL,绝不能对共享或生产 Redis 执行。
redis-cli -p <PORT> INFO server | grep process_id预期结果
process_id:<PID>确认 PID 属于专用实验 Redis 后执行:
kill -9 <PID>预期结果
Redis 进程立即退出,不返回正常 SHUTDOWN 的关闭信息。随后使用原来的配置文件、数据目录和 AOF 文件重新启动实例,实际配置路径替换为 <PATH>。
redis-server <PATH>/redis.conf预期结果
Redis 使用现有持久化文件启动,并能继续接受客户端连接;若 AOF 文件存在恢复问题,启动日志会报告对应错误。启动成功后,以客户端查询为最终恢复判断:
redis-cli -p <PORT> MGET lab:aof:baseline lab:aof:last-write预期结果可能是:
1) "persisted"
2) "before-crash"
也可能是:
1) "persisted"
2) (nil)
第一种结果说明两次写入都在本次故障后恢复;第二种结果说明基线数据已经恢复,而故障前最后一次写入未恢复,符合它尚未经过额外 AOF fsync 确认、仍可能处于 everysec 潜在损失窗口这一实验设计。无论结果是哪一种,都不能把内存读取结果直接当成持久化证据。
怎样判断验证是否通过
这项实验真正需要验证三件事:Redis 能从现有 AOF 成功启动;经过 WAITAOF 确认的 lab:aof:baseline 能够恢复;未做额外 fsync 确认的最后一次写入,其恢复与否落在所选同步策略允许的数据风险窗口内。
如果重启失败,先检查启动日志和 INFO persistence,再确认 Redis 使用的是故障前相同的数据目录、AOF 配置和文件集合。误用了新的空目录时,即使实例正常启动,也不能证明原 AOF 恢复失败。
AOF 配置完成的标准不是“配置文件里写了 appendonly yes”,而是运行时参数正确、重写策略符合容量规划,并且经过异常恢复实验后,可以用明确证据区分哪些数据完成了 AOF fsync,哪些最近写入仍处在可接受的风险窗口内。