
PostgreSQL / 系统课时
建立数据库交付清单
建立数据库交付清单
数据库交付不能只确认“迁移脚本执行成功”。一次可控发布还要覆盖目标库确认、权限、备份、迁移、应用兼容性、结果验证、监控和回滚。本文把这些动作整理成一条可执行的交付链路,让发布人员知道每个阶段该检查什么、什么情况下必须停止。
学习目标
- 建立覆盖建库、迁移、权限、备份、验证与监控的数据库交付清单
- 为关键阶段设置可验证的发布门禁和停止条件
- 区分应用回滚、迁移回滚与数据恢复,避免失败后继续扩大影响
把交付变成有门禁的流程
可靠的数据库交付应按“确认目标 → 建立恢复点 → 执行变更 → 验证 → 放量 → 观察”的顺序推进,而不是把多条 SQL 一次执行完再检查结果。每个阶段都应有负责人、证据和明确的继续条件。
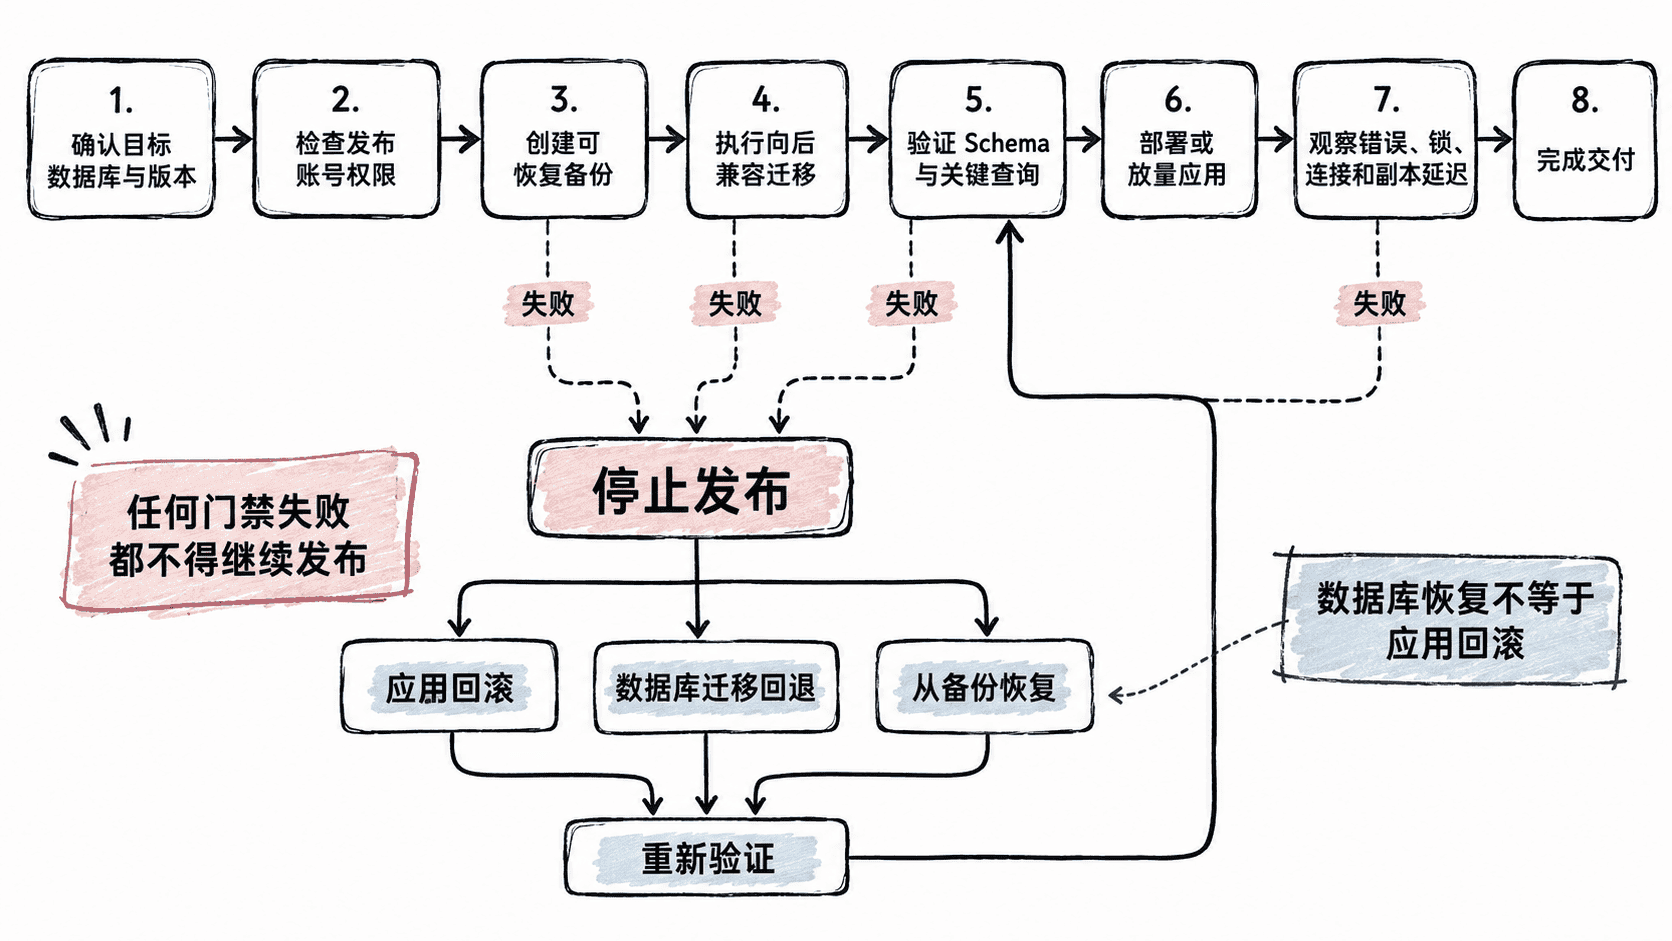
交付清单至少要回答四个问题:改的是哪个数据库、改动能否恢复、如何证明变更正确、出现异常时谁来停止发布。如果其中任何一个问题没有明确答案,就不应进入迁移阶段。
发布前确认目标与恢复能力
首先固定本次交付的目标环境、数据库名称、PostgreSQL 主版本、迁移版本和应用版本。尤其要避免使用依赖当前终端上下文的模糊命令,生产发布前应再次读取服务器返回的数据库身份,而不是只相信连接字符串名称。
发布账号应遵循最小权限原则。迁移需要创建或修改哪些对象,就只授予相应能力;应用运行账号与迁移账号最好分离,避免应用进程长期持有 DDL 权限。还要确认迁移涉及的对象所有者,否则常见结果是查询正常,但执行 ALTER TABLE 时才因权限不足失败。
变更前必须有经过验证的恢复路径。逻辑备份可使用 pg_dump,但它只备份单个数据库中的对象和数据;如果恢复方案还依赖角色、权限或表空间等集群级对象,应另外保存对应全局配置。真正的恢复能力不能只以“备份命令退出码为 0”作为证明,还需要定期执行恢复演练。
用发布前检查确认连接与数据库状态
假设发布环境已经通过安全的凭据机制提供 DATABASE_URL,可以先执行一组只读检查。下面的命令确认实际连接到的数据库、当前角色、服务器是否处于恢复模式,并检查是否存在无效索引。
psql "$DATABASE_URL" -v ON_ERROR_STOP=1 -X -At <<'SQL'
SELECT 'database=' || current_database();
SELECT 'role=' || current_user;
SELECT 'in_recovery=' || pg_is_in_recovery();
SELECT 'invalid_indexes=' || COUNT(*)
FROM pg_index
WHERE NOT indisvalid;
SQL
预期输出(健康主库示例,实际数据库名和角色不同):
database=<DB>
role=<USER>
in_recovery=f
invalid_indexes=0
如果计划在主库执行写入迁移,而 in_recovery=t,说明当前连接很可能指向只读副本,应立即停止发布并检查连接目标。invalid_indexes 非零也不应直接归因于本次迁移,需要先确认这些索引是否来自之前失败的并发索引操作。
发布前还应确认剩余磁盘容量、活跃长事务、当前锁等待、连接数和副本状态。它们不一定阻止所有变更,但必须有明确阈值,例如存在持续数分钟的阻塞事务时暂缓需要强锁的 DDL。
按兼容顺序执行迁移与应用发布
数据库与应用同时变化时,优先采用“扩展 → 切换 → 收缩”的兼容策略。第一阶段先新增表、列或索引,使旧版应用仍能运行;随后部署读取或写入新结构的应用;确认旧代码已经退出后,再在后续发布中删除旧列、旧约束或旧表。
不要把不可逆的破坏性操作和依赖它的新应用版本塞进同一个无法暂停的步骤。特别是删除列、批量重写大表、修改高流量字段类型等操作,应单独评估锁级别、执行时间、磁盘增长和回滚方式。
PostgreSQL 中很多 DDL 可以处于事务中,但并非所有操作都适合这样执行。例如 CREATE INDEX CONCURRENTLY 不能放进显式事务块,因此迁移工具必须了解这类语句的事务边界,不能假设“所有迁移失败都会自动整体回滚”。
迁移执行完成后,不要立即把“命令成功”当作交付完成。至少应验证目标 Schema、约束、索引和关键业务查询,并确认新旧应用版本在计划的兼容窗口内都能正常访问数据库。
用验证和监控决定是否继续放量
验证要覆盖“结构存在”和“业务可用”两个层面。结构检查可以确认新列、索引或约束已经创建;业务检查则应运行少量不会污染生产数据的读操作,必要时使用专门准备的可清理测试记录完成写入验证。
应用开始放量后,应重点观察数据库错误、锁等待、长事务、连接池占用、慢查询、死锁以及流复制延迟。如果迁移引入了新查询,还要比较其执行计划和延迟是否出现明显退化。监控窗口应持续到业务流量真正经过新路径,而不是部署进程结束就关闭观察。
一份可执行的交付记录通常包含以下内容:
- 发布版本、数据库目标、迁移文件或迁移版本以及执行人
- 发布前检查结果和备份位置,并记录恢复验证方式
- 每个迁移步骤的开始时间、结束时间与执行结果
- Schema 验证、关键查询和应用健康检查结果
- 监控指标基线、异常阈值、观察窗口和负责人
- 回滚触发条件、具体操作人与最终发布结论
预先定义回滚而不是失败后再讨论
回滚首先要判断失败发生在哪一层。应用版本异常而数据库仍向后兼容时,通常优先回滚应用;迁移尚未产生不可逆数据变化时,可以执行经过测试的逆向迁移;如果数据已经被错误修改或破坏,则可能需要停止写入并从备份或时间点恢复能力中恢复数据。
因此,交付前应写明停止条件,例如迁移返回错误、关键查询失败、锁等待超过阈值、错误率显著上升或副本延迟超过容忍范围。一旦命中条件,应停止后续步骤并保存现场证据,而不是继续执行剩余脚本试图“把发布做完”。
数据库交付清单的价值不在于增加流程,而在于把发布从一组临时命令变成可验证、可停止、可恢复的工程操作。只有备份可恢复、迁移可验证、监控有人负责且回滚路径已经提前确定,这次数据库变更才算真正具备交付条件。