
PostgreSQL / 系统课时
配置安全远程连接
配置安全远程连接
安全的 PostgreSQL 远程连接不是只改 listen_addresses。完整链路至少要同时限制服务器监听地址、pg_hba.conf 来源网段与认证方法、主机或云网络防火墙,并在跨主机传输时启用 TLS。下面用一个最小可验证配置把这些边界串起来。
学习目标
- 只在需要的服务器地址上监听 PostgreSQL,而不是默认暴露所有网卡
- 使用
pg_hba.conf将数据库、用户、来源网段和认证方法限制到最小范围 - 能通过监听状态、TLS 连接和客户端地址验证远程访问是否按预期生效
先明确允许谁连接到哪里
假设数据库服务器地址为 10.20.30.10,应用服务器位于 10.20.40.0/24,只需要使用 app_user 访问 appdb。这个目标可以拆成四层:PostgreSQL 只监听 10.20.30.10:5432;防火墙只允许应用网段访问 5432;HBA 只允许对应数据库和用户;客户端必须使用 TLS 和 SCRAM 认证。
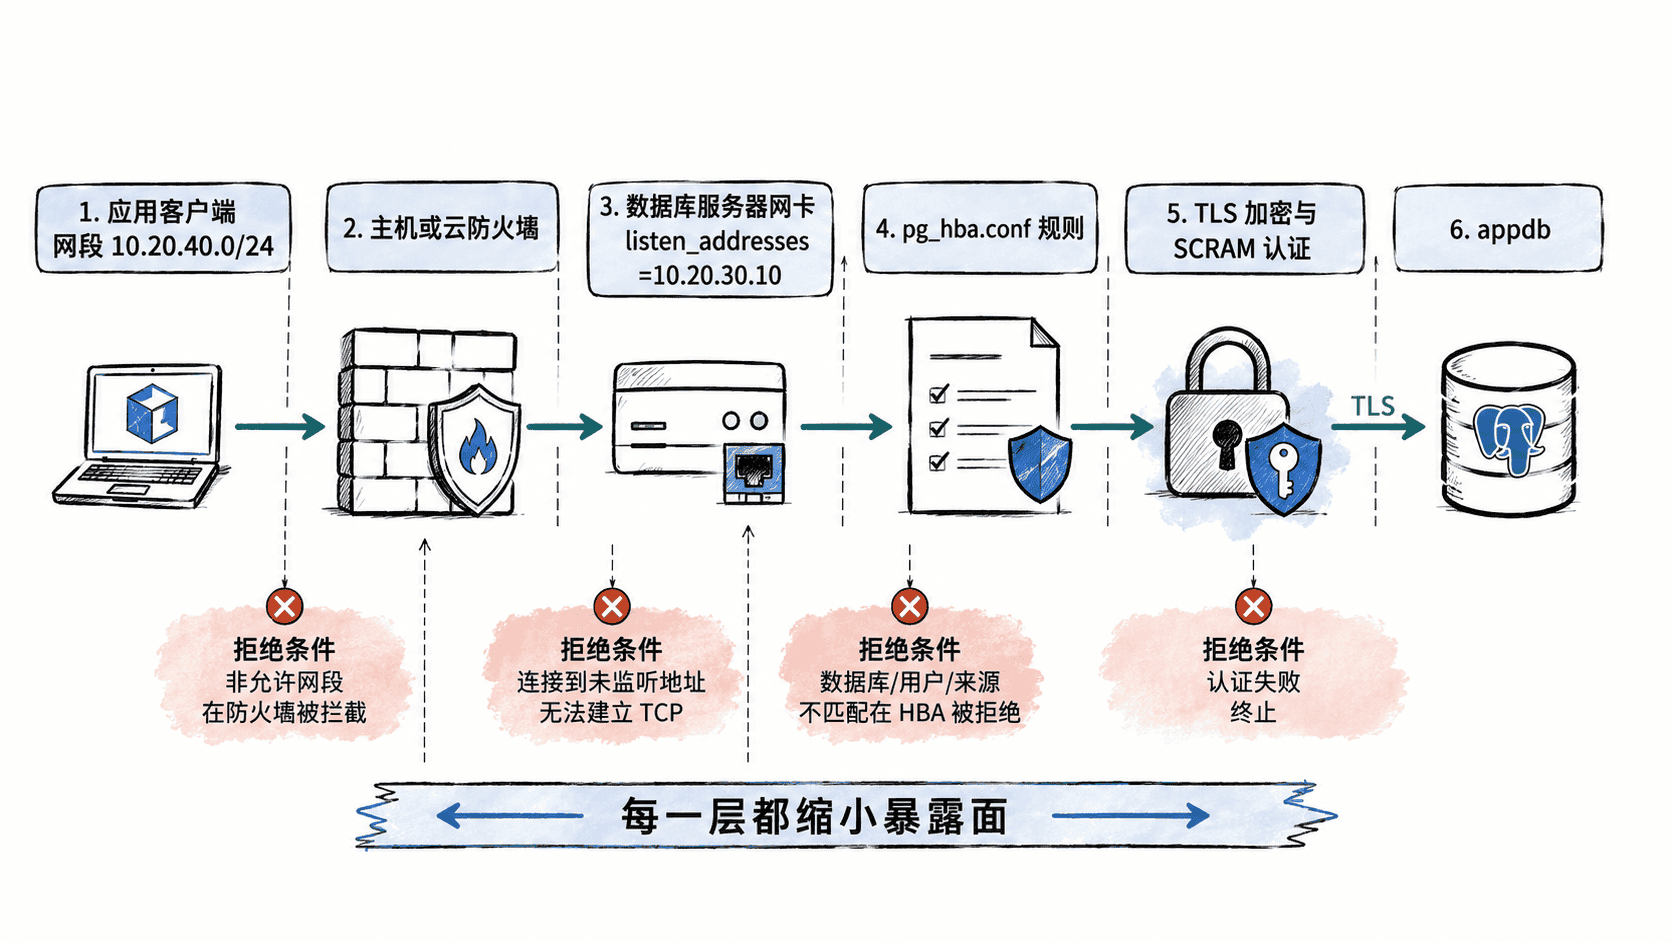
这几层的职责不同:listen_addresses 控制 PostgreSQL 在哪些本地地址接受 TCP 连接;pg_hba.conf 决定到达 PostgreSQL 的连接是否匹配允许规则;防火墙控制网络数据包能否到达端口。任何一层放得过宽,都会扩大攻击面。
限制监听地址并启用 TLS
在 postgresql.conf 中使用具体服务器地址,而不是无必要地写 *。下面是片段示例:
listen_addresses = '10.20.30.10'
port = 5432
ssl = on
ssl_cert_file = 'server.crt'
ssl_key_file = 'server.key'
listen_addresses 属于启动期参数,修改后需要重启 PostgreSQL;仅执行配置重载不会改变现有监听套接字。证书和私钥文件必须能被 PostgreSQL 服务账户读取,其中私钥权限还应限制为服务账户可访问。
如果服务器有单独的内网数据库网卡,优先监听该地址;只有确实需要多地址监听时才列出多个地址。0.0.0.0 或 * 并不会自动让连接变安全,它只是让更多本地接口开始接收连接。
用 HBA 收紧来源与认证
在 pg_hba.conf 中把允许规则写得尽可能具体,并把宽泛拒绝放在后面:
hostssl appdb  app_user  10.20.40.0/24  scram-sha-256
host    all    all       0.0.0.0/0      reject
host    all    all       ::/0           reject
第一条只接受来自应用网段、目标为 appdb、用户为 app_user 且使用 SSL/TLS 的连接。后两条将其他 TCP 连接显式拒绝。若数据库还需要其他业务来源,应新增同样具体的规则,而不是扩大现有 CIDR。
防火墙只放行应用网段
如果主机使用 UFW,可以只允许应用网段访问 PostgreSQL 端口。下面命令适用于已启用 UFW 的 Linux 主机:
sudo ufw allow from 10.20.40.0/24 to any port 5432 proto tcp
sudo ufw status
预期输出会包含一条来源受限的 5432/TCP 规则,具体序号和格式可能因系统版本不同而变化:
5432/tcp ALLOW 10.20.40.0/24云主机还要同步检查安全组、VPC 防火墙或网络 ACL。主机防火墙已经限制来源,并不代表云网络层一定允许;反过来,云安全组已限制也不能代替数据库自身的 HBA 规则。
重启并验证监听状态
以下示例以常见 systemd 安装方式为例;如果发行版使用实例化服务名,应替换成实际 PostgreSQL 服务名称:
sudo systemctl restart postgresql
ss -ltn | grep ':5432'
预期结果应显示 PostgreSQL 仅监听目标地址,而不是 0.0.0.0:5432:
LISTEN 0 <VALUE> 10.20.30.10:5432 0.0.0.0:*<VALUE> 是系统实际的监听队列参数,可能不同。若仍显示旧地址,优先确认修改的是当前实例实际使用的 postgresql.conf,可以在数据库中执行 SHOW config_file; 定位配置文件。
从允许网段验证 TLS 连接
在 10.20.40.0/24 内的应用主机上执行:
psql "host=10.20.30.10 port=5432 dbname=appdb user=app_user sslmode=require" -c "SELECT current_database(), current_user, inet_client_addr();"预期输出:
 current_database | current_user | inet_client_addr
------------------+--------------+------------------
 appdb            | app_user     | <IP>
(1 row)
<IP> 应是允许网段内的客户端地址,实际值会不同。若连接超时,先查网络和防火墙;若收到 HBA 拒绝,再查数据库、用户、来源地址和 SSL 条件;若进入密码认证后失败,再处理 SCRAM 凭据。按这个顺序排查,可以快速判断故障发生在哪一层。
安全远程连接的核心是把暴露面逐层缩小:监听地址限定“在哪接收”,网络规则限定“谁能到达”,HBA 限定“谁能认证”,TLS 与 SCRAM 再保护传输和凭据。四层同时生效,才算完成一次可验证的安全配置。