
PostgreSQL / 系统课时
排查权限不足错误
排查权限不足错误
PostgreSQL 的“权限不足”不只来自表上的 GRANT。一次访问还可能受数据库连接权限、Schema 使用权限、角色成员关系和对象所有者影响。本课建立一条可验证的授权链路,帮助你从报错对象反查缺失权限,并用最小授权完成修复。
学习目标
- 区分数据库、Schema、对象权限与所有权的职责
- 检查角色成员关系和目标角色的有效权限
- 修复常见拒绝访问,并验证权限没有授予过多
先按报错对象确定授权层级
访问一张表时,常见检查顺序是:角色能否进入数据库、能否使用目标 Schema、是否拥有表上的具体操作权限。对象所有者还决定谁能执行很多 DDL 或继续授权,因此“已经是某个角色成员”和“拥有目标对象权限”不能视为同一件事。
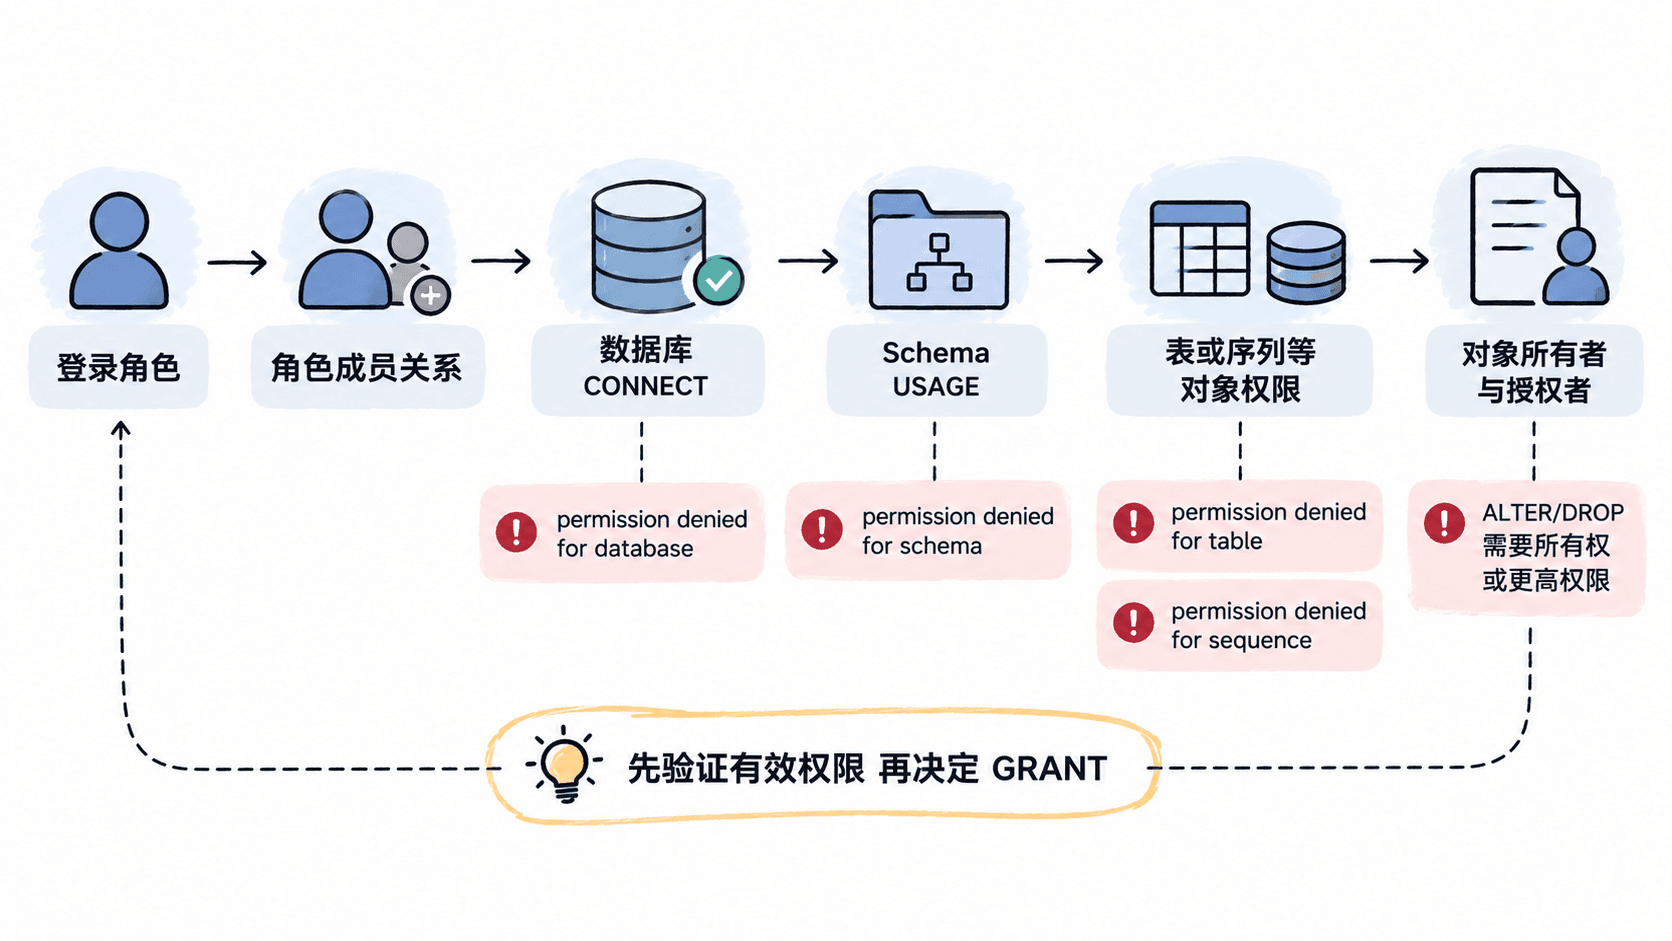
例如,permission denied for schema app 表示会话已经进入数据库,但缺少 Schema 层的 USAGE;permission denied for table orders 则应继续检查表级 SELECT、INSERT、UPDATE 或 DELETE。如果错误发生在 ALTER TABLE、DROP TABLE 等 DDL 上,仅增加普通表权限通常并不能替代对象所有权。
检查目标角色的有效权限
用 has_*_privilege 系列函数可以直接回答“这个角色现在是否具备某项权限”,比只看某条 GRANT 记录更适合排障。下面假设应用登录角色是 reporter,目标数据库为 appdb,表为 app.orders。
SELECT
  has_database_privilege('reporter', 'appdb', 'CONNECT') AS can_connect,
  has_schema_privilege('reporter', 'app', 'USAGE') AS can_use_schema,
  has_table_privilege('reporter', 'app.orders', 'SELECT') AS can_select_orders;
预期输出
 can_connect | can_use_schema | can_select_orders
-------------+----------------+-------------------
 t           | t              | f
(1 row)
这个结果把问题收敛到了表级 SELECT。如果 Schema 权限是 f,应先修复 USAGE;否则即使表上有 SELECT,查询仍可能在解析限定名时被拒绝。
核对角色成员关系和对象所有者
很多团队把权限授予“组角色”,再把登录角色加入该组。先确认 reporter 实际加入了哪些角色,同时检查目标表由谁拥有。
SELECT member.rolname AS member,
       parent.rolname AS granted_role,
       m.admin_option
FROM pg_auth_members AS m
JOIN pg_roles AS parent ON parent.oid = m.roleid
JOIN pg_roles AS member ON member.oid = m.member
WHERE member.rolname = 'reporter';

SELECT n.nspname AS schema_name,
       c.relname AS table_name,
       pg_get_userbyid(c.relowner) AS owner
FROM pg_class AS c
JOIN pg_namespace AS n ON n.oid = c.relnamespace
WHERE n.nspname = 'app'
  AND c.relname = 'orders';
预期输出
  member  |   granted_role   | admin_option
----------+------------------+--------------
 reporter | analytics_reader | f
(1 row)

 schema_name | table_name |   owner
-------------+------------+-----------
 app         | orders     | app_owner
(1 row)
成员关系存在并不代表所有权限都一定以预期方式进入当前会话;如果团队策略要求显式切换角色,还要核对当前 current_user 与实际执行身份。对象所有者则处在授权链的关键位置:需要修改对象结构、变更所有者或重新分配权限时,应确认操作由所有者或具备足够管理权限的角色完成。
按最小权限修复并复查
假设业务需求只是让 reporter 读取 app.orders,修复应只补齐缺失的连接、Schema 和读取权限,不要直接授予超级用户或整库写权限。
GRANT CONNECT ON DATABASE appdb TO reporter;
GRANT USAGE ON SCHEMA app TO reporter;
GRANT SELECT ON TABLE app.orders TO reporter;
预期输出
GRANT
GRANT
GRANT
随后再次检查有效权限。
SELECT
  has_database_privilege('reporter', 'appdb', 'CONNECT') AS can_connect,
  has_schema_privilege('reporter', 'app', 'USAGE') AS can_use_schema,
  has_table_privilege('reporter', 'app.orders', 'SELECT') AS can_select_orders;
预期输出
 can_connect | can_use_schema | can_select_orders
-------------+----------------+-------------------
 t           | t              | t
(1 row)
如果应用执行 INSERT 时出现 permission denied for sequence,说明表写权限和序列权限是两个不同检查点;应针对报错中的具体序列授予所需权限,而不是扩大到整个数据库。
防止新对象再次出现同类问题
ALTER DEFAULT PRIVILEGES 只影响指定创建者未来创建的对象,不会补齐现有表,因此它适合解决“新表一上线就报权限不足”的持续性问题。下面让 app_owner 以后在 app Schema 中创建的表默认可被 reporter 查询;该语句应由 app_owner 或能代表它执行授权的管理角色运行。
ALTER DEFAULT PRIVILEGES FOR ROLE app_owner
IN SCHEMA app
GRANT SELECT ON TABLES TO reporter;
预期输出
ALTER DEFAULT PRIVILEGES排查权限错误时,最可靠的闭环是“报错对象→有效权限函数→角色成员关系与所有者→最小 GRANT→再次验证”。不要因为一次 permission denied 就授予宽泛权限;只有目标操作恢复成功且无关写权限仍保持拒绝,修复才同时满足可用性和最小权限原则。