
PostgreSQL / 系统课时
理解 search_path
理解 search_path
在 PostgreSQL 中,未写模式名的对象引用并不是“全库查找”,而是按 search_path 依次解析。本篇用两个同名表验证解析顺序,并说明当前模式、系统模式与安全边界,最终能判断一条未限定 SQL 实际会访问哪个对象。
学习目标
- 说明
search_path如何决定未限定对象名的解析顺序 - 用同名对象实验验证顺序变化对查询结果的影响
- 区分会话级、角色级设置,并避免可被同名对象劫持的路径配置
名称如何解析
写成 app.orders 这样的名称已经明确指定模式,不依赖 search_path;只写 orders 时,PostgreSQL 会沿搜索路径查找第一个可见的同名对象。常见默认值包含 "$user", public,其中 $user 会尝试替换为当前用户名对应的模式;实际配置应以 SHOW search_path 为准。
pg_catalog 即使没有显式写入路径也会参与搜索;会话存在临时模式时,临时模式对表、视图、序列等关系对象还有特殊的优先规则。因此,search_path 不只是“省略模式名前缀”的便利配置,也直接影响对象绑定结果。
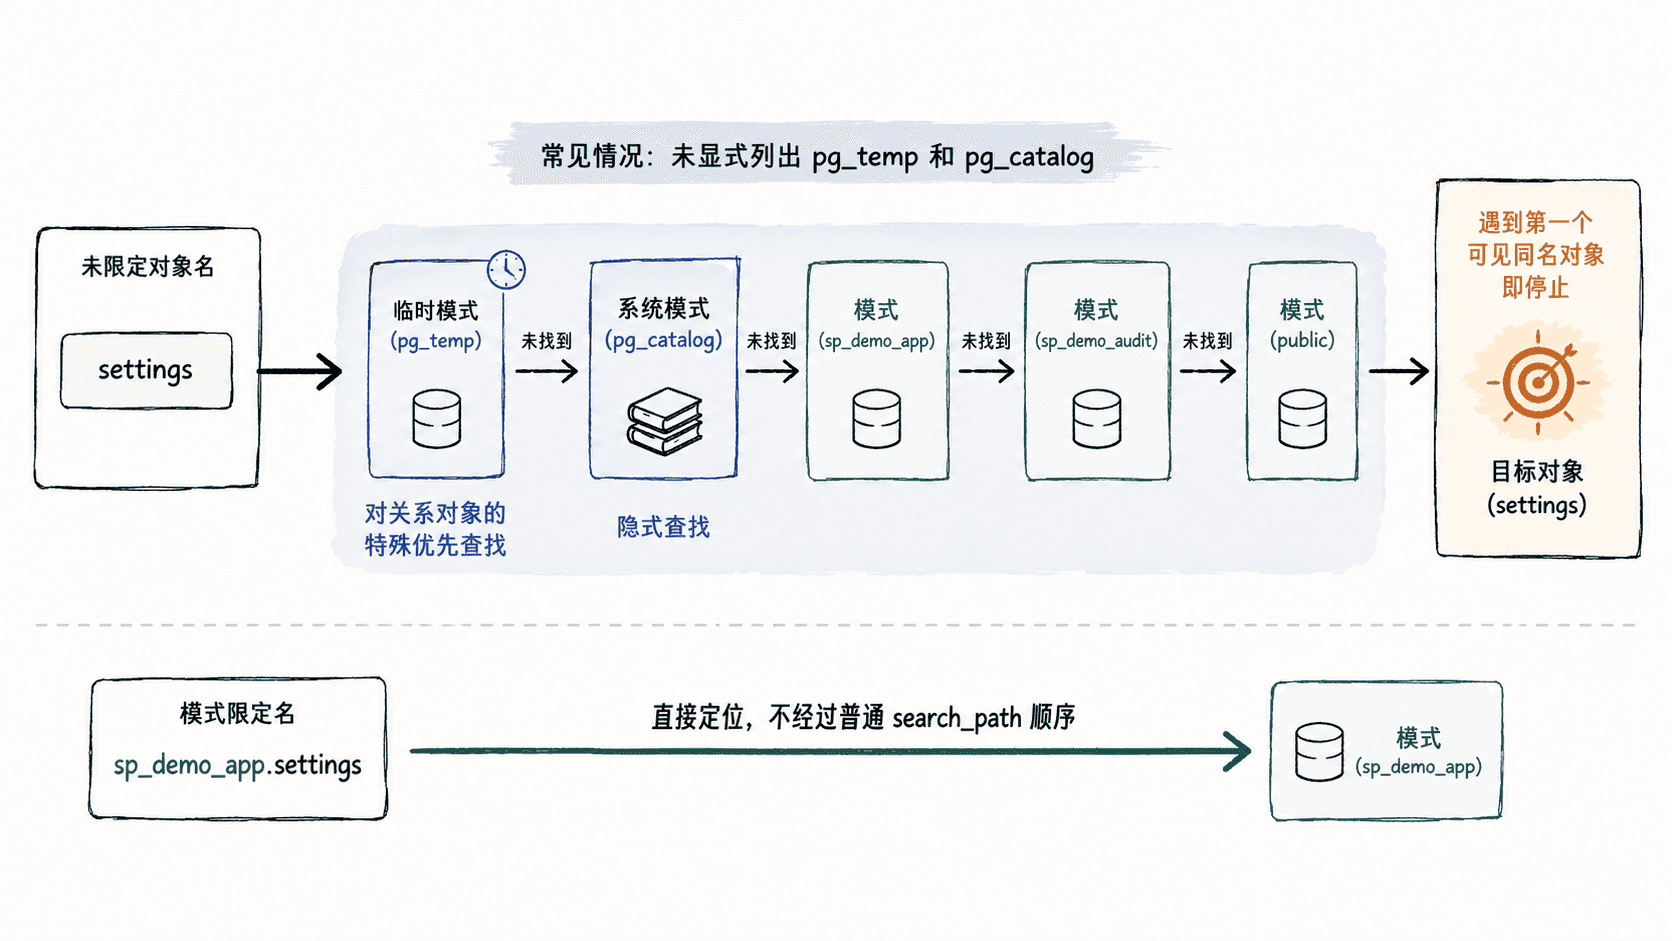
搜索路径中不存在的模式,或当前用户没有 USAGE 权限的模式,会被解析过程忽略。current_schema() 返回当前搜索路径中第一个有效模式;未指定模式执行 CREATE TABLE 等创建操作时,也会使用这个当前模式作为默认创建位置。
用同名表观察顺序
下面示例应在有 CREATE 权限的练习数据库执行。它创建两个模式和两张同名表,然后只改变当前会话的 search_path,观察完全相同的未限定名称如何指向不同对象。
CREATE SCHEMA IF NOT EXISTS sp_demo_app;
CREATE SCHEMA IF NOT EXISTS sp_demo_audit;
DROP TABLE IF EXISTS sp_demo_app.settings;
DROP TABLE IF EXISTS sp_demo_audit.settings;
CREATE TABLE sp_demo_app.settings (source text NOT NULL);
CREATE TABLE sp_demo_audit.settings (source text NOT NULL);
INSERT INTO sp_demo_app.settings VALUES ('app');
INSERT INTO sp_demo_audit.settings VALUES ('audit');
-- 当前会话先搜索业务模式,因此 settings 解析到 sp_demo_app.settings。
SET search_path = sp_demo_app, sp_demo_audit, public;
SELECT current_schema() AS current_schema, source FROM settings;
-- 调换顺序后,同一个未限定名称改为解析到 sp_demo_audit.settings。
SET search_path = sp_demo_audit, sp_demo_app, public;
SELECT current_schema() AS current_schema, source FROM settings;
-- 模式限定名不受 search_path 顺序影响。
SELECT a.source AS app_source, b.source AS audit_source
FROM sp_demo_app.settings AS a
CROSS JOIN sp_demo_audit.settings AS b;
预期输出(省略 DDL 与 SET 的命令标签,只列出三次查询的关键结果):
 current_schema | source
----------------+--------
 sp_demo_app    | app
(1 row)

 current_schema | source
----------------+--------
 sp_demo_audit  | audit
(1 row)

 app_source | audit_source
------------+-------------
 app        | audit
(1 row)
这说明同名对象并不会产生“自动歧义错误”:只要它们位于不同模式,未限定名称会静默选择路径中更靠前的对象。需要稳定绑定时,应直接使用 schema.object。
配置层级与安全边界
SET search_path = ... 只影响当前会话,连接断开后失效。需要给某个登录角色设置默认值,可使用 ALTER ROLE app_user SET search_path = app, public;数据库也能设置默认值,但角色级和会话级配置可能覆盖它,所以排查时先执行 SHOW search_path,不要只看服务器配置文件。
对于安全敏感的 SECURITY DEFINER 函数,通常还要显式安排 pg_temp 的位置,而不是依赖临时模式的隐式优先级。普通业务 SQL 也应把迁移脚本、权限脚本和关键数据访问写成模式限定名,减少环境差异。
避免冲突的实践规则
把 search_path 当作“名称解析策略”而不是命名空间隔离机制。应用连接使用尽量短、可审计的路径;跨模式访问核心表时显式写模式名;连接池初始化后验证 SHOW search_path;出现“同一 SQL 在不同用户下结果不同”时,优先比较当前角色、search_path 和对象所在模式。
当路径顺序、对象可见性和创建位置都明确后,同名对象就不会再是隐蔽问题:要么通过路径有意识地选择第一个匹配项,要么用模式限定名完全绕过搜索顺序。