
PostgreSQL / 系统课时
保护旧库与切换窗口
保护旧库与切换窗口
新库接管流量后,迁移还没有真正结束。此时最重要的是给旧库加上明确的写入围栏,保留只读观察和复制所需通道,并定义观察期结束条件,避免连接串回旧库后形成双边写入和不可控的数据分叉。
学习目标
- 为旧库建立可验证的应用写入围栏
- 设计切换后的观察窗口与回退边界
- 判断何时可以安全拆除旧库和复制资源
先把旧库从业务写路径上隔离
切换完成后,不要只依赖“应用配置已经改到新库”这一事实。旧连接池、定时任务、脚本和临时运维账号都可能继续向源库写入。更稳妥的做法是把网络路由切换与数据库权限围栏同时作为切换动作。
如果应用使用独立的非所有者角色,可以先撤销旧库的连接权限,再终止该角色残留会话。复制账号和观察账号仍保留连接权限,便于继续确认复制状态和读取旧库数据。
REVOKE CONNECT ON DATABASE legacy_db FROM PUBLIC;
REVOKE CONNECT ON DATABASE legacy_db FROM app_writer;
GRANT CONNECT ON DATABASE legacy_db TO migration_observer, replication_user;

SELECT pg_terminate_backend(pid)
FROM pg_stat_activity
WHERE datname = 'legacy_db'
  AND usename = 'app_writer'
  AND pid <> pg_backend_pid();

SELECT count(*) AS app_sessions
FROM pg_stat_activity
WHERE datname = 'legacy_db'
  AND usename = 'app_writer';
预期结果
REVOKE
REVOKE
GRANT
 pg_terminate_backend
----------------------
 <VALUE>

 app_sessions
--------------
 0
<VALUE> 取决于切换时仍存活的应用连接数。若应用角色同时是表所有者或超级用户,仅撤销普通 DML 权限并不能形成可靠围栏,因此生产应用应使用非所有者、非超级用户的运行角色。
把切换后的状态关系固定下来
切换后应只有新库承担业务读写,旧库只服务于观察、核对和必要的迁移组件。这个状态需要在运行手册中写清楚,否则值班人员看到旧库仍在线时,很容易误把它当成可直接回切的生产库。
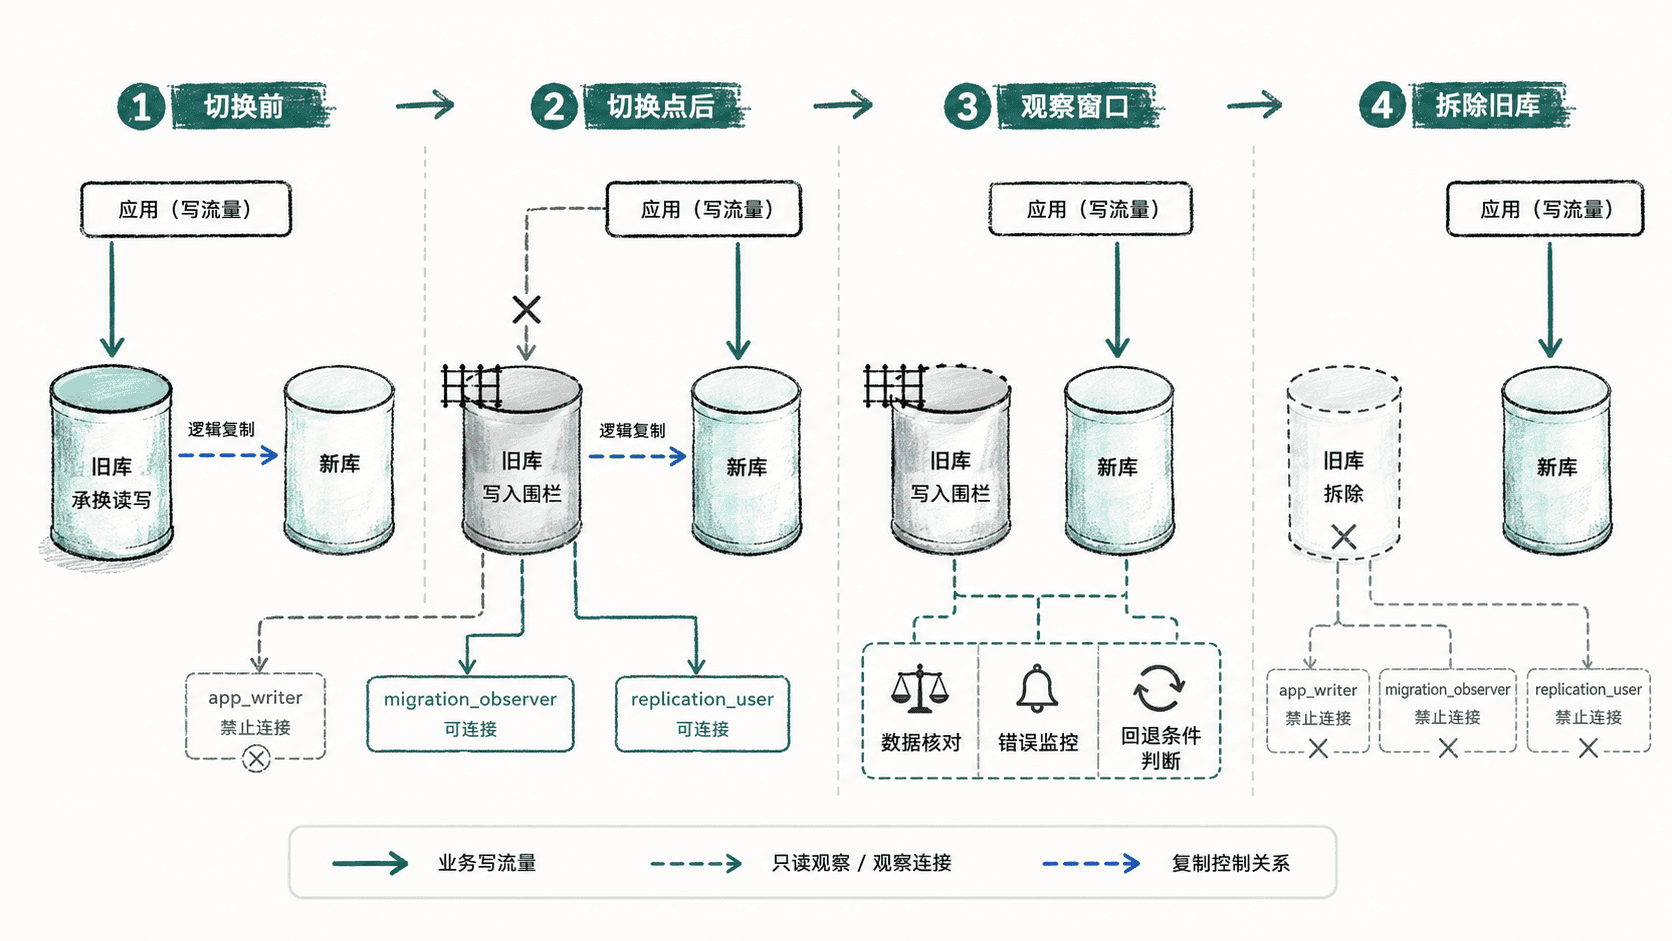
观察窗口内至少确认三件事:应用连接全部指向新库;旧库没有新的业务事务或异常会话;目标库的错误率、延迟和关键业务指标在可接受范围内。这里的“窗口”不是固定时长,而是为了覆盖一个有代表性的业务周期,例如定时任务、批处理和峰值流量都至少运行过一次。
明确回退不是简单改回连接串
一旦新库开始产生新业务写入,旧库就会逐渐落后。此时把连接串直接改回旧库,会丢失切换后只存在于新库的数据,甚至重新激活已经被新库更新过的旧状态。
因此回退条件必须在切换前约定。只有在“新库尚未接受有效写入”或已经准备好反向同步、增量回放等恢复路径时,旧库才可能作为直接回退目标。否则旧库更适合作为切换时刻的安全基线,用于核对和灾难恢复,而不是可随时双向切换的热备。
用退出条件结束观察期
观察期结束前,应把“可以拆源”的条件写成可检查项:旧库连续无业务写入;目标库关键事务成功率和延迟稳定;核心表按切换基线完成一致性核对;业务方确认关键流程正常;回退方案已经从“回切旧库”转为“目标库自身恢复或灾备恢复”。
满足这些条件后,再按计划停止订阅、清理源端 publication 与 replication slot,并进入旧库归档或下线流程。这样切换窗口就从一次连接串变更,变成了有围栏、有观察、有退出条件的受控迁移过程。