
PostgreSQL / 系统课时
切换应用连接与连接池
切换应用连接与连接池
数据库地址改完并不代表应用已经离开源库:连接池会继续复用旧会话,长事务也可能跨过切换点继续提交。安全切换需要先封住旧写入,再变更地址、重建连接池,并同时验证新连接落到目标库且源库旧会话已经排空。
学习目标
- 按正确顺序处理写入冻结、长事务、地址变更与流量恢复。
- 理解 DNS、配置中心或代理切换与连接池复用之间的差异。
- 验证新连接落点,并确认源库不再残留应用会话。
先控制旧写入再换地址
推荐顺序是:停止新的写请求,等待正在执行的事务结束,完成复制与最终数据校验,然后切换数据库地址并主动回收旧连接池。新连接验证通过后再恢复业务流量。
DNS 只影响后续的名称解析,已经建立的 PostgreSQL TCP 会话不会因为记录改变自动迁移到目标库。因此,直接使用 DNS 指向数据库时,切换记录之后仍要让应用实例淘汰旧连接;仅等待 TTL 到期不能替代连接池回收。
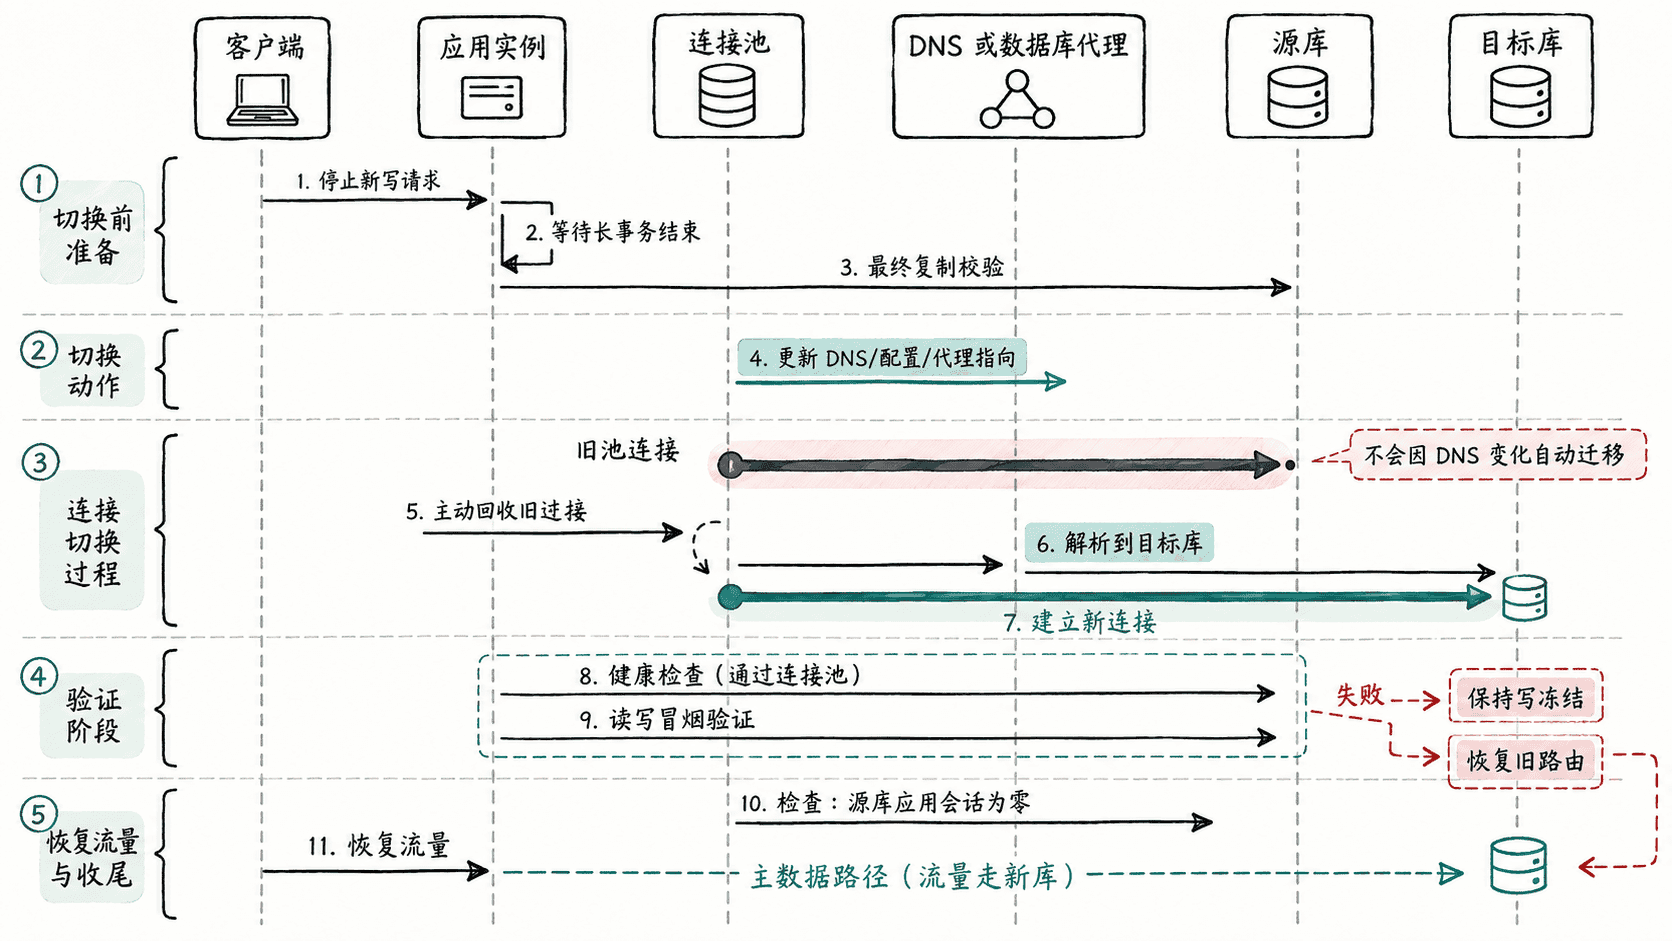
清理会跨过切换点的长事务
在源库检查所有仍持有事务的业务会话,重点看事务年龄、应用名和等待事件。只要旧事务仍可能提交,就不应宣布源库已经停止写入。
SELECT pid,
       usename,
       application_name,
       state,
       now() - xact_start AS xact_age,
       wait_event_type,
       wait_event
FROM pg_stat_activity
WHERE datname = current_database()
  AND xact_start IS NOT NULL
  AND pid <> pg_backend_pid()
ORDER BY xact_start;
预期输出
 pid   | usename  | application_name | state  | xact_age | wait_event_type | wait_event
-------+----------+------------------+--------+----------+-----------------+-----------
 <PID> | app_user | order-api        | active | <TIME>   | <VALUE>         | <VALUE>
切换前应让业务事务自然完成或由应用优雅下线。不要把“强制断开所有会话”当作默认操作;它会回滚未提交事务,并可能让客户端立即重连。若确实需要强制终止,应先确认入口已经封禁,并由迁移负责人明确批准。
让地址变更真正作用到连接池
不同寻址方式的关键差异在于“谁持有到数据库的长期连接”。操作时应按实际架构选择,而不是只检查配置值是否已经更新。
| 切换方式 | 切换后旧连接的行为 | 必须执行的动作 |
|---|---|---|
| DNS 直连 | 已建立连接仍留在源库,新连接才重新解析 | 更新记录后主动淘汰或重建连接池 |
| 配置或密钥中的 DSN | 旧进程和旧池继续使用原 DSN | 发布新配置并触发应用实例或连接池重建 |
| 数据库代理 | 应用地址可不变,但会话可能仍绑定旧后端 | 在代理侧切后端并确认会话排空、事务绑定规则 |
如果计划依赖 DNS,TTL 应在迁移窗口之前就降低;临近切换才修改 TTL,无法让已经缓存的旧记录立即失效。无论采用哪种方式,都应避免源库和目标库同时接受同一批业务写入。
验证新连接落到目标库
连接切换后,从应用实际使用的 DATABASE_URL 建立一条新会话,检查数据库名、角色、服务器地址、端口和事务只读状态。<IP>、<PORT> 等值以实际环境为准。
psql "$DATABASE_URL" -v ON_ERROR_STOP=1 -c "SELECT current_database() AS db, current_user AS role, inet_server_addr() AS server_addr, inet_server_port() AS server_port, current_setting('transaction_read_only') AS read_only;"预期输出
  db   |   role   | server_addr | server_port | read_only
-------+----------+-------------+-------------+----------
 appdb | app_user | <IP>        | <PORT>      | off
这个检查只能证明新连接的落点和会话状态,不能替代业务写权限验证。随后应通过应用自身的健康检查或一笔可回滚的业务冒烟事务,确认事务、权限、触发器和依赖调用都正常。
接着回到源库确认应用账号的旧连接已经排空:
SELECT COUNT(*) AS remaining_app_sessions
FROM pg_stat_activity
WHERE datname = 'appdb'
  AND usename = 'app_user'
  AND pid <> pg_backend_pid();
预期输出
 remaining_app_sessions
------------------------
 0
恢复流量并守住回退边界
新库验证通过后再逐步恢复业务流量,并重点观察连接错误、事务失败率、写入延迟和连接数。如果基础设施支持,可以先放少量实例或少量请求作为 canary,再扩大到全部流量。
目标库开始接受新写入后,旧源库就不再天然拥有最新数据。此时不能把“把地址切回去”当作无条件回退方案;回退必须依赖预先设计的反向同步或再次冻结写入后的数据对账。切换完成的判据应是新连接稳定落到目标库、业务读写验证通过、源库业务会话归零,而不是单纯看到 DNS 或配置中心已经更新。