
AI Agent / 系统课时
接入 GitHub Action
接入 GitHub Action
把 Codex 接进 GitHub Actions 后,仓库事件可以自动触发代码审查、质量检查或修复准备工作。本节用一个最小 PR 审查工作流串起事件、权限、Codex 输出和回写结果,并把自动修复时最容易放大的权限风险一起收紧。
学习目标
- 使用
openai/codex-action@v1在 Pull Request 事件中运行 Codex - 将 Codex 的最终输出回写到 PR,并验证工作流是否真正生效
- 区分只读分析与自动修复需要的权限边界
先划清触发与权限
GitHub Action 负责提供触发器和运行器,Codex Action 负责安装 Codex CLI、建立 Responses API 代理并执行 codex exec。API 密钥放在 GitHub Secret 中,仓库代码先由 actions/checkout 拉到运行器,再交给 Codex 分析。OpenAI 当前官方入口是 openai/codex-action@v1。:contentReference[oaicite:0]{index=0}
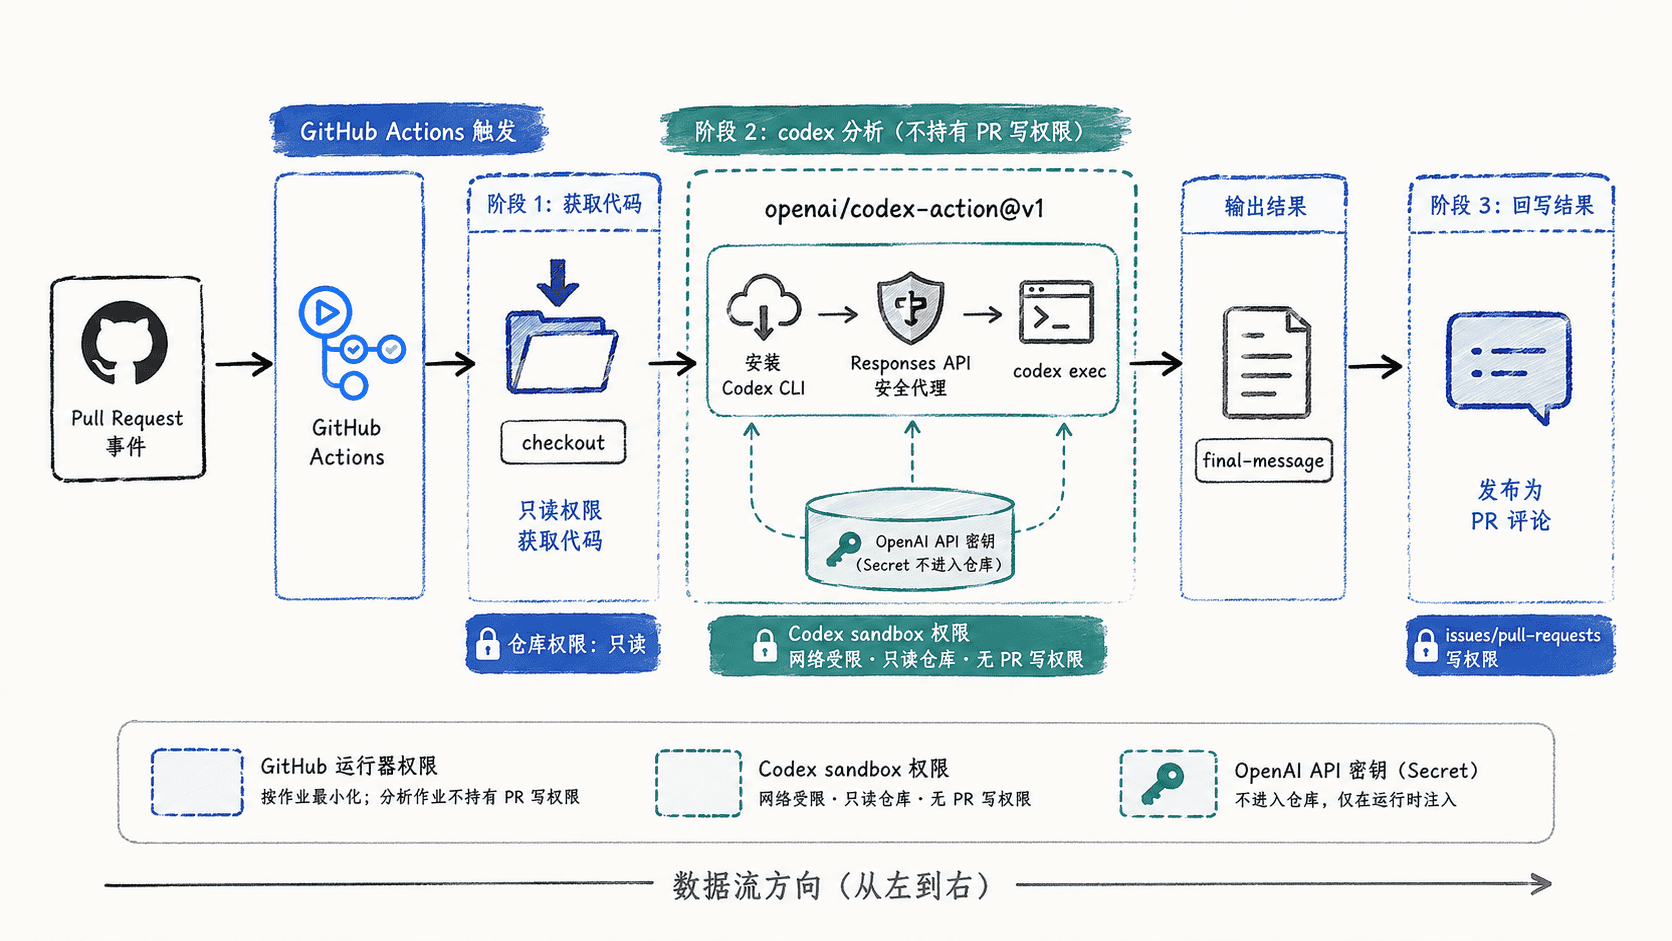
这里有三层权限要分别考虑:GitHub job 的 permissions 决定工作流令牌能操作什么;Codex 的 sandbox 决定代理进程能访问哪些文件和网络;OPENAI_API_KEY 只用于调用模型。不要因为最终要发一条评论,就让执行 Codex 的作业同时拥有仓库写权限。
建立最小 PR 审查工作流
先在仓库的 Actions Secrets 中保存 OPENAI_API_KEY,再创建 .github/workflows/codex-review.yml。下面的主示例把分析和回写拆成两个 job:Codex 只读代码,另一个 job 才获得发布评论所需权限。
name: Codex PR Review

on:
  pull_request:
    types: [opened, synchronize, reopened]

jobs:
  codex:
    runs-on: ubuntu-latest
    permissions:
      contents: read
    outputs:
      final_message: ${{ steps.run_codex.outputs.final-message }}
    steps:
      - uses: actions/checkout@v5
        with:
          ref: refs/pull/${{ github.event.pull_request.number }}/merge
          fetch-depth: 0
          persist-credentials: false

      - name: Run Codex
        id: run_codex
        uses: openai/codex-action@v1
        with:
          openai-api-key: ${{ secrets.OPENAI_API_KEY }}
          sandbox: read-only
          prompt: |
            Review only the changes introduced by this pull request.
            Focus on correctness, regressions, security, and missing tests.
            Return concise findings with file paths and suggested fixes.

  post_feedback:
    runs-on: ubuntu-latest
    needs: codex
    if: needs.codex.outputs.final_message != ''
    permissions:
      issues: write
      pull-requests: write
    steps:
      - name: Post Codex feedback
        uses: actions/github-script@v7
        env:
          CODEX_FINAL_MESSAGE: ${{ needs.codex.outputs.final_message }}
        with:
          github-token: ${{ github.token }}
          script: |
            await github.rest.issues.createComment({
              owner: context.repo.owner,
              repo: context.repo.repo,
              issue_number: context.payload.pull_request.number,
              body: process.env.CODEX_FINAL_MESSAGE,
            });
预期结果
触发受信任的 Pull Request 事件后:
1. codex 作业完成只读分析;
2. final-message 作为 job output 传给 post_feedback;
3. PR 出现一条 Codex 审查评论。
具体审查内容会随代码变更而不同。
官方 Action 会把最后一条 Codex 消息暴露为 final-message,因此可以像上面一样跨 job 传递,也可以通过 output-file 保存到运行器。需要结构化结果时,还可以通过 codex-args 传入输出 schema。:contentReference[oaicite:1]{index=1}
从只读检查升级到自动修复
只读审查适合默认启用,因为它不会修改工作区。确实要让 Codex 自动修复时,把 sandbox 提升为 workspace-write,让 Codex 只能在工作区内修改文件;随后再运行测试、查看 git diff,把补丁交给独立且可审查的提交或 PR 流程。
不要直接把 contents: write、可推送凭据和宽松 sandbox 同时交给 Codex job。更安全的做法是让 Codex 产生工作区变更或补丁,再由后续受控步骤决定是否提交。这样即使提示被仓库内容影响,写入范围和发布权限仍然彼此隔离。
验证与定位失败
第一次接入时,先用受信任分支创建一个很小的 PR,确认 Run Codex 与 Post Codex feedback 都成功,再扩大触发范围。若工作流没有启动,先看事件类型和 Action 的触发者限制;若 Codex 启动失败,再检查 Secret 是否存在以及是否同时错误设置了 prompt 和 prompt-file。
如果日志显示只读权限阻止了预期文件修改,这不是模型故障,而是 sandbox 与任务目标不匹配。只有在任务确实需要改文件时才升级到 workspace-write;若只是审查、解释或生成建议,保持只读能让 CI 中的自动化更容易审计和回滚。