
AI Agent / 系统课时
管理网络访问
管理网络访问
Codex 只有在任务确实需要下载依赖、访问代码托管或调用外部服务时才应获得联网能力。本课用“默认关闭、按需开启、域名收敛、再做内容审查”的方式配置网络,避免把本地代码和凭据暴露给不可信站点。
学习目标
- 区分命令联网、Web Search 与其他工具连接的不同边界
- 为本地命令开启最小化域名允许列表
- 识别提示注入、依赖投毒和数据外泄的主要风险
从默认断网开始
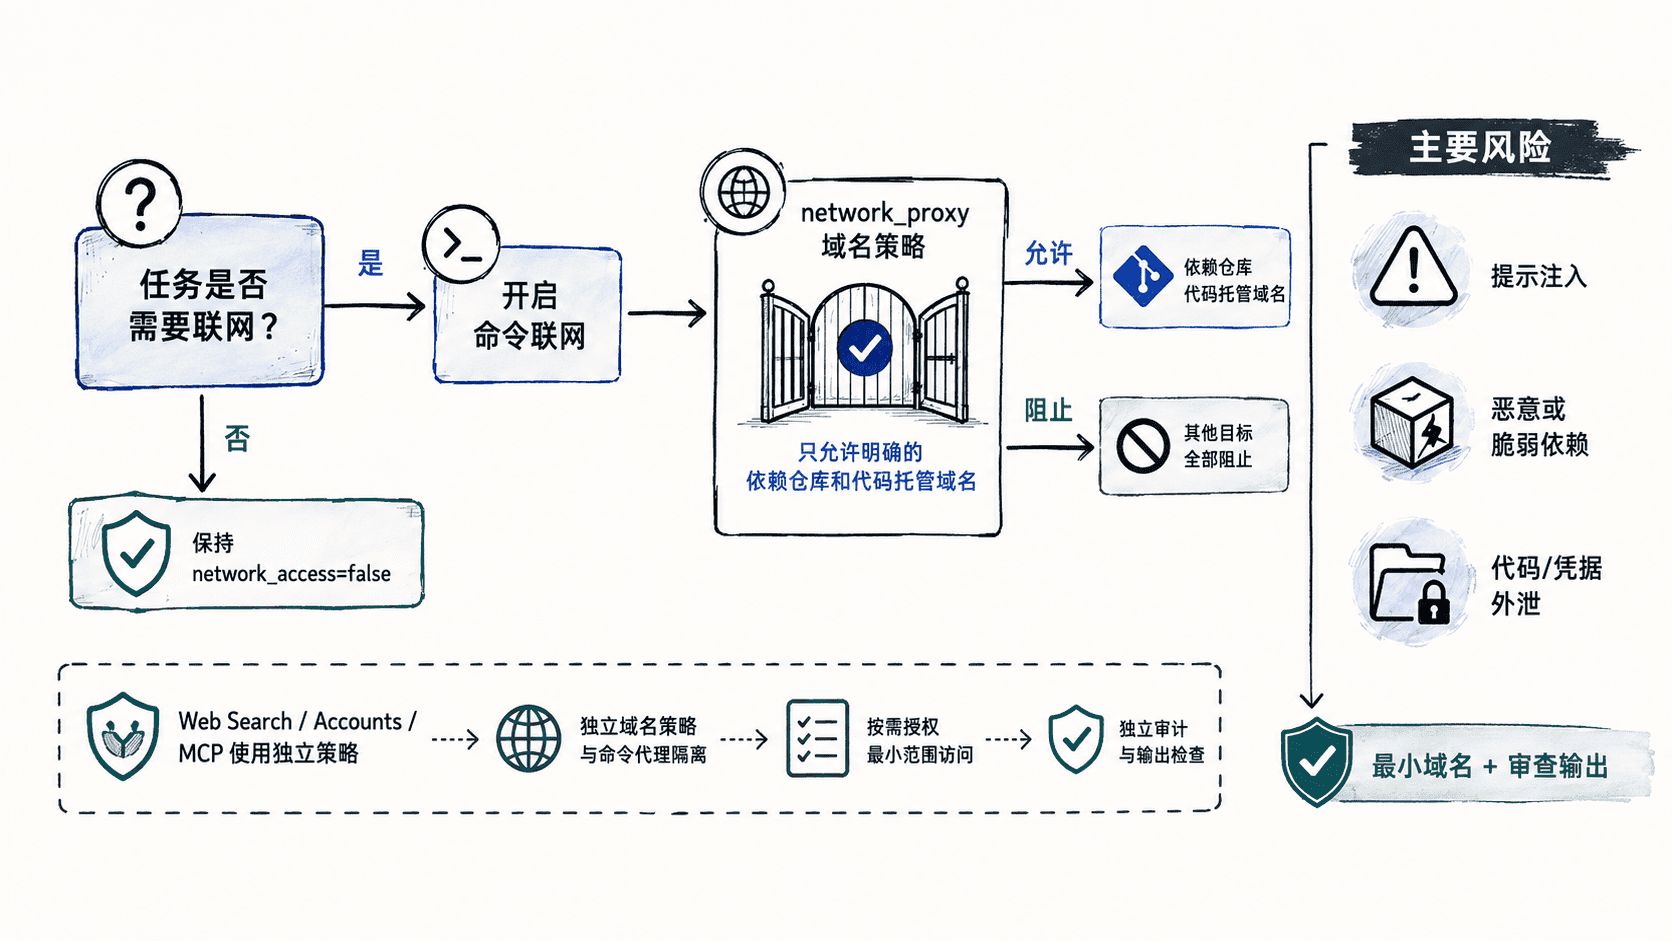
在本地 workspace-write 沙箱中,命令网络访问默认关闭;只有设置 sandbox_workspace_write.network_access = true 后,沙箱内启动的程序和子进程才具备出站联网能力。Web Search、Apps、MCP 等使用各自的连接和策略,不能把命令网络开关当成所有网络能力的总开关。:contentReference[oaicite:4]{index=4}
因此,普通代码阅读、重构、静态检查和本地测试无需联网时,保持下面的基线即可。
sandbox_mode = "workspace-write"
approval_policy = "on-request"
web_search = "cached"

[sandbox_workspace_write]
network_access = false
这份配置让本地命令保持断网,同时把 Web Search 留在缓存索引模式。若任务不需要搜索,也可以把 web_search 设为 disabled,进一步减少来自外部内容的输入面。
只开放任务需要的目标
如果任务必须运行 npm install 或从 GitHub 获取源码,可以先开启命令网络,再启用网络代理并配置域名规则。网络代理功能当前属于实验性能力;开启代理后,未明确允许的外部目标默认不能通过,冲突时 deny 优先。:contentReference[oaicite:5]{index=5}
sandbox_mode = "workspace-write"
approval_policy = "on-request"
web_search = "cached"

[sandbox_workspace_write]
network_access = true

[features.network_proxy]
enabled = true
domains = { "registry.npmjs.org" = "allow", "github.com" = "allow", "**.githubusercontent.com" = "allow" }
这段配置允许沙箱内命令访问列出的公共域名,但不会自动给 Web Search、Apps 或 MCP 增加相同权限。任务结束后,如果后续工作不再需要下载或远程访问,应把 network_access 改回 false,不要把临时联网变成长期默认。
把外部内容当成不可信输入
联网之后,风险不只来自恶意网站。Issue 描述、README、安装脚本和依赖包都可能包含诱导代理执行额外命令的内容。OpenAI 的安全文档明确提醒,网络访问可能带来提示注入、代码或秘密外泄、恶意或脆弱依赖以及许可证问题。:contentReference[oaicite:7]{index=7}
处理外部内容时,应先让 Codex读取并解释即将执行的脚本或安装步骤,再决定是否执行;不要把仓库密钥、云凭据或私有配置暴露给未经确认的命令。对于只需要读取资料的任务,优先使用缓存或受限搜索,而不是直接给 shell 开放任意出站访问。
验证允许与拒绝是否都生效
一个网络策略只有“允许的能通、未允许的确实被挡住”才算验证完成。可在无敏感信息的测试仓库中分别请求访问允许列表内域名和一个未列入的公共域名:前者应能够完成连接,后者应被网络策略阻断;随后确认任务不需要联网时,关闭 network_access 后再次尝试,所有沙箱命令出站请求都应失败。
Codex cloud 的联网配置同样应遵循这个思路:按环境决定 Off 或 On,开启后再用域名允许列表收敛范围,并在可能时限制为只读型 HTTP 方法。:contentReference[oaicite:8]{index=8}
网络权限的目标不是让代理“什么都能访问”,而是让它只拿到完成当前任务所需的最小外部能力,并让所有来自网络的内容继续经过人工判断和代码评审。