
AI Agent / 系统课时
理解沙箱与审批机制
理解沙箱与审批机制
Codex 能否读文件、改代码、运行命令或访问网络,不由一个“是否信任”开关决定,而是由沙箱边界和审批策略共同控制。理解这两个层次后,你才能为日常开发、只读审查和高权限自动化选择合适的安全组合。
学习目标
- 区分沙箱负责的能力边界与审批负责的升级流程
- 理解
read-only、workspace-write和danger-full-access的差异 - 配置并验证一个低风险的本地工作模式
先分清沙箱与审批
沙箱回答“当前动作在不升级权限时能做到什么”。read-only 主要用于读取;workspace-write 允许在工作区内编辑并运行常规本地命令;danger-full-access 则移除沙箱限制。审批策略回答“动作碰到边界时是否暂停并请求授权”。常用的 on-request 会让 Codex 先在沙箱内工作,需要越界时再请求审批。:contentReference[oaicite:5]{index=5}
审批不是沙箱的替代品。即使启用自动审批评审,改变的也只是“谁来审”,而不是可读写的目录或网络边界;已经在沙箱内允许的动作不会因为自动评审而多出一道检查。:contentReference[oaicite:6]{index=6}
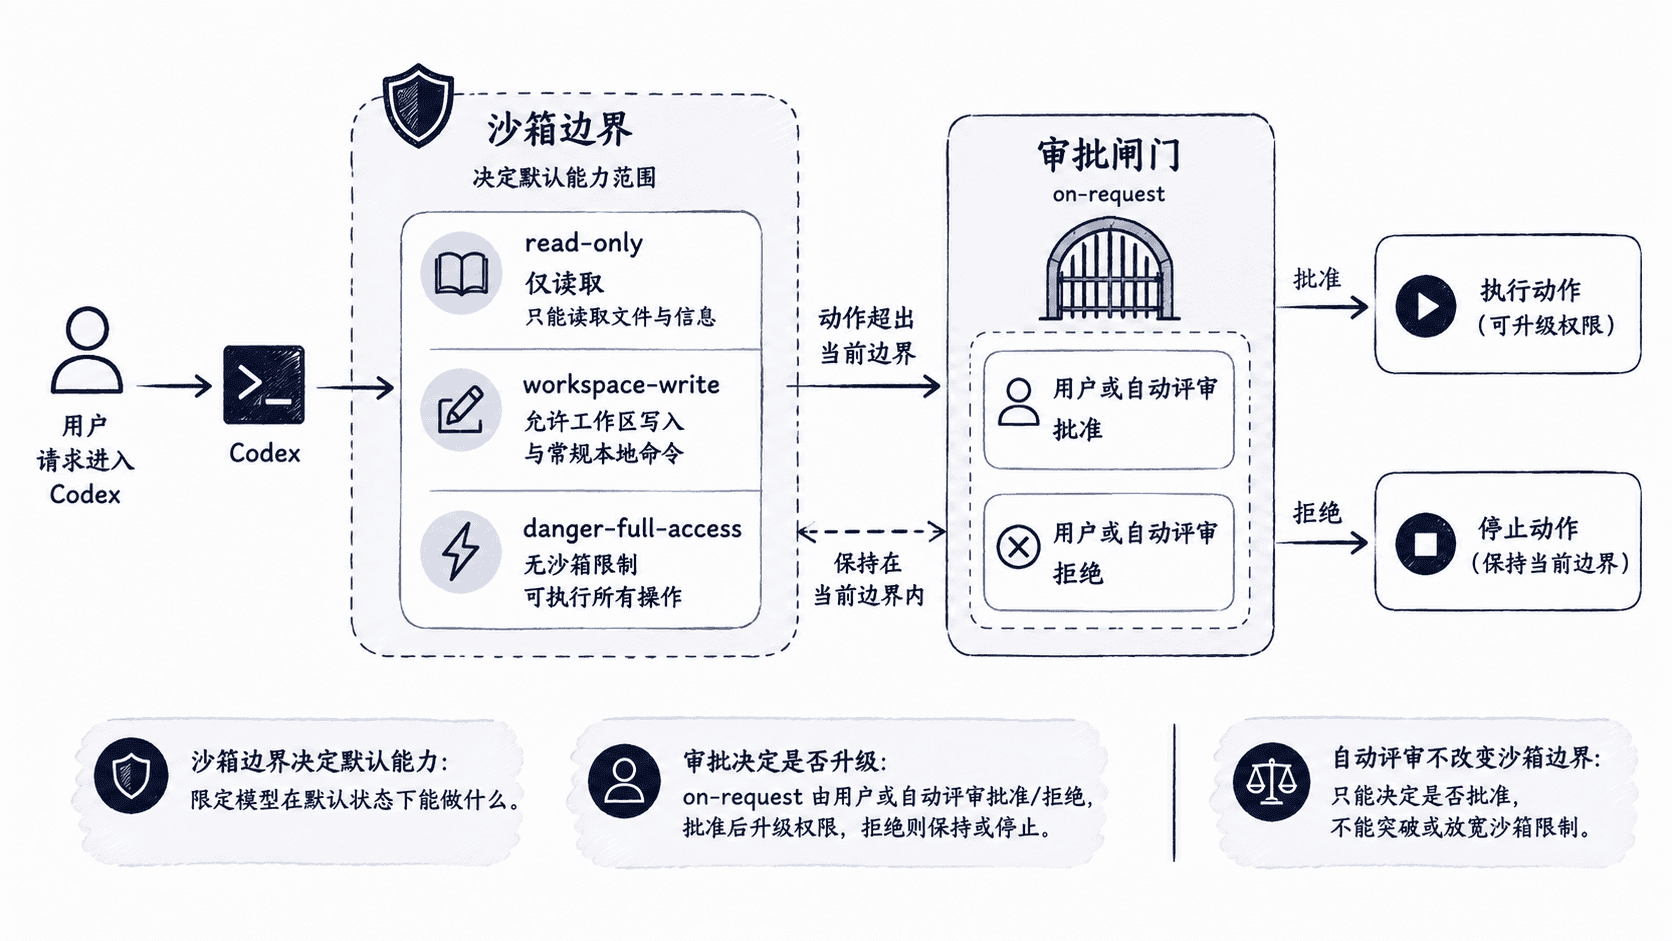
三种沙箱边界怎么选
| 模式 | 默认能力 | 适合场景 |
|---|---|---|
read-only |
读取文件;修改、命令执行或网络等动作需要额外授权 | 代码阅读、审计、陌生仓库初查 |
workspace-write |
可在工作区内读写并运行常规本地命令,越出工作区或访问网络时需要审批 | 日常编码、测试和修复 |
danger-full-access |
不受 Codex 沙箱限制 | 已有外层隔离的受控容器或专用环境 |
官方把 workspace-write 配合 on-request 作为低摩擦的本地工作方式;真正的 Full access 则等价于移除沙箱并不再弹审批,因此不应把它当成普通开发默认值。:contentReference[oaicite:7]{index=7}
配置一个日常开发基线
下面配置可放入 ~/.codex/config.toml。它允许 Codex 在工作区内编辑,但网络默认关闭;当任务需要越过边界时,由用户审批。
approval_policy = "on-request"
sandbox_mode = "workspace-write"
approvals_reviewer = "user"

[sandbox_workspace_write]
network_access = false
生效行为是:工作区内的常规编辑和本地命令可直接进行,外部路径或被策略阻止的能力不会静默放开。启动 Codex 后可用 /permissions 查看和调整当前权限;会话中的显式权限选择会覆盖启动时的默认行为。:contentReference[oaicite:9]{index=9}
用只读会话验证边界
需要检查陌生仓库而不希望自动写入时,可以临时覆盖默认配置:
codex --sandbox read-only --ask-for-approval on-request预期结果
<CODEX_INTERACTIVE_SESSION>
仅阅读工作区文件:允许
写文件、运行命令或访问网络:请求审批
实际界面文案会随客户端版本不同。验证时不要只看启动提示,而应让 Codex先读取一个文件,再尝试创建一个临时文件:前者应在只读能力内完成,后者应触发审批或被拒绝。这样才能确认“默认边界”和“越界处理”都按预期生效。