
AI Agent / 系统课时
创建与评审拉取请求
创建与评审拉取请求
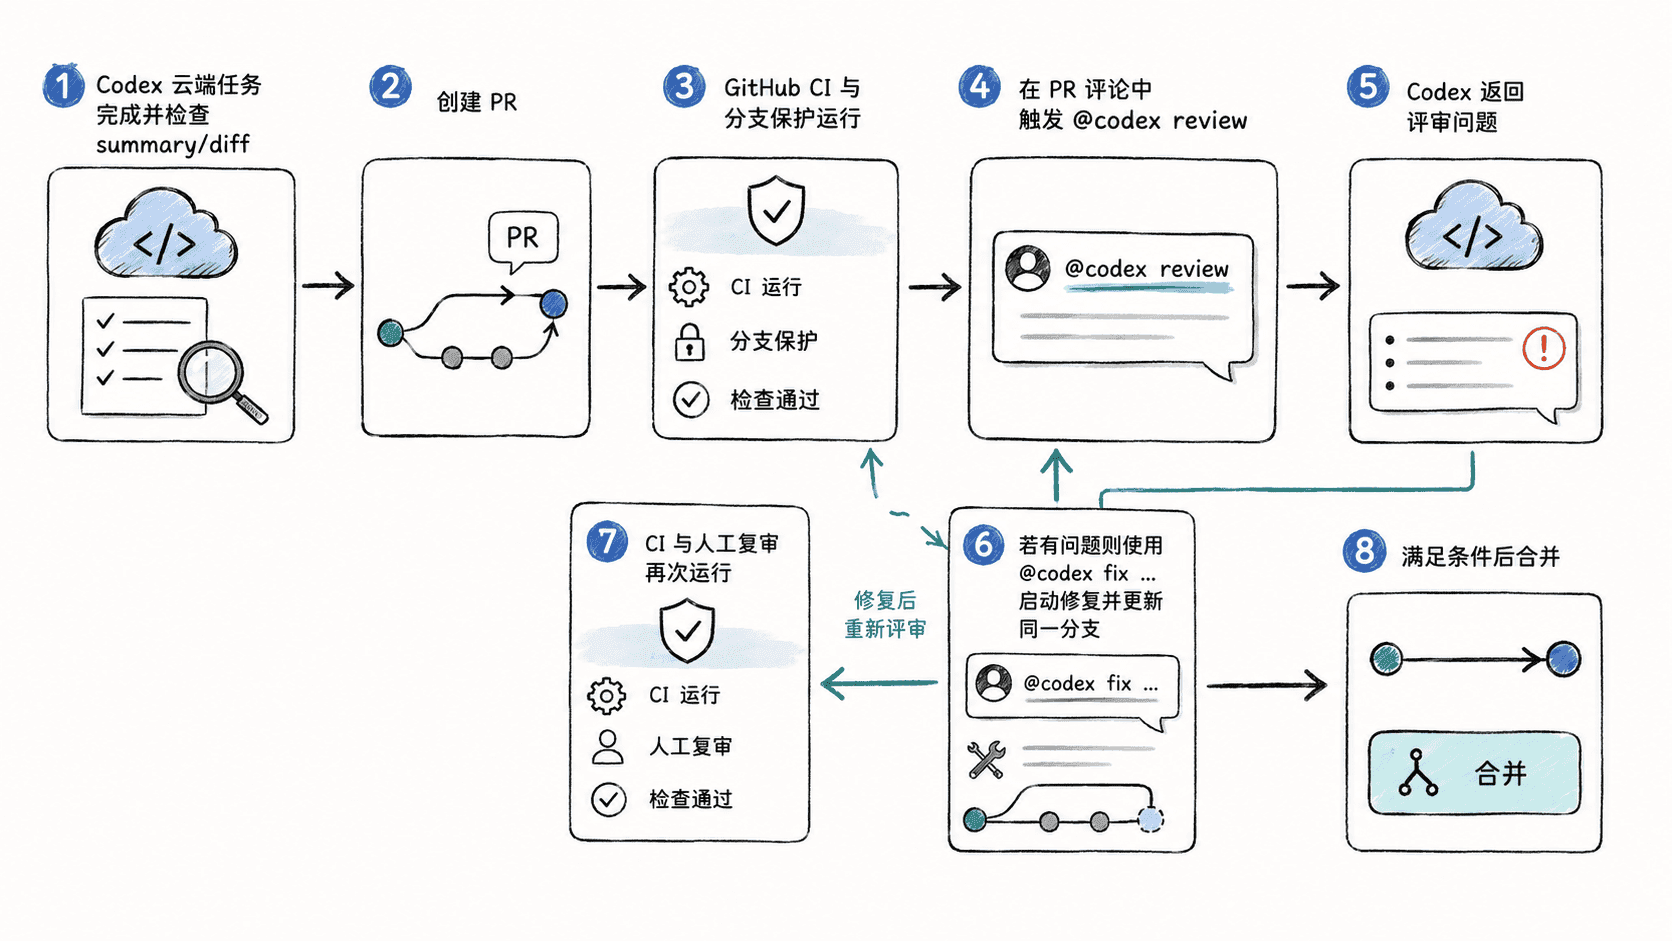
当 Codex 云端任务的代码已经通过初步审查,下一步不是立刻合并,而是把结果变成一个容易被人和自动化共同评审的拉取请求。本课覆盖 PR 准备、Codex 代码审查、按评审意见继续修复,以及合并前的最终验证。
学习目标
- 能把 Codex 云端任务整理成范围清晰、证据充分的拉取请求
- 能在 GitHub PR 中请求 Codex 代码审查,并读懂返回的问题
- 能把评审意见继续交给 Codex 修复,同时保留 CI、分支保护和人工审批
把云端结果整理成可评审的 PR
在创建 PR 前,先确认任务差异已经稳定,关键测试已运行,且没有明显的临时文件、调试输出或无关重构。PR 标题应描述一个可判断的结果,正文则至少交代为什么改、改了什么、如何验证,以及仍然存在的风险或限制。
Codex cloud 可以在结果准备好后从任务中创建拉取请求。创建前再看一次目标分支和完整 diff,避免把实验分支上的额外提交一起带入。若改动过大,优先继续让 Codex 拆小,而不是用一篇很长的 PR 描述掩盖难以评审的范围。
在 GitHub 中请求 Codex 审查
仓库完成 Codex cloud 配置并启用 Code review 后,可以在 PR 评论中使用 @codex review 请求审查;也可以在 Codex 设置中为仓库启用自动审查。Codex 会基于 PR 差异和适用的仓库指导给出评审结果,但它仍然只是额外的一道评审,不替代测试、分支保护或必须的人类审批。
如果你习惯 GitHub CLI,可以直接从终端发送评论。运行前把 <ID> 替换成真实 PR 编号。
PR_NUMBER='<ID>'
gh pr comment $PR_NUMBER --body '@codex review'
预期输出
https://github.com/<OWNER>/<REPO>/pull/<ID>#issuecomment-<ID>实际仓库名、PR 编号和评论 ID 会不同。若 Codex 没有响应,优先检查目标仓库是否启用了 Code review、该 PR 是否属于已配置 Codex cloud 的仓库,以及评论中是否使用了准确的触发语句。
把评审意见变成修复任务
收到评审后,不要看到一条意见就机械接受。先确认它描述的行为确实可复现,再判断影响范围和优先级。若问题成立,可以在同一个 PR 中继续评论,让 Codex 基于当前 PR 上下文修复。下面以修复一条 P1 问题为例,运行前同样替换 PR 编号。
PR_NUMBER='<ID>'
gh pr comment $PR_NUMBER --body '@codex fix the P1 issue'
预期输出
https://github.com/<OWNER>/<REPO>/pull/<ID>#issuecomment-<ID>当 Codex 对该分支有写权限时,它可以把修复继续推回 PR 分支。随后应重新查看新增 diff,并等待 CI 再跑一遍;如果评审意见涉及数据库迁移、权限、并发或兼容性,仍要由熟悉该领域的人确认修复是否引入新的风险。
让仓库规则帮助 Codex 聚焦
如果团队有稳定的代码评审约束,可以把仓库级指导写进适用的 AGENTS.md,并在其中维护 ## Code Review Rules。规则应描述真正需要推理的兼容性、数据边界或副作用,而格式化、lint 等机械检查继续交给 CI。
规则不要堆得过多。先写两三条长期有效的高价值约束,再用真实 PR 观察误报和漏报。路径更具体的 AGENTS.md 适合放服务级规则,这样一个模块的特殊约束不会污染整个仓库的审查。
合并前保留最后一道人工验证
准备合并时,应同时看四类证据:Codex 评审意见是否已关闭、CI 是否重新通过、分支保护和必需审批是否满足、最终 diff 是否仍与 PR 描述一致。任何一次自动修复都会改变原先审过的代码,因此“之前测试通过”不能自动覆盖“修复之后”的版本。
把 Codex 当作能持续参与 PR 的工程协作者,而不是合并权限的替代者。让它负责发现问题、执行明确修复和补充验证,再由仓库现有的测试、权限策略与代码所有者共同决定是否合并,才能把速度优势转化为可控的交付质量。