
AI Agent / 系统课时
配置文件与命令权限
配置文件与命令权限
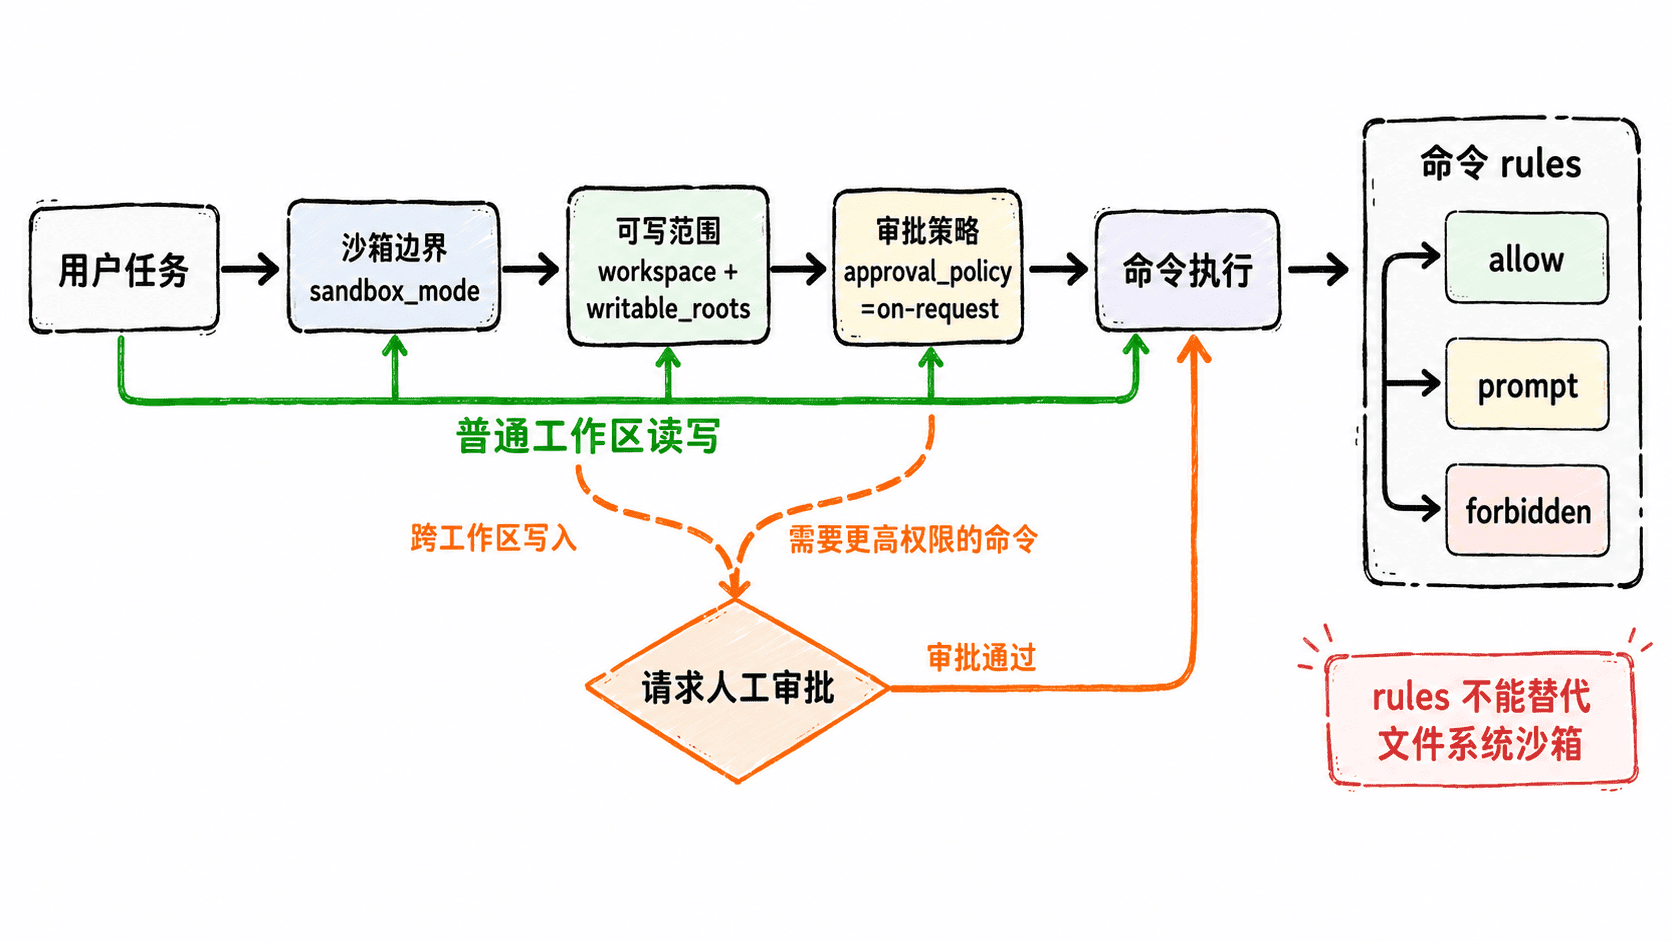
Codex 的权限控制不是一个“全开/全关”开关,而是由沙箱边界、审批策略和命令规则共同决定。本课把这三层拆开配置,让日常编辑低摩擦进行,同时把跨目录写入、外部执行和高风险命令留给人工审批。
学习目标
- 区分
sandbox_mode、approval_policy与writable_roots的职责 - 为额外可写目录设置最小边界,并保留高风险操作审批
- 用命令规则把特定外部命令设为审批或禁止
先确定文件系统边界
本地 Codex 的用户级配置位于 ~/.codex/config.toml,受信任项目还可以使用仓库内的 .codex/config.toml 覆盖项目级设置。workspace-write 允许 Codex 在当前工作区内修改文件;writable_roots 只是在此基础上增加额外可写根目录,并不会把当前工作区缩窄成该列表。:contentReference[oaicite:0]{index=0}
下面给出一个适合日常开发的最小权限基线。示例允许修改当前仓库,并额外开放一个生成物目录;命令联网仍保持关闭。
sandbox_mode = "workspace-write"
approval_policy = "on-request"
approvals_reviewer = "user"

[sandbox_workspace_write]
writable_roots = ["/work/shared-generated"]
network_access = false
生效后,Codex 可以在工作区和 /work/shared-generated 内完成正常写入;需要越过沙箱边界的操作会进入审批流程。workspace-write 中的 .git、.codex 和 .agents 等受保护路径仍按只读规则处理,因此不要通过追加 writable_roots 试图绕过这些保护。:contentReference[oaicite:1]{index=1}
把审批策略和沙箱分开理解
approval_policy = "on-request" 的含义是:Codex 先在沙箱内完成能完成的工作,只有确实需要越界时才请求批准。它不会自动扩大可写目录,也不会因为一次批准就永久改变沙箱配置。现代 Codex 客户端中,这种组合是比直接使用 danger-full-access 更稳妥的日常基线。:contentReference[oaicite:2]{index=2}
审批人由 approvals_reviewer 决定。设为 user 时,符合条件的审批请求交给用户;即使未来启用自动审批审查,也应先保证沙箱和规则本身足够收敛,因为审批机制是第二道门,而不是边界本身。
为高风险命令增加规则
当某些命令需要在沙箱外运行时,可以使用 .rules 文件进一步约束。规则文件放在活动配置层旁的 rules/ 目录中,例如 ~/.codex/rules/default.rules。匹配结果按 forbidden、prompt、allow 从严处理。:contentReference[oaicite:3]{index=3}
prefix_rule(
    pattern = ["git", "push"],
    decision = "prompt",
    justification = "向远端发布变更必须人工确认",
    match = [
        "git push",
        "git push origin main",
    ],
)

prefix_rule(
    pattern = ["rm", "-rf"],
    decision = "forbidden",
    justification = "禁止递归强制删除;请改为删除明确的构建目录或文件",
    match = [
        "rm -rf build",
        "rm -rf dist",
    ],
)
这段规则不会让 git push 自动获得网络或文件权限;它只规定当 Codex 请求执行匹配的外部命令时,应要求批准还是直接阻止。修改规则后需要重新启动 Codex,让活动配置层重新加载规则。
验证权限是否符合预期
验证时不要只看配置文件,而要用三类小测试检查实际边界:先让 Codex 在当前仓库创建临时文件,应直接成功;再让它写入未列入工作区或 writable_roots 的目录,应触发审批或被拒绝;最后请求执行被规则匹配的高风险命令,应分别出现 prompt 或 forbidden 行为。
当权限设计正确时,低风险编辑能够连续完成,而越界写入、发布和破坏性命令会在真正产生副作用之前停下来,这才是可审查的 Codex 工作方式。