
Web 服务器与网关 / 系统课时
交付生产级网关项目
交付生产级网关项目
本课通过一个完整生产交付流程,将前端站点、多实例 API、HTTPS、安全控制和运行保障整合到统一 Nginx 网关中。学习完成后,可以按照工程化方式部署、验证和演练网关上线流程。
学习目标
- 掌握生产级 Nginx 网关项目的组成结构与部署流程。
- 能够配置 HTTPS、负载均衡、限流、缓存和日志能力。
- 能够完成容器化部署、验收检查和故障演练。
规划生产级网关架构
生产环境中的 Nginx 通常不是简单转发请求,而是承担入口网关职责。它需要接收客户端流量,完成 TLS 加密、请求控制、静态资源分发,再将动态请求转发到多个 API 实例。一个典型结构如下:
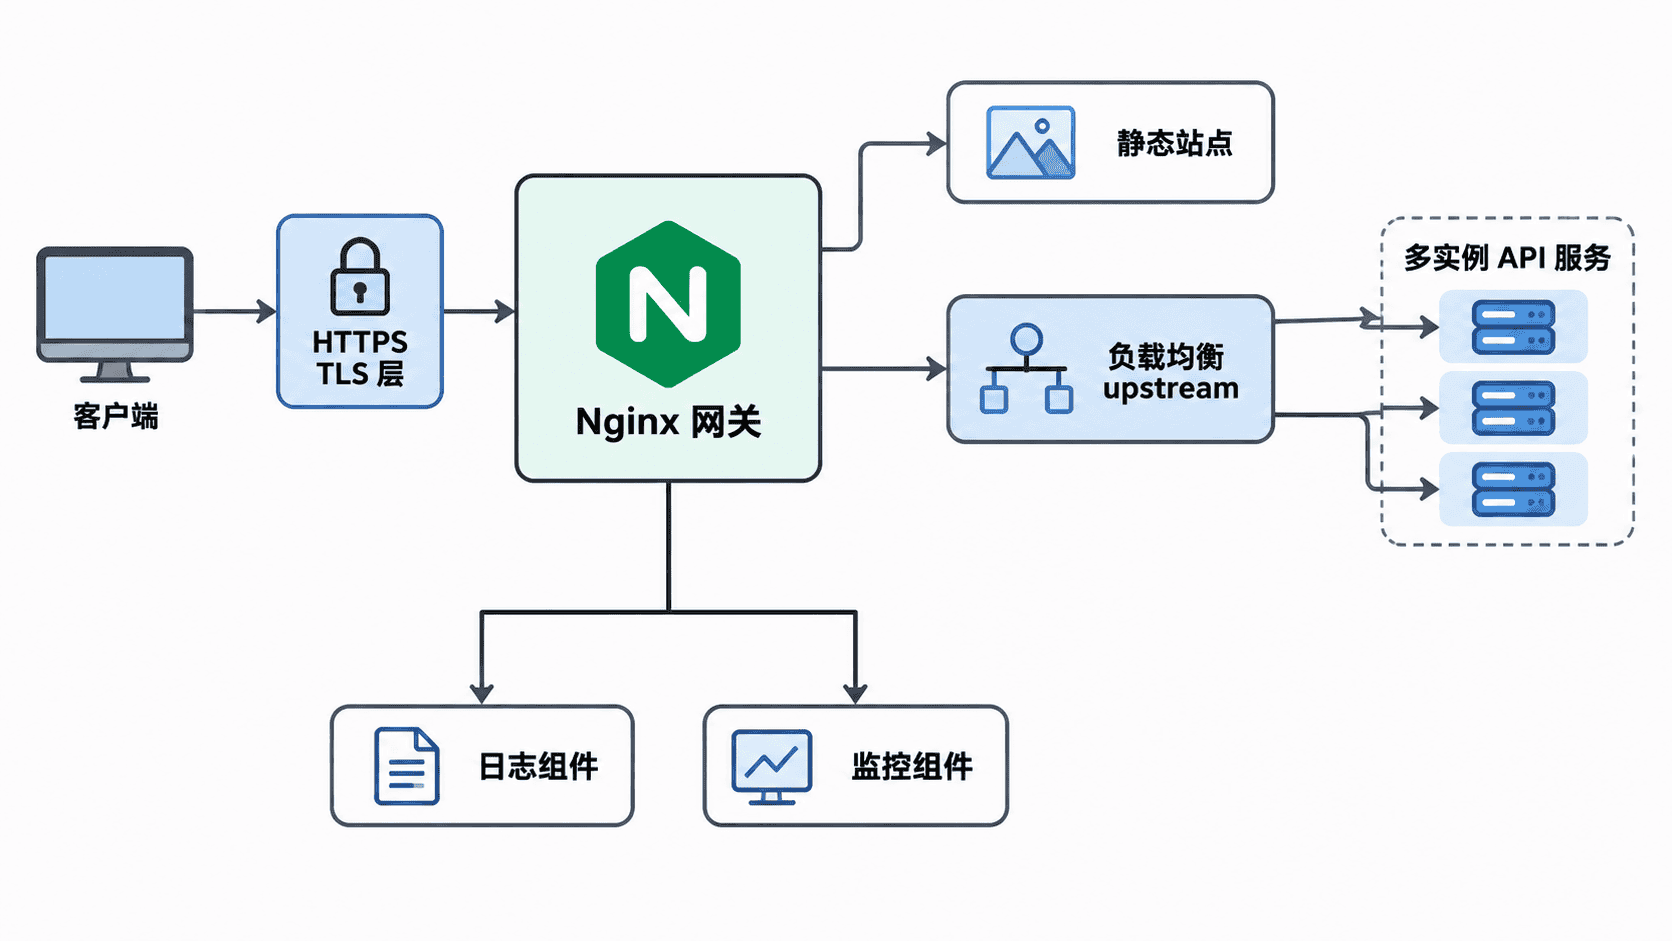
网关交付时通常包含以下能力:
- HTTPS 证书加载和安全协议控制。
- upstream 管理多个后端实例。
- limit_req 等模块保护入口流量。
- proxy_cache 缓解重复请求压力。
- access_log 和 error_log 支撑问题定位。
构建统一网关配置
项目中建议将不同职责拆分到独立配置文件,通过 include 组织管理,避免单个 nginx.conf 过于复杂。下面是一个简化的生产入口配置示例:
nginx
http {
    upstream api_backend {
        server api-1:<PORT>;
        server api-2:<PORT>;
    }

    limit_req_zone $binary_remote_addr zone=req_limit:10m rate=20r/s;

    server {
        listen 443 ssl;
        server_name example.com;

        ssl_certificate <PATH>/fullchain.pem;
        ssl_certificate_key <PATH>/privkey.pem;

        location /api/ {
            limit_req zone=req_limit burst=40 nodelay;
            proxy_pass http://api_backend;
        }

        location / {
            root <PATH>/frontend;
            try_files $uri /index.html;
        }
    }
}
预期结果
text
Nginx 配置包含 HTTPS 入口、前端静态资源、API 负载均衡和请求限流规则。实际部署时,需要根据服务器目录、证书位置和服务端口替换 <PATH> 与 <PORT> 等动态值。
容器化部署与上线验证
使用容器部署可以固定运行环境,减少服务器差异导致的问题。生产环境通常通过 Docker Compose 或 Kubernetes 管理 Nginx 与相关服务。下面是一个最小化 Compose 示例:
yaml
services:
  nginx:
    image: nginx:stable
    ports:
      - "443:443"
    volumes:
      - ./nginx.conf:/etc/nginx/nginx.conf:ro
      - ./certs:/etc/nginx/certs:ro
预期结果
text
容器启动后,Nginx 监听 <PORT> 端口并加载指定配置文件。上线前应依次验证配置语法、监听端口、HTTPS 握手、静态页面访问和 API 转发。
bash
nginx -t && nginx -s reload
curl -I https://example.com
预期结果
text
nginx: configuration file is valid
HTTP/2 200
执行故障演练与验收
生产交付不能只验证成功路径,还需要模拟常见异常。例如关闭一个 API 实例,确认 upstream 是否自动切换;提高请求量,确认限流是否生效;修改错误配置,确认回滚流程是否可执行。常见验收项目包括:
- 正常访问首页并返回静态资源。
- API 请求可以在多个实例间分发。
- 限流触发时返回预期状态码。
- 日志中包含完整请求信息。
- 配置变更可以平滑 reload。
故障演练的目标不是制造问题,而是提前验证系统面对问题时的恢复能力。
按自己的节奏,确认真正理解。