
Web 服务器与网关 / 系统课时
模块化组织生产配置
模块化组织生产配置
生产环境中的 Nginx 配置通常包含多个站点、代理规则、安全策略和通用参数,直接堆积在单个文件中会导致维护困难。本课将通过 include 模块化拆分配置,让公共规则、环境差异和业务站点能够独立管理。
学习目标
- 理解 Nginx 配置模块化拆分的设计方式。
- 掌握 include 指令组织公共片段和站点配置。
- 能够设计适合生产环境的配置目录结构。
为什么需要模块化配置
Nginx 主配置文件 nginx.conf 会随着业务增长不断扩大,如果所有 server、location、日志、安全和代理规则集中维护,修改一个站点可能影响其他服务。模块化的核心目标是让每类配置拥有明确边界,降低变更风险。
常见拆分方式包括全局参数、HTTP 公共规则、上游服务定义、虚拟主机配置和环境专属参数。通过职责隔离,可以让开发、测试和生产环境只替换必要部分。
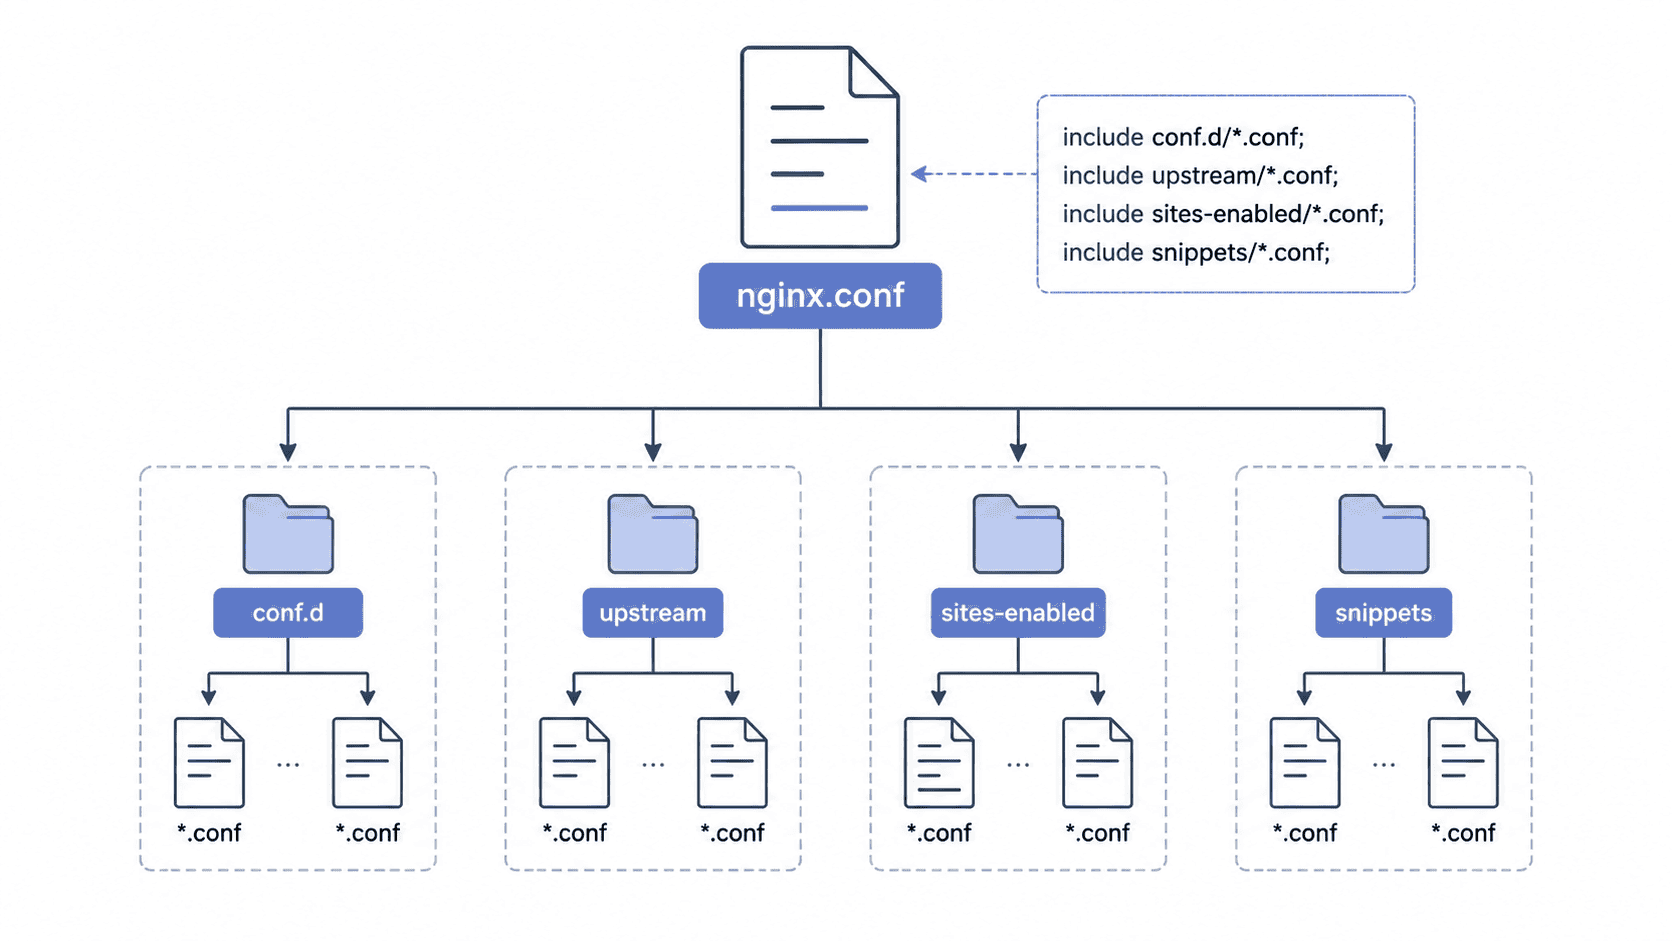
使用 include 拆分配置
include 指令用于将外部文件内容加载到当前配置上下文中。生产环境通常让 nginx.conf 保留入口职责,把具体规则放入独立文件。例如以下目录适合中小型网关部署:
/etc/nginx/
├── nginx.conf
├── conf.d/
│   └── gzip.conf
├── upstreams/
│   └── api.conf
├── sites-enabled/
│   └── app.conf
└── snippets/
    └── security.conf
预期输出
配置目录按照职责拆分完成,后续可独立修改不同模块。主配置文件可以通过 include 加载这些片段:
http {
    include       mime.types;
    include       conf.d/*.conf;
    include       upstreams/*.conf;
    include       sites-enabled/*.conf;
}
预期结果
Nginx 启动时自动读取匹配文件,并合并为最终运行配置。设计公共配置与环境差异
公共配置适合放置所有环境一致的规则,例如压缩、安全响应头和日志格式。环境差异配置则保存开发、测试、生产之间不同的域名、证书路径和上游地址。
不要通过复制整份 nginx.conf 创建环境版本,这会造成配置漂移。更推荐保持基础配置一致,仅替换环境变量对应的片段。例如生产环境可以单独维护 upstream:
upstream backend_api {
    server <UPSTREAM_HOST>:<PORT>;
}
预期结果
请求转发目标由独立 upstream 文件管理,变更节点无需修改站点配置。常见拆分错误
配置模块化后仍需注意 include 顺序。Nginx 配置具有上下文限制,http、server、location 中可使用的指令范围不同,错误位置会导致检查失败。
另一个常见问题是通配符加载顺序不明确。关键业务配置应使用清晰命名规则,例如 00-base.conf、20-upstream.conf,避免依赖文件系统随机顺序。验证拆分后的配置时,应始终执行语法检查:
nginx -t预期输出
syntax is ok
test is successful