
Web 服务器与网关 / 系统课时
理解证书与信任链
理解证书与信任链
本课解决 HTTPS 配置中证书文件如何配合工作的核心问题。通过理解服务器证书、私钥、中间证书和根证书的关系,可以判断证书是否匹配、链路是否完整,并快速定位浏览器提示不安全的原因。
学习目标
- 理解 TLS 证书链中各类证书的职责
- 学会检查证书域名、有效期和签发信息
- 掌握使用命令验证证书文件关系的方法
认识 HTTPS 中的证书角色
HTTPS 建立连接时,客户端需要确认“访问的服务器是否可信”。服务器通过证书证明自己的身份,证书中包含域名、公钥、签发机构和有效期等信息。
服务器私钥用于证明自己拥有证书对应的密钥,必须保存在服务器内部,不能随证书公开分发。客户端只会获取服务器发送的证书链,并使用可信根证书完成验证。
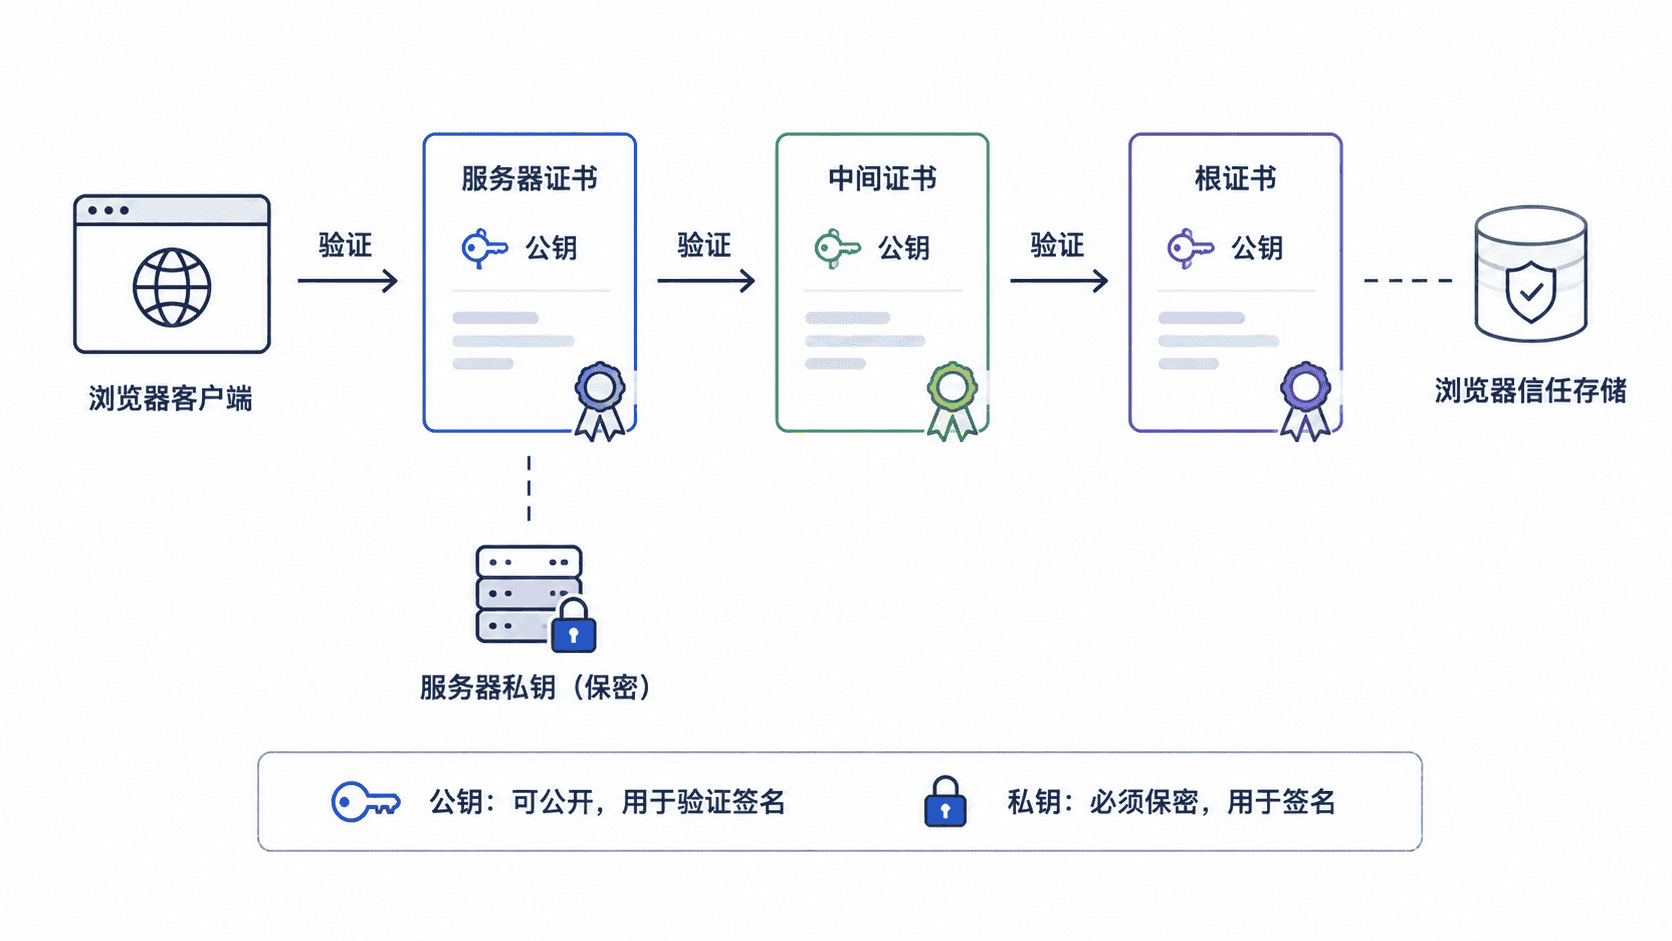
理解证书链验证过程
常见 HTTPS 证书关系如下:服务器证书由中间证书签发,中间证书再由根证书签发。浏览器通常已经内置根证书,因此服务器需要提供完整的中间证书链,让客户端能够完成验证。
如果只配置服务器证书而缺少中间证书,部分客户端可能无法建立信任连接,表现为证书链不完整或无法验证发行者。
检查证书基本信息
可以使用 OpenSSL 查看证书内容,确认域名、有效期和签发机构是否符合预期。
bash
openssl x509 -in <PATH>/server.crt -noout -subject -issuer -dates预期输出
text
subject=CN = example.com
issuer=CN = Example Intermediate CA
notBefore=Aug 01 <TIME> GMT
notAfter=Aug 01 <TIME> GMT
其中 subject 用于确认证书保护的域名,issuer 用于确认签发机构,notBefore 和 notAfter 用于判断证书是否处于有效周期。
验证私钥与证书是否匹配
Nginx 启动 HTTPS 时会同时读取证书和私钥。如果二者不是同一对密钥生成,会导致启动失败或 TLS 握手异常。
bash
openssl x509 -noout -modulus -in <PATH>/server.crt | openssl md5
openssl rsa -noout -modulus -in <PATH>/server.key | openssl md5
预期结果
text
MD5(stdin)= <HASH>
MD5(stdin)= <HASH>
两次输出中的 HASH 应保持一致,表示证书和私钥属于同一密钥对。
常见证书问题定位
证书问题通常集中在几个方向:域名不匹配、证书过期、链文件缺失、私钥错误。排查时应先确认文件内容,再检查 Nginx 引用路径,最后通过客户端访问验证。
按自己的节奏,确认真正理解。