
Web 服务器与网关 / 系统课时
配置跨域与安全边界
配置跨域与安全边界
本课解决前端调用接口时的跨域控制和入口安全加固问题,通过 Nginx 处理预检请求、限制危险访问行为,并添加常用安全响应头,让网关承担基础安全边界职责。
学习目标
- 理解 CORS 请求流程和预检请求处理方式
- 掌握 Nginx 跨域响应头配置方法
- 学会通过入口限制减少常见安全风险
理解跨域控制流程
浏览器基于同源策略限制不同来源之间的资源访问。当前端页面与 API 服务域名、协议或端口不同,就可能触发 CORS 检查。
简单请求通常直接携带 Origin 请求头,复杂请求会先发送 OPTIONS 预检请求。网关需要正确返回允许的方法、来源和请求头,否则浏览器会阻止后续调用。
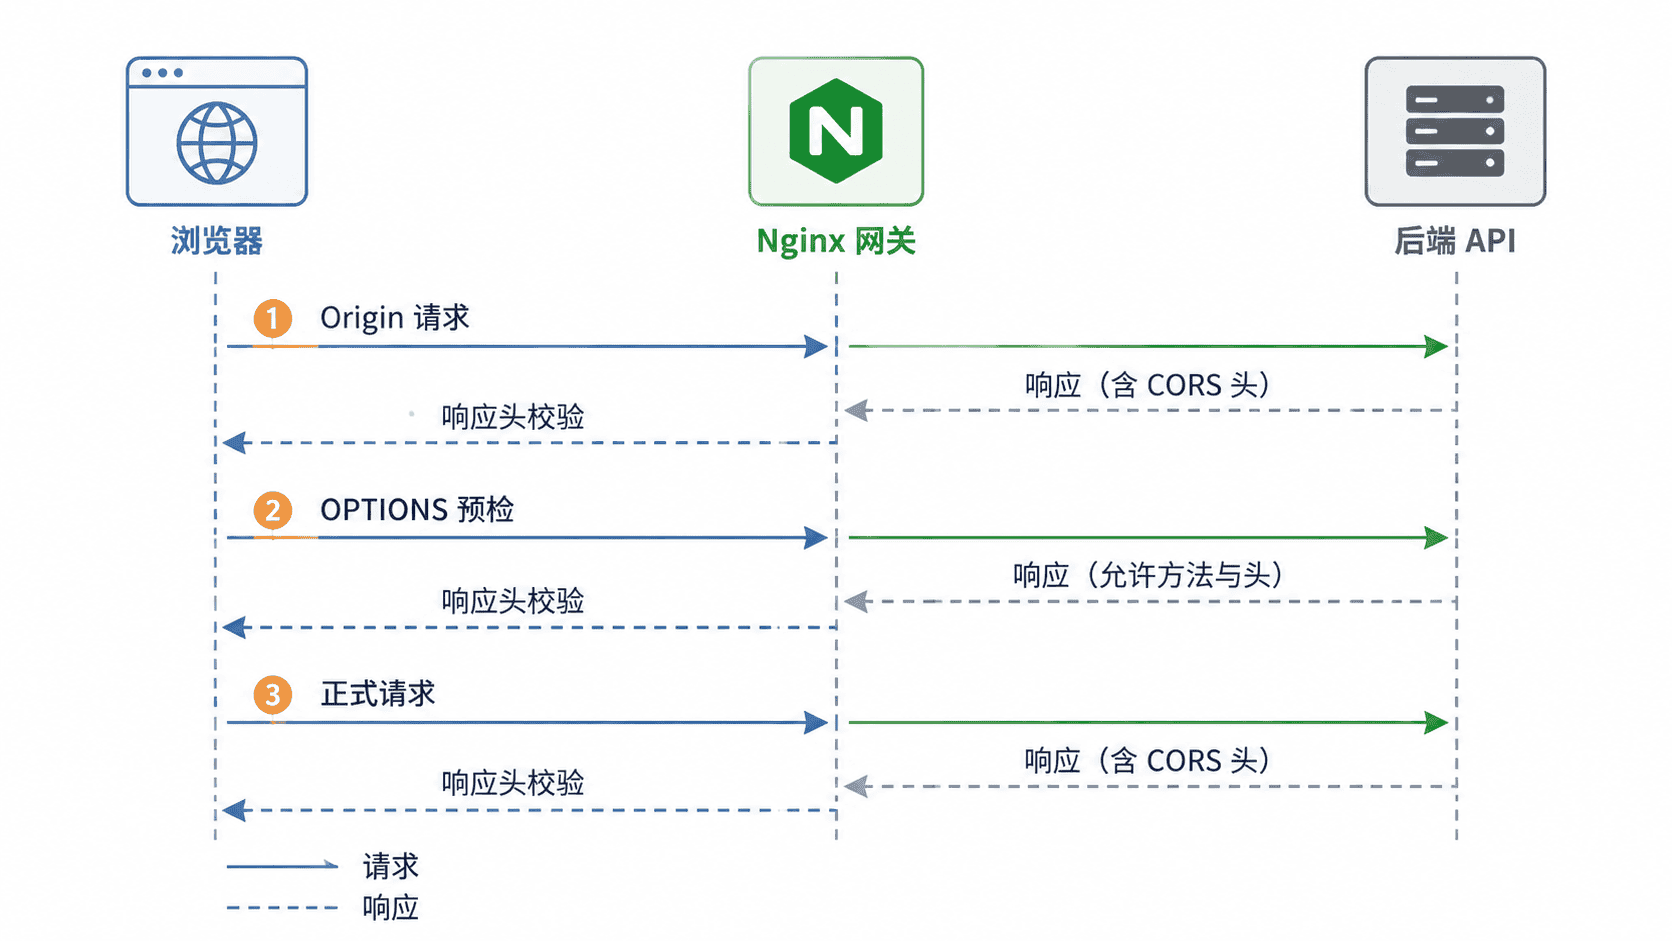
配置 CORS 响应
Nginx 可以在入口层统一添加跨域响应头,减少每个后端服务重复配置。
nginx
location /api/ {
    add_header Access-Control-Allow-Origin "https://frontend.example.com" always;
    add_header Access-Control-Allow-Methods "GET, POST, OPTIONS" always;
    add_header Access-Control-Allow-Headers "Authorization, Content-Type" always;

    if ($request_method = OPTIONS) {
        return 204;
    }

    proxy_pass http://backend;
}
配置生效后,允许指定前端来源访问 API,并使用 204 响应快速结束预检请求。
限制危险请求边界
入口层可以限制上传大小、危险方法和异常请求,减少后端暴露面。例如限制请求体大小,避免大文件或恶意请求占用资源。
nginx
server {
    client_max_body_size 10m;

    location /api/ {
        limit_except GET POST {
            deny all;
        }
    }
}
预期结果
text
PUT /api/data
HTTP/1.1 403 Forbidden
client_max_body_size 应根据业务上传需求调整,过小会导致正常请求失败,过大会增加资源风险。
添加常用安全响应头
安全响应头用于告诉浏览器限制部分危险行为,例如禁止页面被嵌入、限制内容类型探测等。
nginx
server {
    add_header X-Content-Type-Options "nosniff" always;
    add_header X-Frame-Options "SAMEORIGIN" always;
    add_header Referrer-Policy "strict-origin-when-cross-origin" always;
}
验证响应头是否生效可以使用 curl 查看返回信息。
bash
curl -I https://example.com/api/health预期结果
text
HTTP/2 200
x-content-type-options: nosniff
x-frame-options: SAMEORIGIN
跨域配置边界与排查
跨域配置最常见的问题是允许来源过宽、遗漏 OPTIONS 处理或没有返回 always 导致错误响应缺少响应头。
排查时应先确认浏览器发送的 Origin,再检查 Nginx 返回头,最后确认后端是否还有额外 CORS 策略覆盖入口配置。
按自己的节奏,确认真正理解。