
Web 服务器与网关 / 系统课时
配置地址访问控制
配置地址访问控制
本节学习如何使用 Nginx 的 allow 和 deny 指令保护管理接口,只允许指定来源访问敏感路径。同时会处理反向代理场景中的真实客户端地址问题,避免因为代理层存在而错误放行或误拦截。
学习目标
- 掌握 allow 和 deny 的匹配规则。
- 学会为管理接口配置 IP 白名单。
- 理解多层代理环境下真实客户端地址恢复方式。
使用 allow 和 deny 控制访问来源
Nginx 可以根据客户端 IP 判断是否允许访问。典型场景是后台管理接口、运维监控页面和内部 API,只开放给固定办公网或跳板机地址。
配置时通常先允许可信来源,再拒绝其他地址。deny all 表示除明确允许地址外全部拒绝。
nginx
server {
    listen 80;
    server_name admin.example.com;

    location /admin {
        allow 192.168.10.0/24;
        allow 203.0.113.10;
        deny all;

        proxy_pass http://admin_backend;
    }
}
预期结果
text
来源 IP 192.168.10.20
返回管理页面。

来源 IP 198.51.100.20
返回 403 Forbidden。
allow 和 deny 按出现顺序匹配。当一个请求匹配到第一条规则后,Nginx 会执行对应结果,因此规则设计必须清晰。
在代理环境中恢复真实客户端 IP
如果 Nginx 前面还有 CDN、负载均衡或其他代理,默认获取到的 remote_addr 可能是代理服务器地址,而不是用户真实 IP。此时需要配置可信代理来源,并指定真实 IP 头。
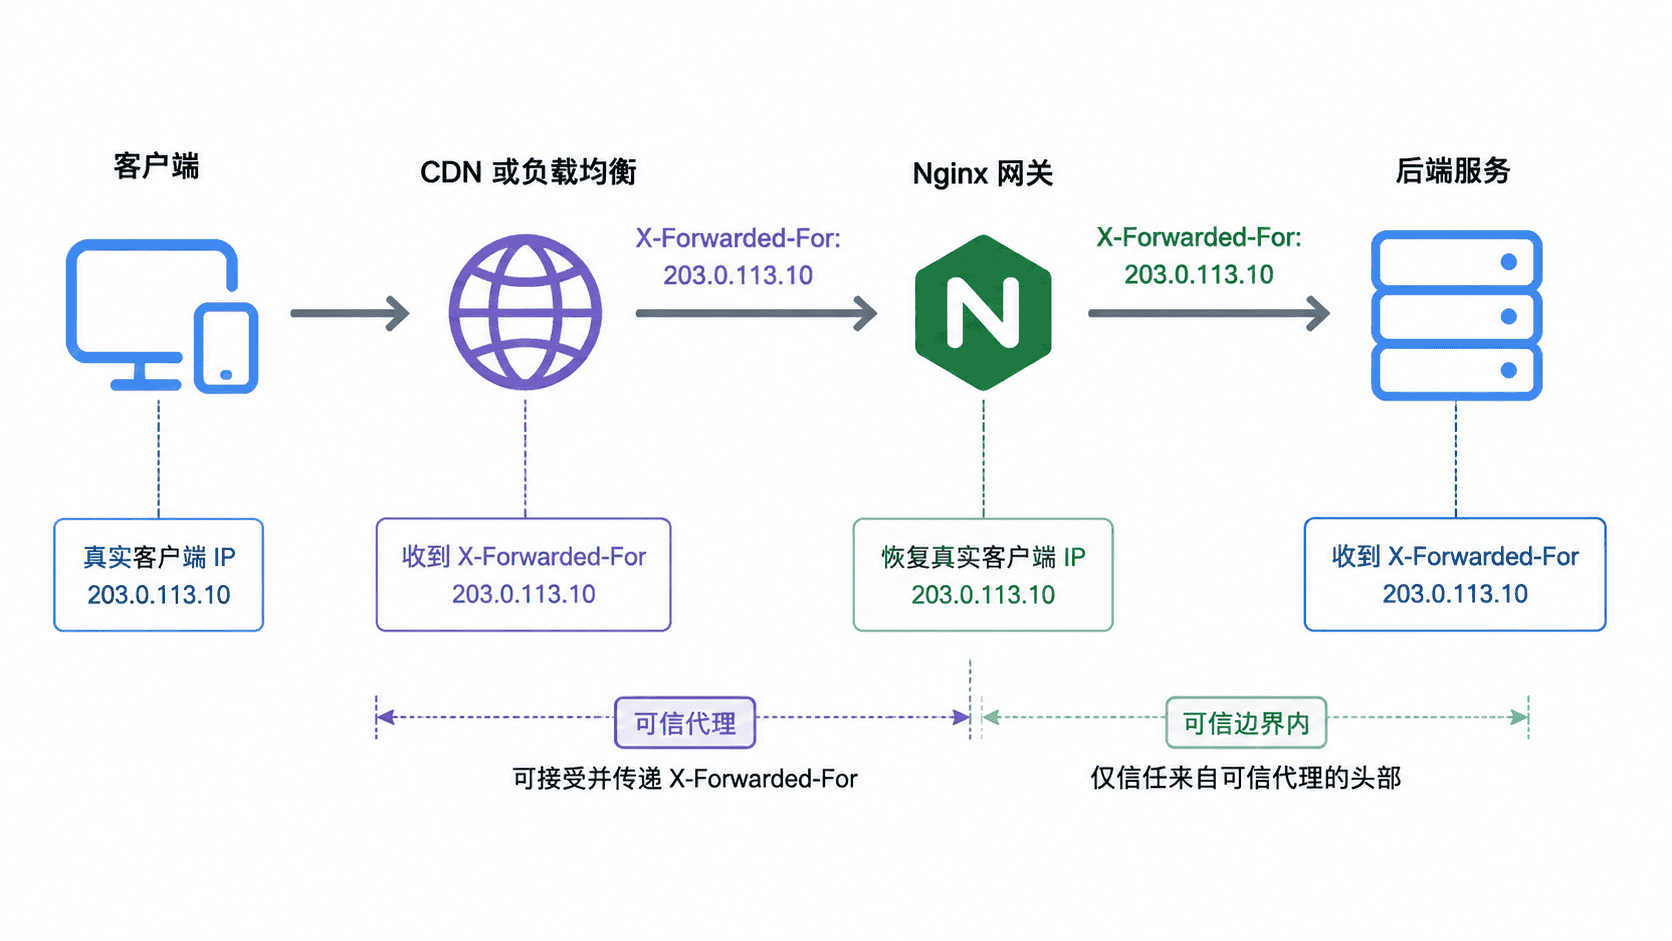
nginx
http {
    set_real_ip_from 10.0.0.0/8;
    real_ip_header X-Forwarded-For;
    real_ip_recursive on;

    server {
        location /admin {
            allow 203.0.113.10;
            deny all;
        }
    }
}
预期结果
text
代理转发前:remote_addr = 10.0.0.5
恢复后:remote_addr = 203.0.113.10
只有可信代理网段才能写入真实 IP,否则攻击者可以伪造 X-Forwarded-For 绕过访问控制。
验证访问控制效果
修改配置后,通过不同来源地址或测试代理环境验证允许和拒绝结果。
bash
nginx -t
nginx -s reload
curl -I http://admin.example.com/admin
预期输出
text
HTTP/1.1 403 Forbidden如果允许来源访问,应返回后端管理服务对应响应,例如 200 或登录页面。
常见错误处理
配置地址控制时,最常见的问题是白名单规则正确但所有用户都被拒绝。这通常不是 allow 配置错误,而是 Nginx 获取到的是代理地址。
排查顺序应为:确认 access.log 中记录的客户端地址、检查代理是否传递真实 IP 头、确认 set_real_ip_from 是否覆盖可信代理网段。
按自己的节奏,确认真正理解。