
Web 服务器与网关 / 系统课时
设计结构化访问日志
设计结构化访问日志
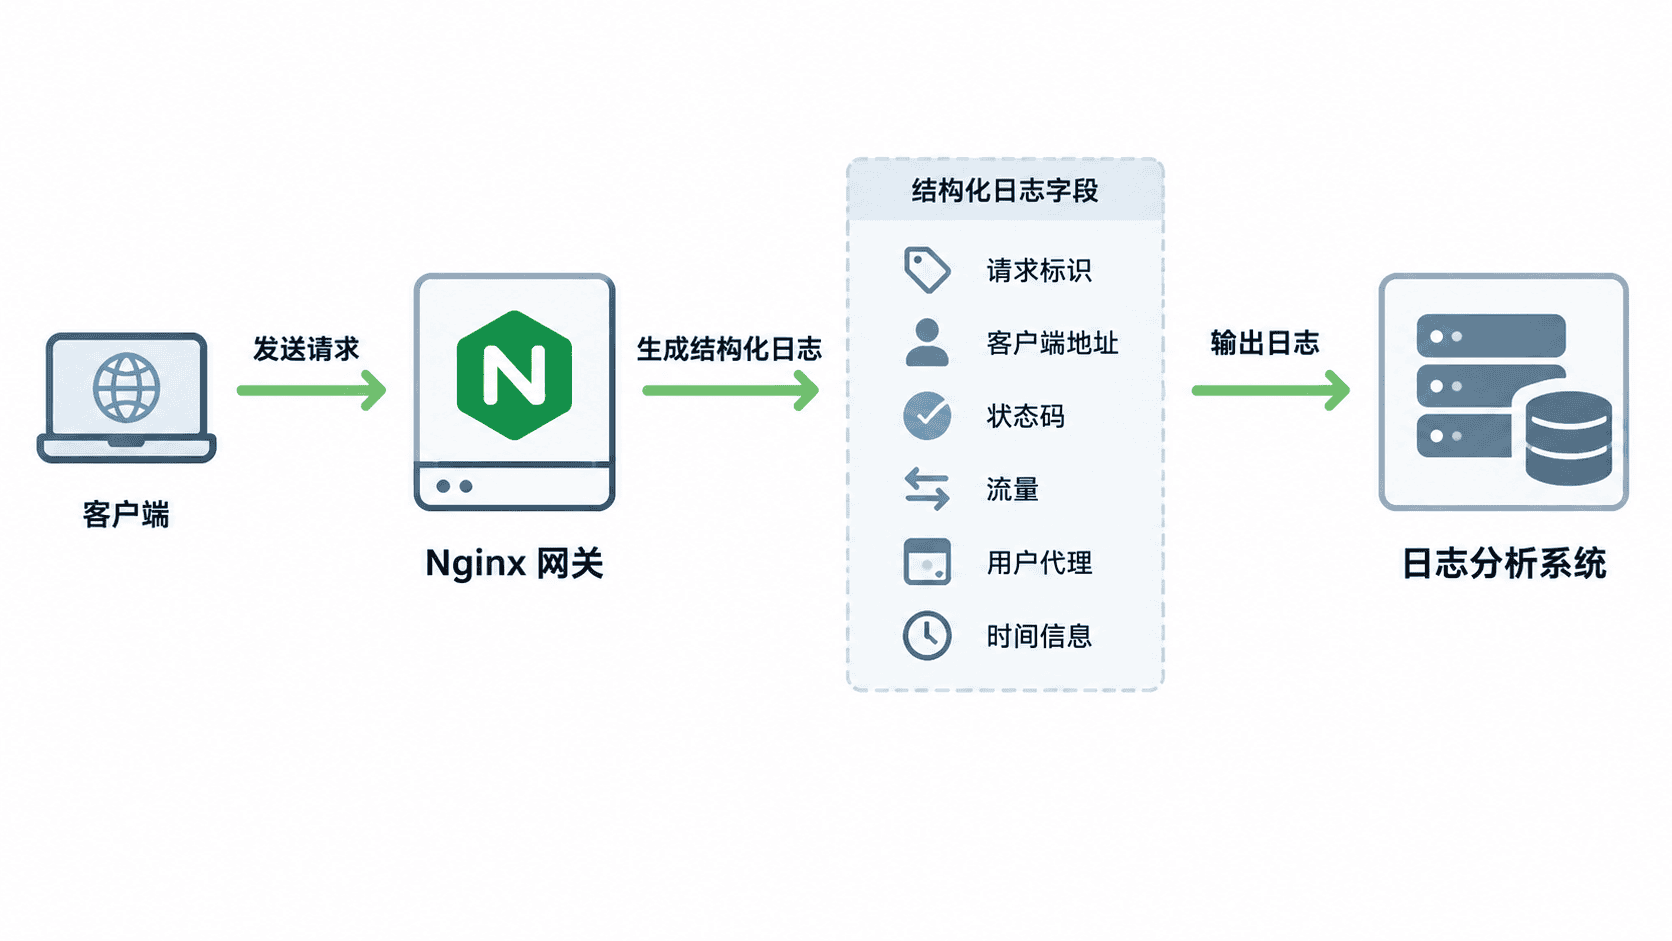
本课解决 Nginx 默认日志难以统计和排查的问题。通过自定义 log_format,将请求标识、客户端地址、状态码、流量和代理信息统一记录,建立可检索的访问数据基础。
学习目标
- 理解结构化访问日志包含的核心字段。
- 掌握 Nginx log_format 配置方法。
- 学会验证日志内容并用于故障分析。
为什么需要结构化访问日志
默认访问日志主要面向人工阅读,但生产环境中的请求量通常很大,仅靠浏览日志文件难以快速定位问题。
结构化日志通过固定字段记录请求上下文,使日志系统能够按照状态码、接口路径、客户端地址、响应时间等维度进行检索和统计。
配置 log_format
Nginx 使用 log_format 定义日志格式。通常放在 http 上下文中,然后通过 access_log 应用到具体 server。示例配置如下:
nginx
http {
    log_format structured '$request_id $remote_addr $status $body_bytes_sent $http_user_agent';

    server {
        listen <PORT>;
        access_log /var/log/nginx/access.log structured;
    }
}
预期结果
text
Nginx 重载配置成功。
新的请求写入 access.log 时包含 request_id、客户端地址、状态码、响应流量和 User-Agent 字段。
$request_id 用于关联一次请求,$remote_addr 记录客户端地址,$status 方便统计成功和失败比例,$body_bytes_sent 可用于分析流量消耗。
设计日志字段
结构化日志字段应围绕排障和分析需求设计,而不是简单记录所有变量。常见字段包括:
| 字段类别 | 示例变量 | 用途 |
|---|---|---|
| 请求身份 | $request_id |
关联一次请求链路 |
| 客户端信息 | $remote_addr |
定位来源地址 |
| 请求结果 | $status |
分析错误比例 |
| 流量信息 | $body_bytes_sent |
统计响应大小 |
| 客户端特征 | $http_user_agent |
判断访问来源 |
如果后端存在多个服务,还可以记录上游响应时间、上游地址和代理状态,用于分析网关与应用之间的问题边界。
验证日志输出
修改配置后需要先检查语法,再重新加载 Nginx。
bash
nginx -t && nginx -s reload
curl http://<NGINX_HOST>:<PORT>/health
预期结果
text
nginx: configuration file /etc/nginx/nginx.conf test is successful
HTTP/1.1 200 OK
随后查看访问日志,可以确认新增字段是否按预期写入。
常见设计错误
结构化日志常见问题包括:
- 字段过少,无法定位请求来源和失败阶段。
- 字段过多,导致日志体积快速增长。
- 缺少请求标识,无法关联上下游调用。
- 直接记录敏感信息,造成安全风险。
生产环境中应根据排障流程设计字段,并配合日志采集系统完成检索和保存策略。
按自己的节奏,确认真正理解。