
Web 服务器与网关 / 系统课时
配置多域名证书
配置多域名证书
本课解决一台 Nginx 服务器承载多个 HTTPS 域名时的证书选择问题,通过理解 SNI 工作机制,为不同域名绑定独立证书或通配符证书,并设置可靠的默认 HTTPS 主机。
学习目标
- 理解 TLS 握手阶段 SNI 如何选择证书
- 掌握 Nginx 多域名 HTTPS 虚拟主机配置方式
- 能够验证不同域名返回正确证书
理解 SNI 证书选择机制
HTTPS 建立连接时,客户端会在 TLS ClientHello 阶段发送目标域名,也就是 SNI 信息。Nginx 根据这个域名匹配对应的 server_name,再返回对应证书。
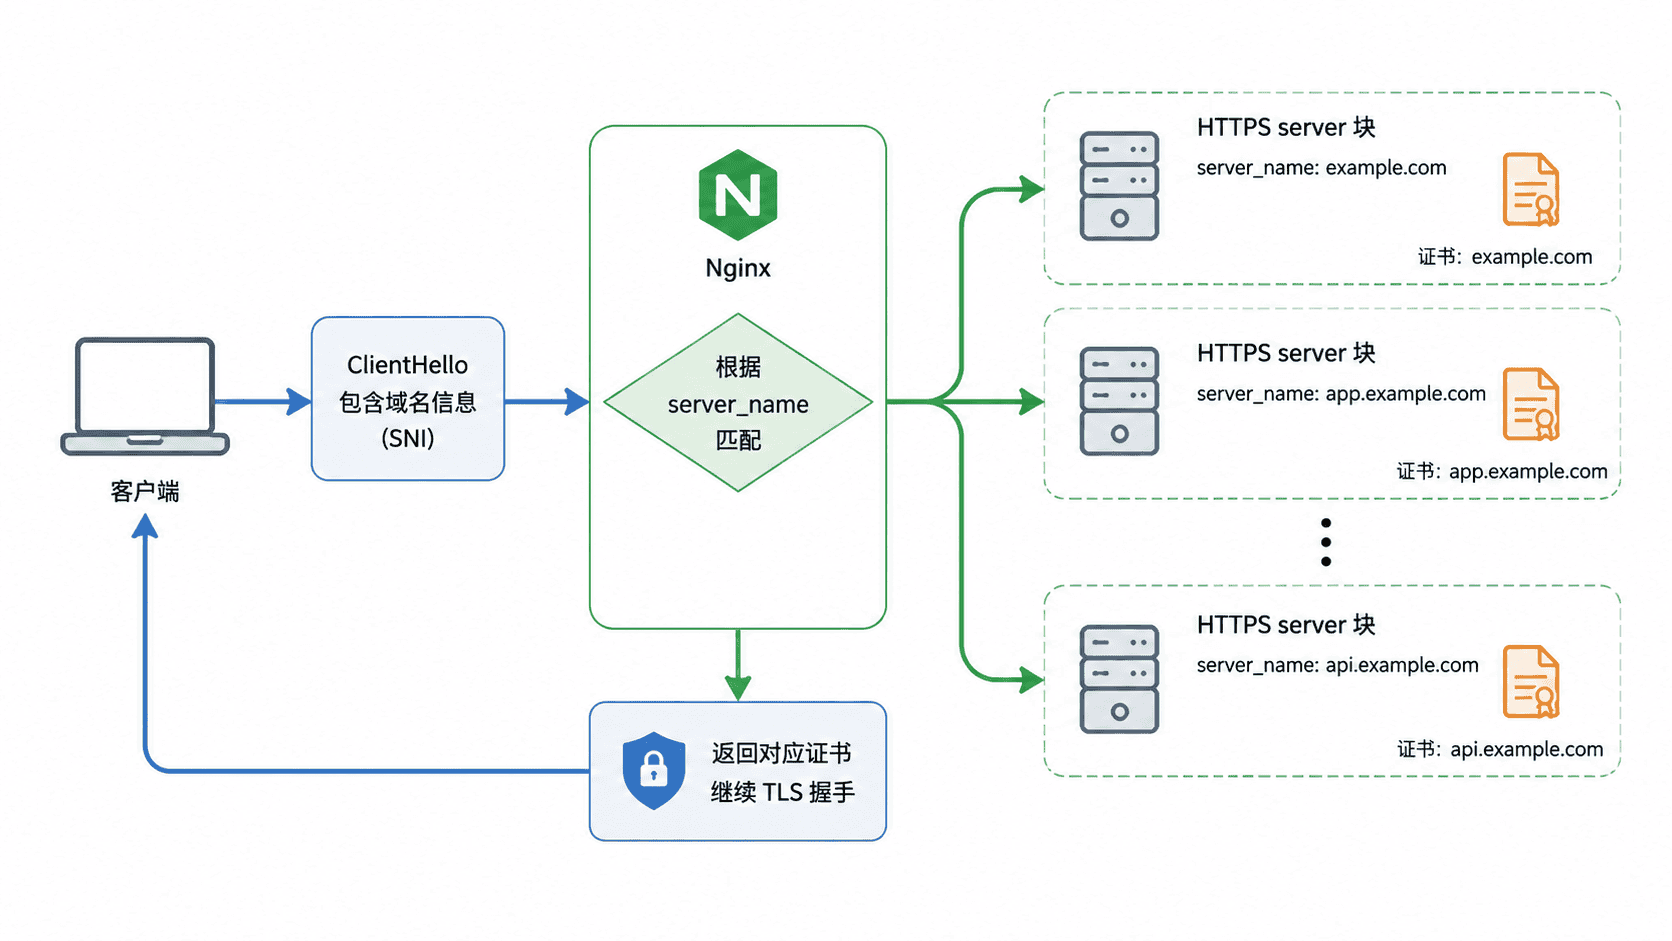
如果没有匹配到域名,Nginx 会使用默认 HTTPS server 的证书,因此默认主机配置也属于安全边界的一部分。
配置独立域名证书
每个 HTTPS 虚拟主机可以配置自己的证书文件。多个域名完全独立时,使用独立证书更容易管理权限和更新周期。
nginx
server {
    listen 443 ssl default_server;
    server_name example.com;

    ssl_certificate /etc/nginx/certs/example.com.crt;
    ssl_certificate_key /etc/nginx/certs/example.com.key;
}

server {
    listen 443 ssl;
    server_name api.example.com;

    ssl_certificate /etc/nginx/certs/api.example.com.crt;
    ssl_certificate_key /etc/nginx/certs/api.example.com.key;
}
预期结果
text
访问 https://example.com 返回 example.com 证书。
访问 https://api.example.com 返回 api.example.com 证书。
使用通配符证书
当多个子域名属于同一管理范围时,可以使用通配符证书,例如 *.example.com。它可以覆盖一层子域名,但不能匹配更深层级。
nginx
server {
    listen 443 ssl;
    server_name *.example.com;

    ssl_certificate /etc/nginx/certs/wildcard.example.com.crt;
    ssl_certificate_key /etc/nginx/certs/wildcard.example.com.key;
}
预期结果
text
app.example.com 和 api.example.com 可以使用同一张通配符证书。设置安全默认 HTTPS 主机
默认 HTTPS 主机用于处理未知域名请求。不要让未知域名意外返回某个业务站点证书,避免信息泄露或错误访问。
nginx
server {
    listen 443 ssl default_server;
    server_name _;

    ssl_certificate /etc/nginx/certs/default.crt;
    ssl_certificate_key /etc/nginx/certs/default.key;

    return 444;
}
预期结果
text
未匹配域名访问 HTTPS 时,Nginx 关闭连接,不转发到业务服务。验证多域名证书
配置完成后可以使用 OpenSSL 指定 SNI 名称检查返回证书。
bash
openssl s_client -connect example.com:<PORT> -servername api.example.com预期结果
text
TLS 握手成功。
证书主题和签发信息对应 api.example.com。按自己的节奏,确认真正理解。