
Web 服务器与网关 / 系统课时
启用 HTTP/2 与 HTTP/3
启用 HTTP/2 与 HTTP/3
本课解决 Nginx HTTPS 服务如何启用 HTTP/2 和 HTTP/3 的问题。通过配置监听参数、理解 ALPN 与 QUIC 协议协商过程,并验证客户端连接结果,可以逐步开启现代网络协议能力。
学习目标
- 理解 HTTP/2、HTTP/3 与 TLS 协商之间的关系
- 掌握 Nginx 开启 HTTP/2 和 HTTP/3 的基本配置方式
- 能够排查协议未生效和网络环境限制问题
理解 HTTP/2 与 HTTP/3 的区别
HTTP/2 运行在 TCP 之上,通过多路复用减少多个请求之间的阻塞。HTTP/3 则基于 QUIC 协议运行在 UDP 上,将传输层连接管理和 TLS 握手进行了融合。
启用这些协议不仅依赖 Nginx 配置,还依赖客户端、TLS 版本以及网络设备支持。
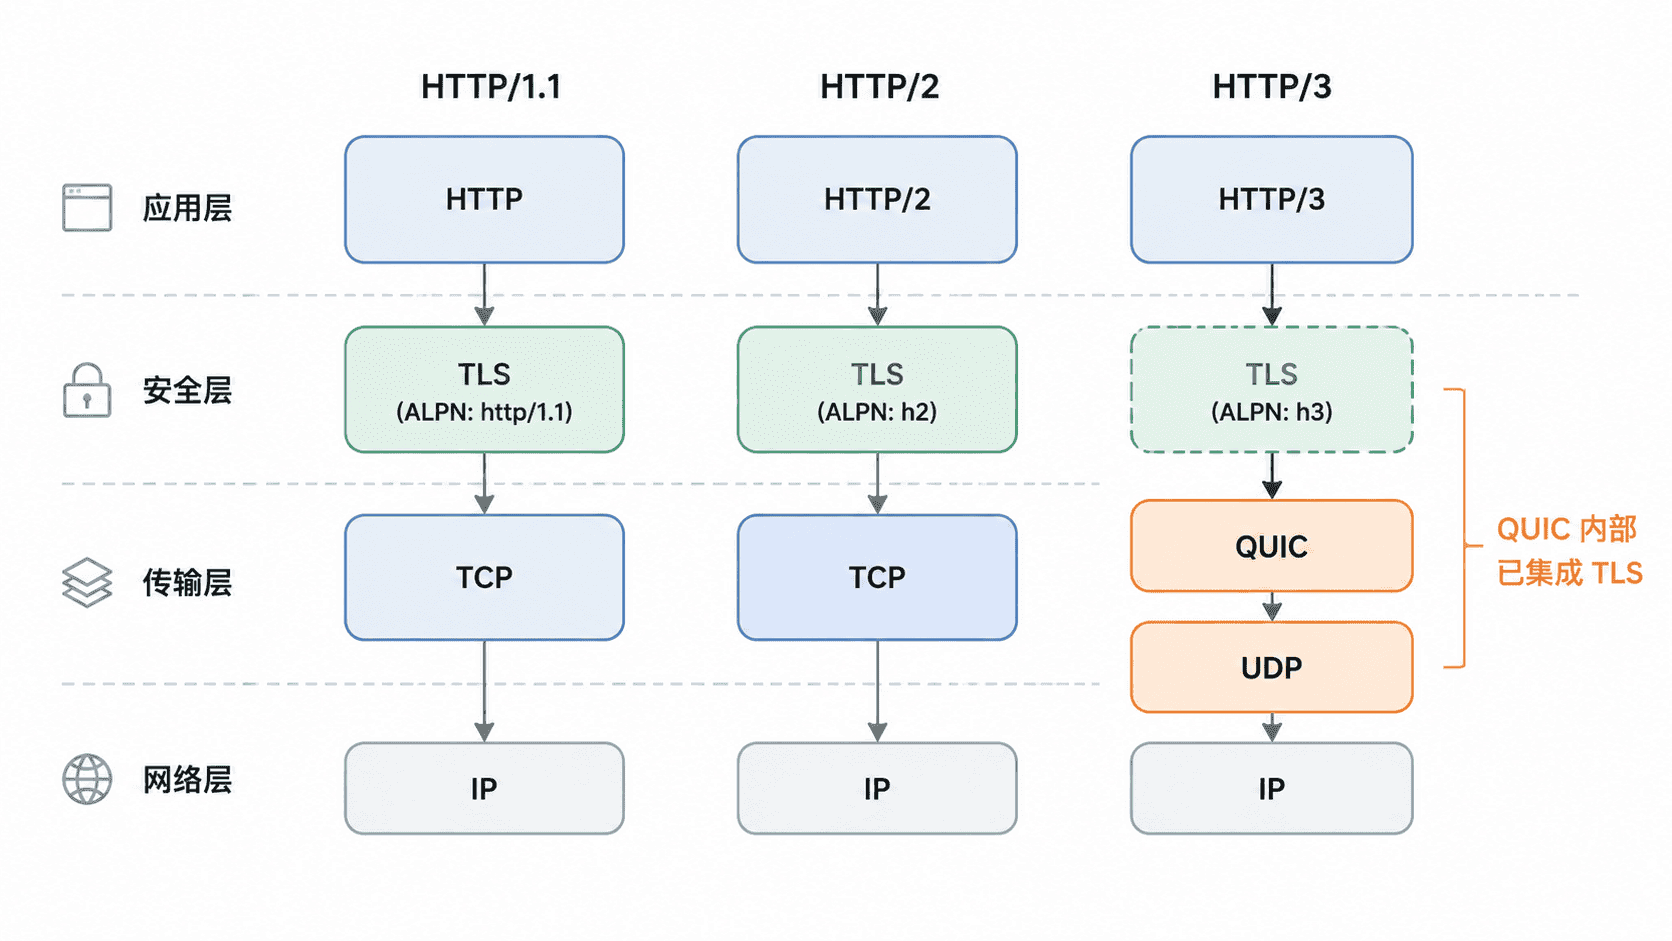
配置 HTTP/2 支持
HTTP/2 通常需要 HTTPS 配合 TLS 使用。在 Nginx 中,可以在监听 HTTPS 端口时开启 HTTP/2。
nginx
server {
    listen 443 ssl http2;
    server_name example.com;

    ssl_certificate /etc/nginx/cert/fullchain.pem;
    ssl_certificate_key /etc/nginx/cert/private.key;

    location / {
        root /var/www/html;
    }
}
配置保存后执行检查和加载。
bash
nginx -t && systemctl reload nginx预期输出
text
nginx: configuration file /etc/nginx/nginx.conf test is successful客户端访问时,如果协商成功,会显示 HTTP/2 连接。
启用 HTTP/3 与 QUIC
HTTP/3 使用 UDP 端口通信,默认监听 443/udp。除了 Nginx 支持外,还需要防火墙和负载均衡设备允许 UDP 流量。
nginx
server {
    listen 443 ssl;
    listen 443 quic reuseport;

    add_header Alt-Svc 'h3=":443"; ma=<TIME>';

    ssl_certificate /etc/nginx/cert/fullchain.pem;
    ssl_certificate_key /etc/nginx/cert/private.key;
}
预期结果
text
Nginx accepts TCP 443 connections for HTTP/2
Nginx accepts UDP 443 connections for HTTP/3
实际参数名称和支持情况会受到 Nginx 编译版本影响,应先确认当前版本是否包含 QUIC 支持。
验证协议协商结果
验证 HTTP 协议时,应区分浏览器协商结果和命令行测试结果。curl 可以用于检查 HTTP/2 支持。
bash
curl -I --http2 https://example.com预期输出
text
HTTP/2 200
server: nginx
HTTP/3 验证需要客户端支持 QUIC,并确认 UDP 443 没有被网络设备阻断。
排查协议未生效
HTTP/2 未启用时,优先检查 TLS 配置、客户端支持和 Nginx 监听参数。HTTP/3 失败时,还需要额外检查 UDP 网络路径。常见原因包括:
- TLS 版本过低导致 ALPN 协商失败
- CDN、负载均衡或防火墙未放行 UDP 443
- Nginx 构建版本不包含 HTTP/3 模块
按自己的节奏,确认真正理解。