
Web 服务器与网关 / 系统课时
管理证书与敏感配置
管理证书与敏感配置
本篇解决 Nginx 网关部署中的证书、私钥、密码文件和环境变量管理问题,目标是在保证服务可用的同时降低敏感信息泄露风险。完成学习后,可以建立规范的存储、挂载、权限控制和更新流程。
学习目标
- 理解证书和敏感配置在部署中的管理边界
- 掌握 Docker 环境中的安全挂载方式
- 能够验证权限配置并处理常见泄露风险
规划敏感配置存储方式
网关部署通常包含 TLS 证书、私钥、上游认证信息和运行参数。这些内容不应直接写入镜像,也不应提交到公共代码仓库。
推荐将配置分为三类:公开配置文件、运行环境变量和高敏感文件。Nginx 主配置可以进入版本管理,而私钥和密码文件应由安全存储系统或受限目录提供。
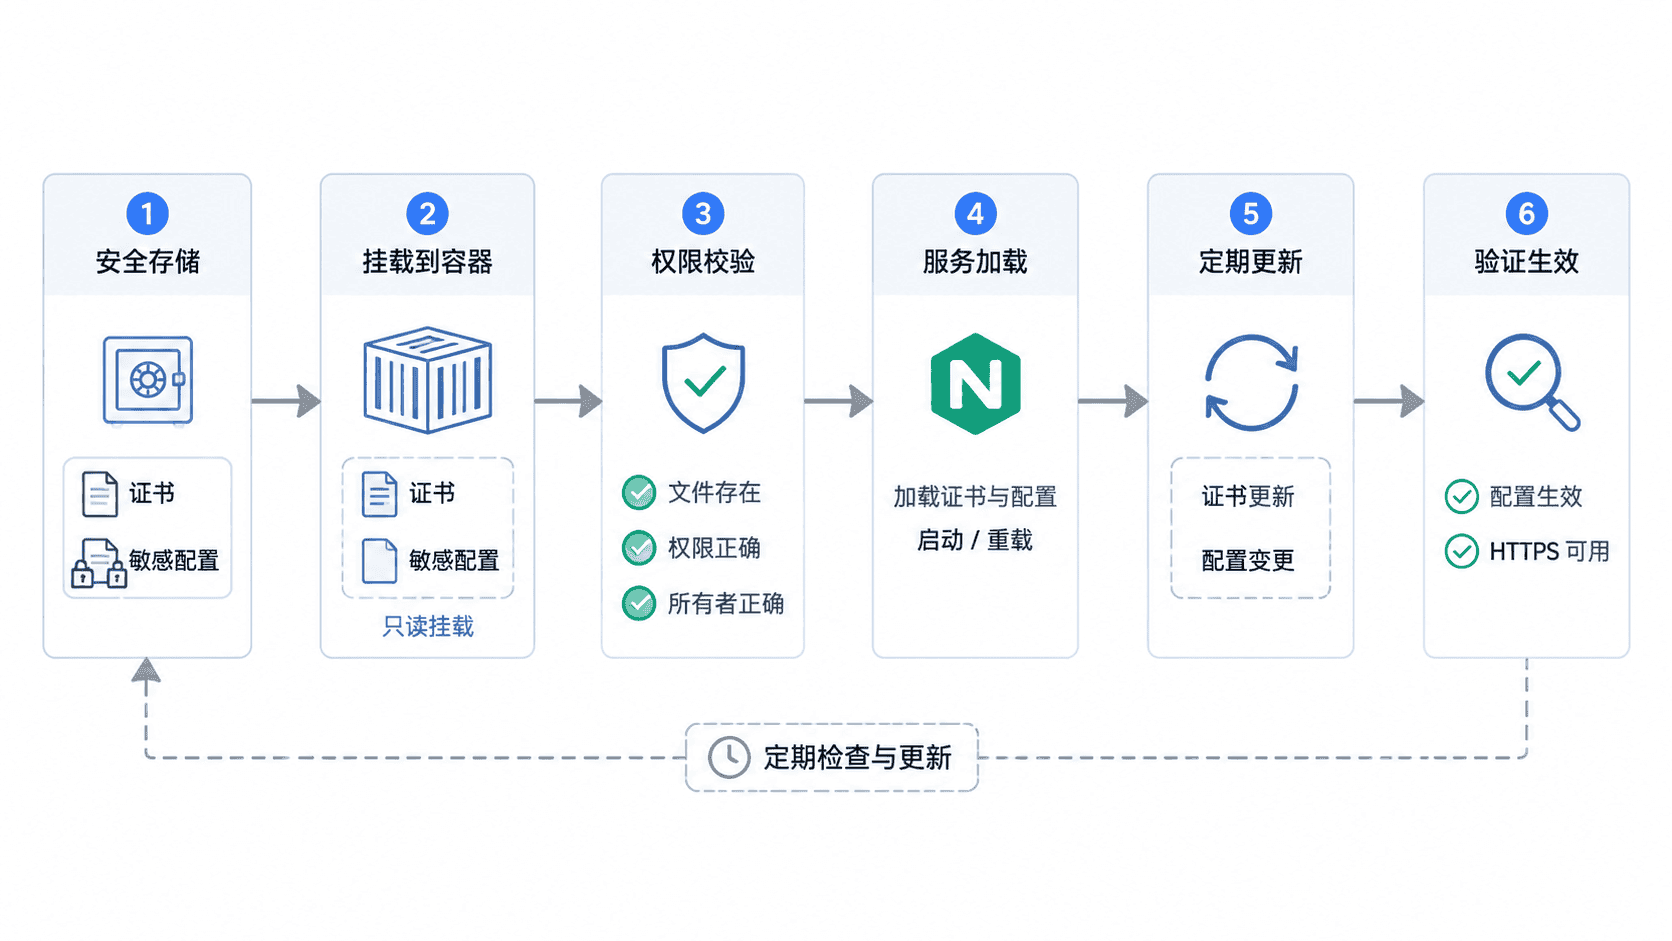
挂载证书和配置文件
Docker 部署时,可以通过只读挂载方式提供证书文件,避免容器运行期间修改敏感内容。
yaml
services:
  gateway:
    image: nginx:stable
    volumes:
      - ./certs:/etc/nginx/certs:ro
      - ./nginx.conf:/etc/nginx/nginx.conf:ro
      - ./secret.env:/run/secrets/app.env:ro
预期结果
text
容器启动后:
/etc/nginx/certs 可读取证书文件
/etc/nginx/nginx.conf 为只读配置
/run/secrets/app.env 可读取敏感参数
只读挂载可以减少误操作风险,但不能替代权限管理。宿主机文件权限仍需要单独控制。
设置文件权限和审计
私钥文件应限制访问范围,通常只允许运行网关服务的账号读取。
bash
chmod 600 ./certs/server.key
chown root:root ./certs/server.key
ls -l ./certs/server.key
预期输出
text
-rw------- 1 root root <SIZE> server.key权限检查可以避免其他用户读取私钥。生产环境还应结合访问审计,记录谁在什么时候修改了证书或敏感参数。
建立证书更新流程
证书更新不能只替换文件,还需要让 Nginx 重新加载新的内容。推荐流程是先验证新文件,再执行平滑 reload。
bash
nginx -t && nginx -s reload预期输出
text
nginx: the configuration file /etc/nginx/nginx.conf syntax is ok
nginx: configuration file /etc/nginx/nginx.conf test is successful
如果证书格式错误或私钥不匹配,配置检查会失败,此时应保留旧证书继续提供服务。
常见敏感配置错误
实际部署中常见风险包括将私钥提交到 Git、把密码写入镜像层、使用过宽文件权限以及在日志中打印敏感变量。排查时应从存储位置、挂载方式、权限和日志输出四个方向检查。
按自己的节奏,确认真正理解。