
服务注册与分布式协调 / 系统课时
排查远程配置加载失败
排查远程配置加载失败
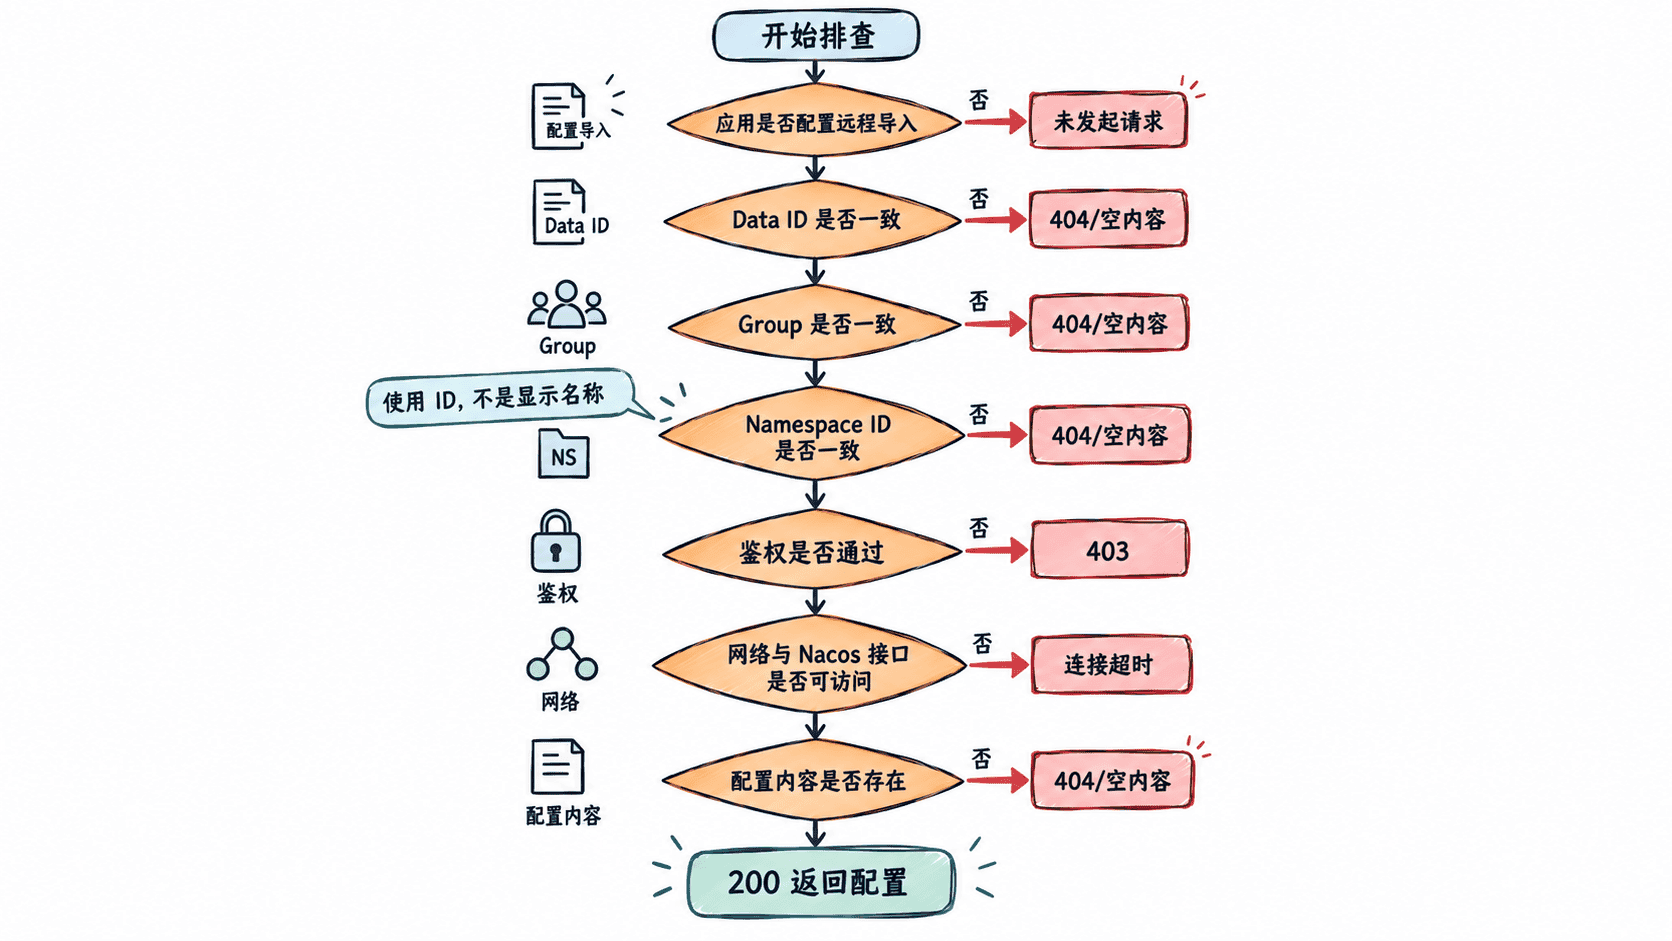
应用启动时拿不到 Nacos 配置,最容易陷入“控制台明明有配置”的误判。本篇把加载过程拆成“是否发起导入 → Data ID/Group/命名空间是否一致 → 是否有权限 → 是否真的能取到内容”,并用同一组参数直接请求 Nacos 验证。
学习目标
- 能确认应用是否真正启用了 Nacos 配置导入
- 能准确核对 Data ID、Group 与命名空间 ID
- 能根据 404、403、连接失败和空配置快速判断故障层级
先确认应用真的在导入配置
远程配置不会因为依赖已经加入就自动生效。对于采用 spring.config.import 的项目,需要显式声明 Nacos 配置来源;使用其他接入方式的项目,也必须确认对应启动阶段的配置入口已启用。
下面是一个片段示例,依赖项目已经引入与当前 Spring Boot / Spring Cloud Alibaba 版本匹配的 Nacos Config 组件,并已配置 Nacos 服务器地址。
spring:
  config:
    import:
      - optional:nacos:application-prod.yaml?group=DEFAULT_GROUP
这段配置生效后,应用启动阶段会尝试读取 Data ID 为 application-prod.yaml、Group 为 DEFAULT_GROUP 的远程配置。验证时应在启动日志中确认出现 Nacos 配置加载相关记录,并检查目标属性是否进入 Spring Environment。若项目使用的是其他版本或旧式启动配置机制,应以当前依赖版本支持的导入方式为准,不能把两套机制混用。
用同一组坐标核对配置
Nacos 配置由多维坐标共同确定,最关键的是 Data ID、Group 和 Namespace。名称看起来相同,只要其中一个维度不一致,应用读取到的就是另一份配置,甚至完全为空。
建议把应用启动参数中的三个值逐字抄出来,再与 Nacos 中的目标配置核对,不要凭记忆比较。例如 application-prod.yaml、DEFAULT_GROUP 与 prod 三个值都必须一致,其中 prod 应当是实际 Namespace ID,而不是昵称。
直接调用配置接口验证
最有效的分界测试是绕过应用,使用与应用相同的 Data ID、Group 和 Namespace 直接读取配置。下面命令中的 <HOST>、<PORT>、<ID> 请替换为实际值;如果环境启用了 Nacos 鉴权,需要按部署方式补充有效认证信息。
curl -i -G "http://<HOST>:<PORT>/nacos/v1/cs/configs" \
  --data-urlencode "dataId=application-prod.yaml" \
  --data-urlencode "group=DEFAULT_GROUP" \
  --data-urlencode "tenant=<ID>"
预期输出
HTTP/1.1 200
Content-Type: text/plain;charset=UTF-8

server:
  port: <PORT>
feature:
  enabled: true
实际响应头、端口和配置内容可能不同。若这里就连接超时或拒绝连接,先处理 DNS、端口、防火墙和 Nacos 服务状态;若返回 403,优先检查账号、角色和配置读取权限;若请求成功但内容为空或不是目标配置,继续核对 Data ID、Group 与 Namespace。
区分“找不到”与“被本地值覆盖”
远程配置已经成功读取,并不等于最终属性一定取远程值。应用还可能同时加载本地 application.yaml、Profile 配置、环境变量和启动参数。排查时应区分两个问题:远程配置有没有加载,以及远程值最后有没有成为生效值。
如果直接请求 Nacos 能拿到正确内容,启动日志也确认加载成功,但业务读取到的值仍不对,就应转向属性源优先级和 Profile 激活状态。不要继续修改 Data ID,否则会把已经正确的远程加载问题变成新的配置漂移。
用错误类型快速定位
“完全没有发起 Nacos 配置请求”通常是导入机制未启用或相关依赖未生效;“请求成功但拿不到目标内容”通常是 Data ID、Group 或 Namespace 不一致;“403”属于鉴权与权限;“连接超时或拒绝连接”属于网络或服务可用性;“远程内容正确但最终值错误”则属于属性覆盖和 Profile 选择。
修复后应同时满足两个验收条件:使用相同坐标直接请求 Nacos 能稳定返回目标配置,应用重新启动后也能在实际运行环境中读到对应属性。只有这两层都通过,才算真正解决远程配置加载失败。