
服务注册与分布式协调 / 系统课时
用用户角色限制配置权限
用用户角色限制配置权限
本课用 Nacos 默认 RBAC 把“账号能登录”进一步收紧为“只能访问被授权配置”:建立用户、角色、权限三层关系,为指定命名空间和 Group 的配置授予读写权限,再用受限账号验证允许与拒绝路径。
学习目标
- 理解用户、角色、权限与配置资源之间的绑定关系。
- 为指定命名空间和 Group 创建最小权限角色。
- 用受限账号验证授权范围内成功、范围外被拒绝。
把授权关系建成 RBAC
Nacos 默认鉴权采用 RBAC:用户绑定角色,角色再绑定“资源 + 动作”权限。对普通团队账号,不要直接授予全局管理员角色;把权限放在角色上,后续人员变更时只调整用户与角色的绑定即可。默认实现主要使用 r、w 和 rw 表示读、写、读写动作。([Nacos 官网][4])
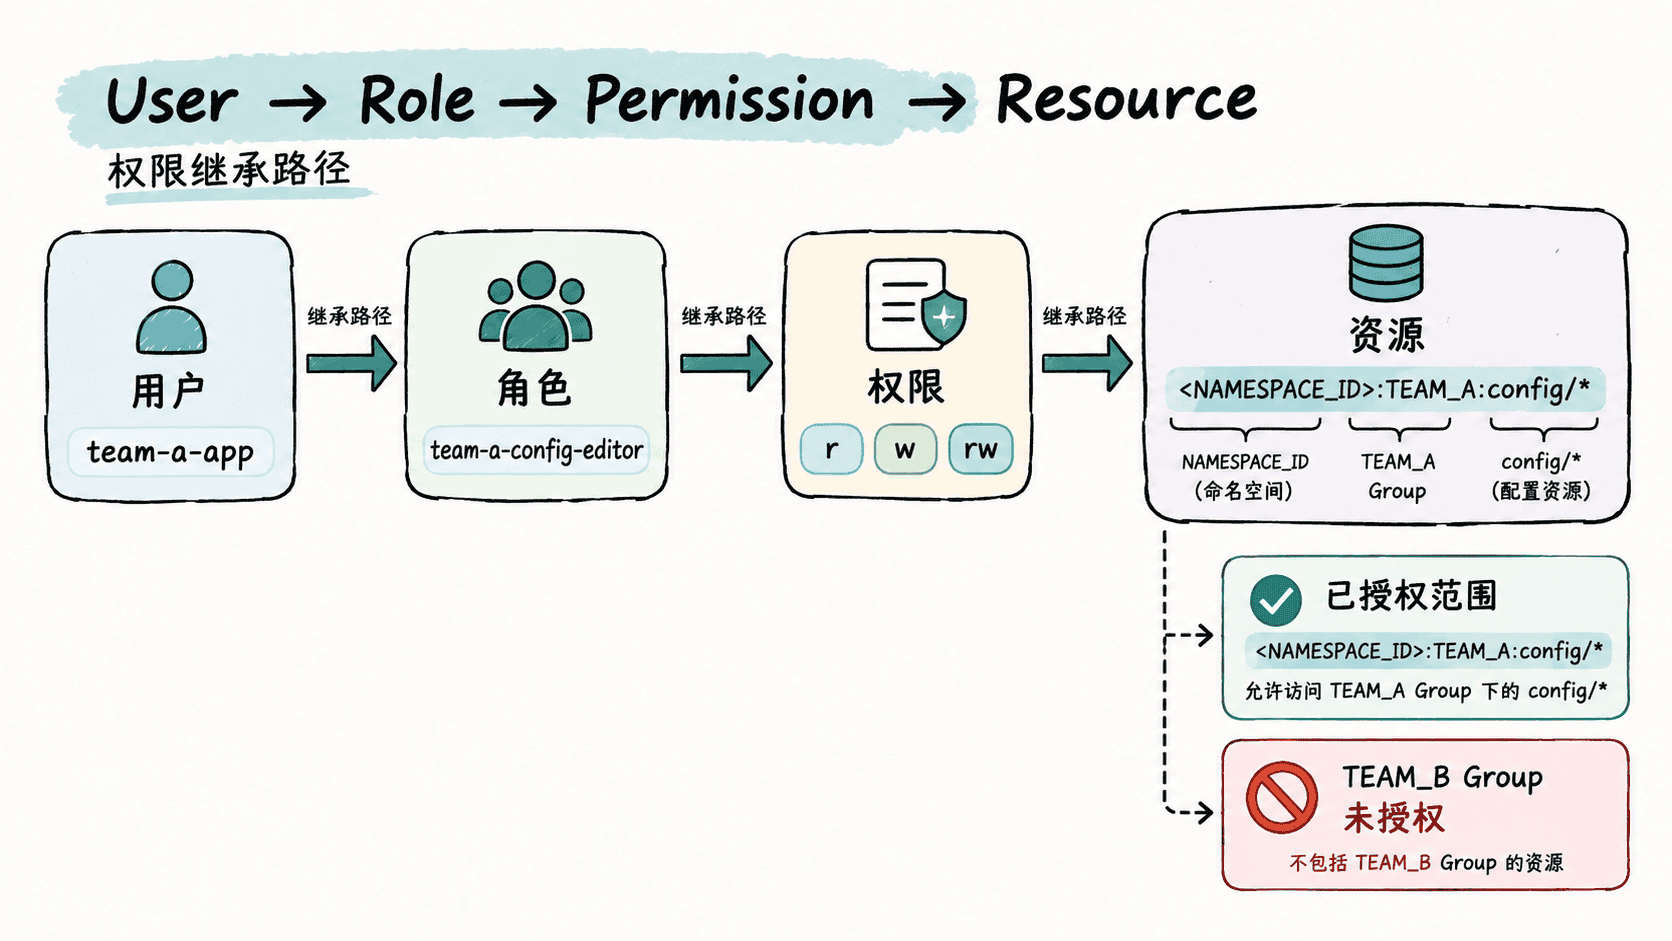
设计资源范围
Nacos 3.x 默认权限资源通常采用 {namespaceId}:{group}:{signType}/{resourceName}。配置中心的 signType 使用 config,因此只允许团队 A 管理某个 Group 时,可以把资源写成 <NAMESPACE_ID>:TEAM_A:config/*;如果只允许一个 Data ID,则把末尾的 * 换成具体名称。([Nacos 官网][4])
| 授权目标 | 资源示例 | 动作 |
|---|---|---|
| TEAM_A 下全部配置只读 | <NAMESPACE_ID>:TEAM_A:config/* |
r |
| TEAM_A 下全部配置读写 | <NAMESPACE_ID>:TEAM_A:config/* |
rw |
| 单个配置读写 | <NAMESPACE_ID>:TEAM_A:config/app.yaml |
rw |
这里的 <NAMESPACE_ID> 应填写命名空间 ID,而不是仅凭显示名称猜测。若多个团队共用同一命名空间,优先再用 Group 或具体 Data ID 收窄范围,避免直接授予跨组通配权限。
创建用户角色与权限
下面以默认 nacos 鉴权插件的 v3 Auth API 为例。先用管理员登录拿到 <ADMIN_ACCESS_TOKEN>,再一次完成用户创建、角色绑定和权限授予。<USER_PASSWORD> 应替换为安全密码。相关管理接口需要管理员或对应控制台管理权限。([Nacos 官网][5])
curl -sS -X POST "http://<HOST>:<PORT>/nacos/v3/auth/user" \
  -H "Authorization: Bearer <ADMIN_ACCESS_TOKEN>" \
  --data-urlencode "username=team-a-app" \
  --data-urlencode "password=<USER_PASSWORD>"
curl -sS -X POST "http://<HOST>:<PORT>/nacos/v3/auth/role" \
  -H "Authorization: Bearer <ADMIN_ACCESS_TOKEN>" \
  --data-urlencode "role=team-a-config-editor" \
  --data-urlencode "username=team-a-app"
curl -sS -X POST "http://<HOST>:<PORT>/nacos/v3/auth/permission" \
  -H "Authorization: Bearer <ADMIN_ACCESS_TOKEN>" \
  --data-urlencode "role=team-a-config-editor" \
  --data-urlencode "resource=<NAMESPACE_ID>:TEAM_A:config/*" \
  --data-urlencode "action=rw"
预期输出
{"code":0,"message":"success","data":"create user ok!"}
{"code":0,"message":"success","data":"add role ok!"}
{"code":0,"message":"success","data":"add permission ok!"}
如果团队只需要读取配置,把最后一条命令的 action=rw 改为 action=r。不要为了省事把资源改成全局 *,否则角色会越过原本的命名空间或配置范围。
用受限账号做正反向验证
先登录新用户,确认它不是全局管理员。示例按默认 tokenTtl=18000 展示;如果服务端调整过 Token 有效期,实际数值会不同。
curl -sS -X POST "http://<HOST>:<PORT>/nacos/v3/auth/user/login" \
  --data-urlencode "username=team-a-app" \
  --data-urlencode "password=<USER_PASSWORD>"
预期输出
{"accessToken":"<USER_ACCESS_TOKEN>","tokenTtl":18000,"globalAdmin":false,"username":"team-a-app"}再由管理员预先准备两条测试配置:允许范围内的 TEAM_A/team-a-test.yaml,内容为 feature.enabled=true;拒绝范围内的 TEAM_B/team-b-test.yaml。随后分别读取,并携带刚得到的 <USER_ACCESS_TOKEN>。
curl -sS -i "http://<HOST>:<PORT>/nacos/v3/client/cs/config?dataId=team-a-test.yaml&groupName=TEAM_A&namespaceId=<NAMESPACE_ID>" \
  -H "Authorization: Bearer <USER_ACCESS_TOKEN>"
curl -sS -i "http://<HOST>:<PORT>/nacos/v3/client/cs/config?dataId=team-b-test.yaml&groupName=TEAM_B&namespaceId=<NAMESPACE_ID>" \
  -H "Authorization: Bearer <USER_ACCESS_TOKEN>"
预期结果
HTTP/1.1 200
<RESPONSE_HEADERS>
feature.enabled=true
HTTP/1.1 403
<RESPONSE_HEADERS>
<ACCESS_DENIED_BODY>
第二个响应的错误正文可能随 Nacos 版本变化,但状态应体现访问被拒绝。只验证“能读到 TEAM_A”还不够,必须再验证“不能读 TEAM_B”,否则无法证明权限边界真的生效。
控制权限不要越放越大
团队权限应从最小范围开始:先限定命名空间,再限定 Group,必要时继续限定 Data ID;读权限和写权限分开考虑。ROLE_ADMIN 属于全局管理员角色,不适合普通业务账号。默认 RBAC 的权限管理能力用于可信内网中的基础隔离,不应替代网络边界和企业级身份治理。([Nacos 官网][4])
当人员离组或服务下线时,优先解除用户与角色的绑定;当整个团队权限模型变化时,再调整角色权限。这样可以让账号生命周期与资源授权解耦,降低误删权限或遗留过大权限的风险。