
服务注册与分布式协调 / 系统课时
按开发测试生产隔离配置
按开发测试生产隔离配置
多环境配置的关键不是给 Data ID 加 -dev、-prod 后缀,而是让客户端先进入正确的配置集合,再读取相同结构的配置。本篇以 dev-ns、test-ns、prod-ns 三个 Namespace 为例,完成环境映射、连接参数设置和读取验证。
学习目标
- 为开发、测试、生产设计清晰的 Namespace 隔离方案
- 让客户端通过环境变量选择唯一的 Namespace ID
- 用同一 Group 和 Data ID 验证三套环境配置互不覆盖
先固定三套环境坐标
先在 Nacos 中准备三个 Namespace,示例 ID 分别为 dev-ns、test-ns、prod-ns。三个环境都使用相同的 Group order-service 和 Data ID order-service.yaml,但内容分别写成:
| Namespace ID | Group | Data ID | 示例内容 |
|---|---|---|---|
dev-ns |
order-service |
order-service.yaml |
environment: dev |
test-ns |
order-service |
order-service.yaml |
environment: test |
prod-ns |
order-service |
order-service |
environment: prod |
这种设计让配置结构在各环境保持一致。应用部署到哪个环境,只需要注入对应 Namespace ID,而不必修改业务代码或重新发明一套 Data ID 命名。
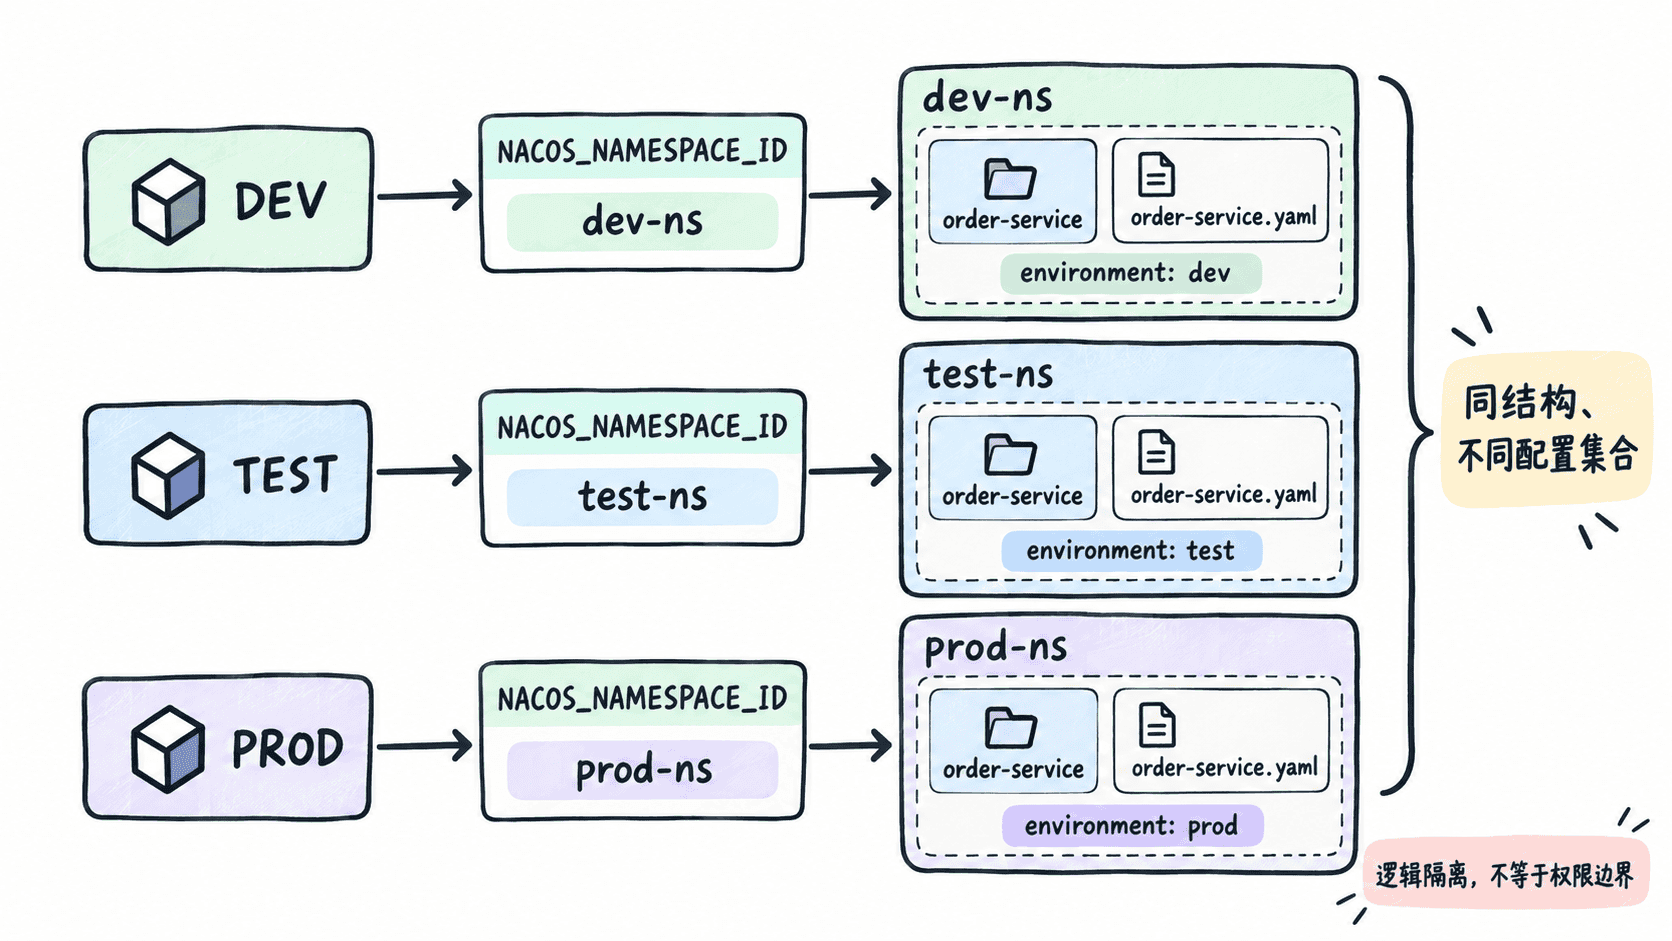
用连接参数选择环境
下面用 Nacos 配置 OpenAPI 做最小验证。示例假设本地实验环境允许访问配置 OpenAPI,且三条配置已经按上表创建;生产环境启用认证时,应同时配置合法凭据与权限。
NACOS_SERVER_ADDR="${NACOS_SERVER_ADDR:-127.0.0.1:8848}"
NACOS_NAMESPACE_ID="${NACOS_NAMESPACE_ID:-dev-ns}"

curl -fsS -G "http://${NACOS_SERVER_ADDR}/nacos/v1/cs/configs" --data-urlencode "dataId=order-service.yaml" --data-urlencode "group=order-service" --data-urlencode "tenant=${NACOS_NAMESPACE_ID}"
预期输出:
environment: dev把部署环境中的 NACOS_NAMESPACE_ID 改为 test-ns 或 prod-ns 后,同一请求会定位到对应 Namespace 中的同名配置。实际地址、端口和 Namespace ID 可能不同,应以部署环境注入的值为准。
验证隔离是否真的生效
验证时不要只确认“能读到配置”,还要确认读到的是当前环境的配置。最直接的方法是在三套配置里放一个无业务副作用的环境标识,例如上面的 environment 字段,然后分别以三个 Namespace ID 发起读取。
如果开发环境读到了 environment: prod,优先检查客户端是否注入了错误的 Namespace ID;如果返回空内容或 404 类错误,再检查 Namespace ID、Group、Data ID 是否逐项一致,以及目标配置是否已经发布。
部署时只让环境参数变化
推荐把 NACOS_SERVER_ADDR 和 NACOS_NAMESPACE_ID 作为部署参数,由开发、测试、生产各自的运行环境注入;Group 和 Data ID 则尽量保持一致。这样应用制品可以跨环境复用,差异收敛到部署层。
当环境切换只影响连接参数,而配置结构保持一致时,多环境问题会更容易排查:先确认连到哪台 Nacos,再确认 Namespace ID,最后检查 Group 与 Data ID。这个顺序能快速区分“连错环境”和“找错配置”两类问题。