
服务注册与分布式协调 / 系统课时
拆分应用专属与共享配置
拆分应用专属与共享配置
本课把 Nacos 中容易混在一起的公共参数和服务独有参数拆成两个配置源,并给出明确的加载顺序。完成后,你可以让多个服务复用公共配置,同时让单个服务安全覆盖自己的差异项,而不必复制整份配置。
学习目标
- 判断哪些配置适合共享,哪些必须留在应用专属配置中
- 用 Group 和 Data ID 建立“共享配置 → 应用配置”的加载层级
- 通过覆盖测试确认最终生效值,避免依赖模糊的隐式优先级
先划清配置职责
共享配置应该满足“多个服务都需要、语义一致、变更影响可评估”三个条件,例如统一日志级别、通用开关默认值。数据库地址、线程池容量、业务阈值等通常与服务职责或容量有关,更适合放在应用专属配置中。
环境隔离仍由 Namespace 负责。也就是说,dev、staging、prod 各自拥有一套同名 Data ID;不要为了区分环境再把 -prod、-test 混进 Data ID,否则检索和复制规则会越来越复杂。
建立清晰的加载层级
可以约定 SHARED_CONFIG 只放公共配置,APP_CONFIG 只放服务配置;Data ID 则分别使用稳定名称和服务名。读取时先加载共享配置,再加载应用专属配置,让更具体的来源拥有更高优先级。
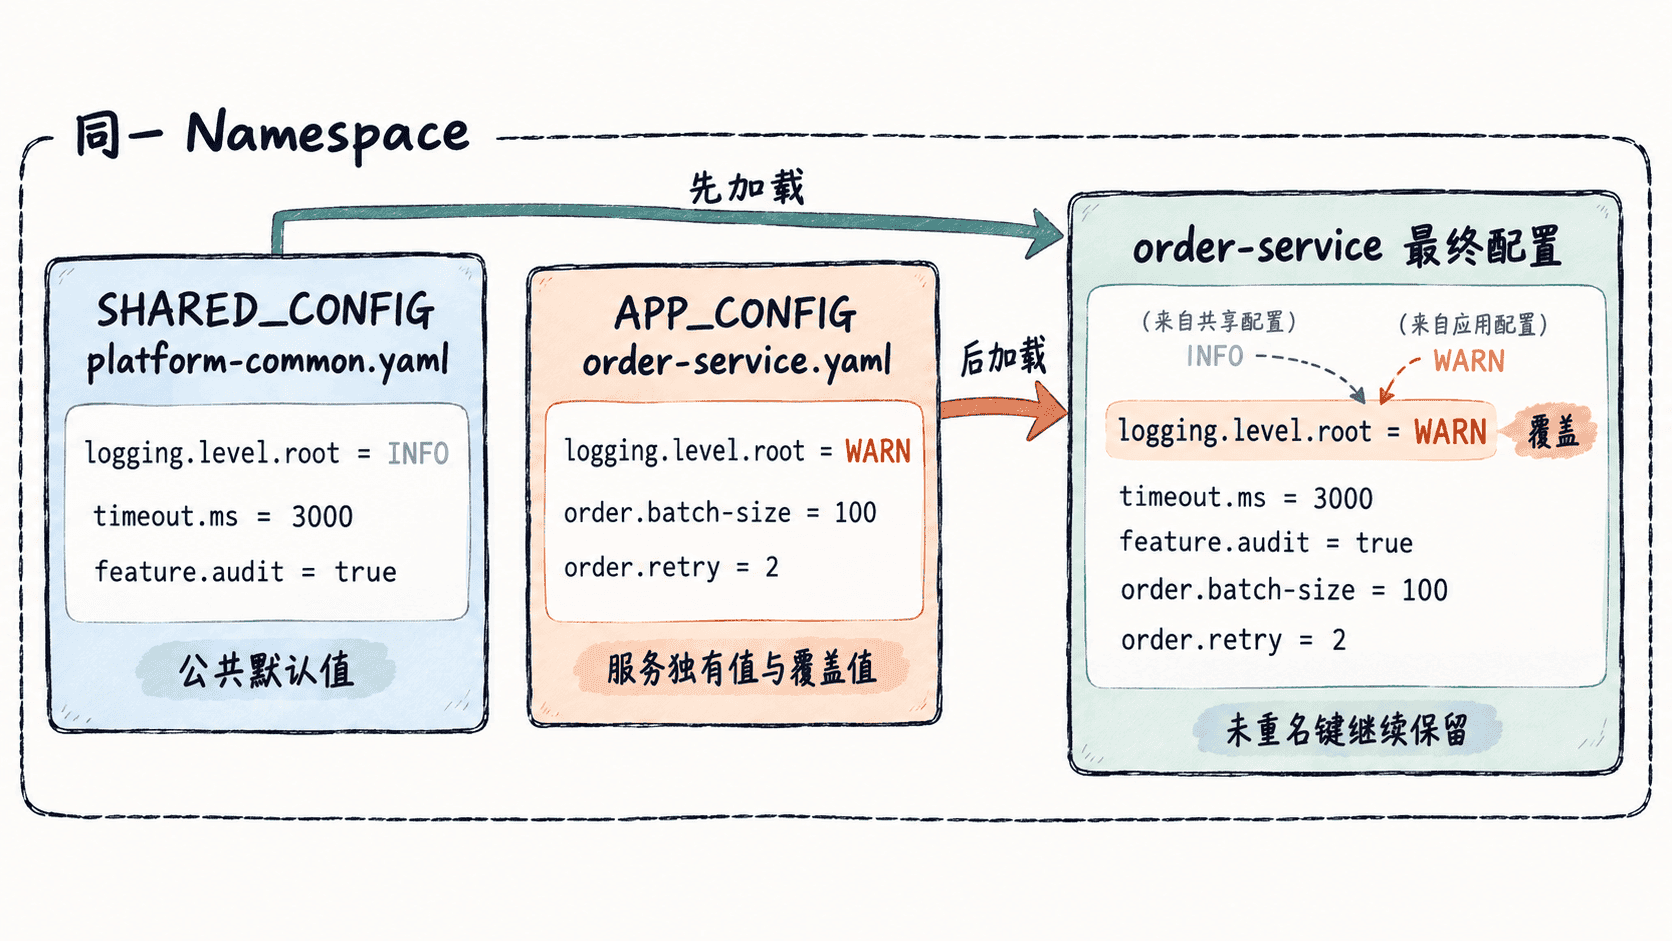
下面以 Spring Boot 的显式配置导入为例。共享配置放前,应用配置放后,使加载顺序在代码仓库中可见,而不是依赖口头约定。
spring:
  application:
    name: order-service
  cloud:
    nacos:
      config:
        server-addr: 127.0.0.1:8848
        namespace: ${NACOS_NAMESPACE:dev}
  config:
    import:
      - nacos:platform-common.yaml?group=SHARED_CONFIG&refreshEnabled=true
      - nacos:order-service.yaml?group=APP_CONFIG&refreshEnabled=true
这里的 NACOS_NAMESPACE 实际由环境变量提供;示例中的 dev 只是本地默认值。团队应在部署平台中注入真实 Namespace ID 或约定值,避免把生产环境标识写死在应用包里。
用同名键验证覆盖关系
先在 platform-common.yaml 中放入公共默认值:
logging:
  level:
    root: INFO
feature:
  audit: true
再在 order-service.yaml 中只写该服务需要改变的部分:
logging:
  level:
    root: WARN
order:
timeout-ms: 1500按上面的导入顺序启动后,预期最终配置是:logging.level.root=WARN,feature.audit=true,order.timeout-ms=1500。这说明应用配置只覆盖同名键,不需要复制共享配置的其他内容。
如果你升级了 Spring Boot、Spring Cloud Alibaba 或更换加载方式,建议保留这个“故意重名键”的启动验证。配置优先级是运行时行为,先用最小样例确认,再把规则写入团队规范,比凭经验判断更可靠。
控制共享配置的变更半径
共享配置的最大风险不是技术上无法覆盖,而是一次发布可能同时影响多个服务。生产环境中应限制共享配置的写权限,并把高风险参数拆到服务级 Data ID;对必须共享的键,变更前先确认订阅服务清单和回滚值。
一个稳定的拆分原则是:共享配置提供默认值,应用配置表达差异。只要每个键都能回答“谁拥有它、谁会被它影响、谁可以覆盖它”,多配置源就不会演变成难以解释的优先级迷宫。