
服务注册与分布式协调 / 系统课时
处理本地与远程配置优先级
处理本地与远程配置优先级
同一个属性可能同时出现在 application.yaml、Nacos、环境变量和启动参数中。真正危险的不是“配置多”,而是不知道最后谁生效。本课用一个同名属性做对照实验,建立可验证的优先级判断方法,并给出避免环境变量与远程配置互相覆盖的约束。
学习目标
- 判断本地配置、Nacos ConfigData、环境变量和命令行参数的覆盖关系。
- 用同一个属性完成可重复的优先级对照实验。
- 遇到“远程配置已修改但应用值没变”时,能先排查更高优先级的来源。
先建立优先级心智模型
在本课的受控实验中,Nacos 配置通过当前 application.yaml 的 spring.config.import 导入。Spring Boot 会让导入的 ConfigData 覆盖声明导入的那个本地文档;而操作系统环境变量、JVM System Property 和命令行参数又位于 ConfigData 之上。
因此,对同一个 demo.message,可以先按下面的常用顺序判断,越靠上优先级越高:命令行参数 → JVM System Property → 操作系统环境变量 → Nacos 导入值 → 当前 application.yaml 中的本地值。若项目还加载了外部配置文件、Profile 专属文件或测试属性,则应把它们按 Spring Boot 的完整 PropertySource 顺序一起考虑,不能把这张简化图当成所有工程的绝对清单。
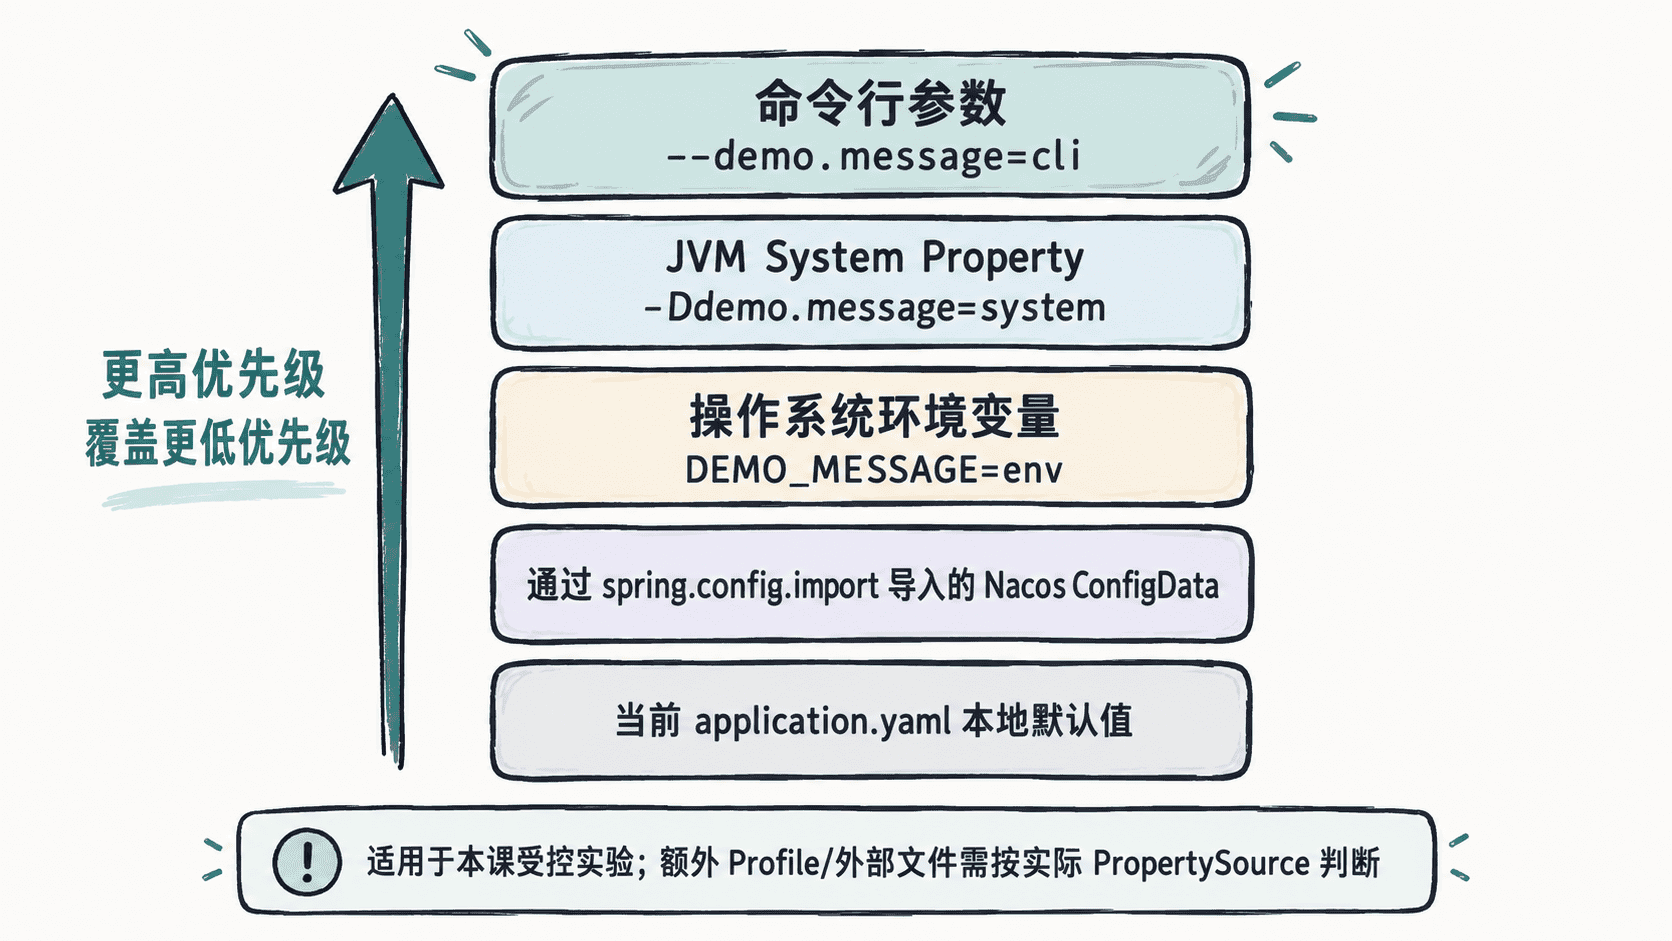
这个模型最重要的结论是:Nacos 不是天然的“最高优先级配置源”。部署环境中残留的环境变量或启动参数,完全可能让远程值看起来“改了却不生效”。
构造同名配置实验
项目需要引入 spring-cloud-starter-alibaba-nacos-config,并由兼容 BOM 管理版本。下面是 pom.xml 的片段示例:
<dependency>
    <groupId>com.alibaba.cloud</groupId>
    <artifactId>spring-cloud-starter-alibaba-nacos-config</artifactId>
</dependency>
然后在本地 application.yaml 放一个默认值,同时从 Nacos 导入同一个 Data ID:
spring:
  cloud:
    nacos:
      config:
        server-addr: ${NACOS_ADDR:127.0.0.1:8848}
  config:
    import:
      - nacos:config-priority-demo.yaml?group=DEFAULT_GROUP

demo:
  message: local
再向本地未启用鉴权的 Nacos 发布同名远程值。启用鉴权的环境需要按部署方式补充认证信息。
curl -s -X POST 'http://127.0.0.1:8848/nacos/v2/cs/config' \
  -d 'dataId=config-priority-demo.yaml' \
  -d 'group=DEFAULT_GROUP' \
  -d 'namespaceId=public' \
  -d 'type=yaml' \
  --data-urlencode $'content=demo:\n  message: remote'
预期输出:
{"code":0,"message":"success","data":true}使用下面的完整启动类打印最终值:
package com.example.configpriority;

import org.springframework.beans.factory.annotation.Value;
import org.springframework.boot.CommandLineRunner;
import org.springframework.boot.SpringApplication;
import org.springframework.boot.autoconfigure.SpringBootApplication;
import org.springframework.context.annotation.Bean;

@SpringBootApplication
public class ConfigPriorityApplication {

    public static void main(String[] args) {
        SpringApplication.run(ConfigPriorityApplication.class, args);
    }

    @Bean
    CommandLineRunner printValue(@Value("${demo.message}") String message) {
        return args -> System.out.println("demo.message=" + message);
    }
}
逐层覆盖并观察结果
依次执行三次启动。第一条不增加额外覆盖;第二条增加环境变量;第三条同时存在环境变量和命令行参数。每次看到关键输出后停止应用,再执行下一条。
./mvnw spring-boot:run
DEMO_MESSAGE=env ./mvnw spring-boot:run
DEMO_MESSAGE=env ./mvnw spring-boot:run -Dspring-boot.run.arguments='--demo.message=cli'
预期结果中三次关键输出依次为:
demo.message=remote
demo.message=env
demo.message=cli
第一次说明 Nacos 导入值覆盖了同一 application.yaml 中的 local;第二次说明操作系统环境变量覆盖 ConfigData;第三次说明命令行参数又覆盖环境变量。环境变量 DEMO_MESSAGE 能映射到 demo.message,是 Spring Boot 环境变量绑定规则的结果。
如果还要验证 JVM System Property,可把 -Ddemo.message=system 作为 JVM 参数传入。它通常位于环境变量之上、命令行参数之下,但实际工程仍应结合启动方式确认参数是否真正传给应用 JVM。
避免配置源互相打架
一个属性最好只有一个“运行期权威来源”。例如把业务开关、限流阈值放在 Nacos,就不要再在容器环境变量里长期保留同名键;把数据库密码交给 Secret 或环境变量,就不要又在 Nacos 中维护一份同名明文值。
部署时可以把 application.yaml 只作为安全默认值,把 Nacos 作为集中业务配置,把环境变量限制在基础设施参数,并对允许使用命令行覆盖的键建立明确清单。这样每类来源各负其责,优先级就从“隐含规则”变成可审计的配置策略。
排查意外覆盖
遇到属性值不符合预期时,不要先反复发布 Nacos。先记录实际键名和最终值,再从最高优先级向下检查启动参数、JVM 参数和环境变量,最后才核对 Nacos 与本地 ConfigData。若应用启用了 Actuator,也可使用 env 或 configprops 端点辅助确认属性来源,但生产环境暴露这些端点前必须做好访问控制和敏感值脱敏。
只要能用同名属性复现“remote → env → cli”的覆盖链,就已经掌握了最实用的判断方法:先确定最终 PropertySource,再决定应该改 Nacos、部署环境还是启动参数,而不是凭配置文件位置猜测谁会生效。