
服务注册与分布式协调 / 系统课时
开启鉴权并配置安全参数
开启鉴权并配置安全参数
本课把 Nacos 鉴权从“能登录”推进到“适合生产”:启用默认鉴权、设置集群节点身份与 Token 密钥,并验证客户端在开启鉴权后必须携带自己的用户名和密码,而不能复用服务端节点身份。
学习目标
- 配置 Nacos 默认鉴权、服务端身份和 Token 签名密钥。
- 区分集群节点内部身份与客户端登录凭据。
- 用未认证请求和登录请求验证鉴权是否真正生效。
准备三个安全参数
以下示例采用 Nacos 3.x 默认 nacos 鉴权插件。生产环境至少要准备 Token 签名密钥、服务端身份 Key 和服务端身份 Value;它们应由随机源生成并放进密钥管理系统,不要提交到代码仓库。Nacos 要求 Token 密钥使用足够强的 Base64 字符串。([Nacos 官网][1])
printf 'TOKEN_SECRET='; openssl rand -base64 32
printf 'IDENTITY_KEY='; openssl rand -hex 16
printf 'IDENTITY_VALUE='; openssl rand -hex 32
预期输出
TOKEN_SECRET=<BASE64_SECRET>
IDENTITY_KEY=<IDENTITY_KEY>
IDENTITY_VALUE=<IDENTITY_VALUE>
每次执行得到的值都会不同。把三个实际值安全保存,其中 Token 密钥和服务端身份必须在同一集群的所有节点保持一致,否则一个节点签发的 Token 或内部请求可能无法被另一个节点正确校验。
配置所有服务端节点
在每个节点的 conf/application.properties 中显式启用默认鉴权,并写入同一组集群级安全参数。下列配置是配置文件片段,不是独立命令;替换占位符后按你的部署方式滚动重启节点,使静态配置生效。
nacos.core.auth.system.type=nacos
nacos.core.auth.enabled=true
nacos.core.auth.admin.enabled=true
nacos.core.auth.console.enabled=true
nacos.core.auth.server.identity.key=<IDENTITY_KEY>
nacos.core.auth.server.identity.value=<IDENTITY_VALUE>
nacos.core.auth.plugin.nacos.token.secret.key=<BASE64_SECRET>
nacos.core.auth.enabled 保护 SDK、OpenAPI 与 gRPC 访问;Admin API 和控制台也应保持鉴权开启。server.identity.* 只用于 Nacos 服务端节点之间识别彼此,token.secret.key 用于签发和校验登录 Token。集群节点必须使用一致的内部身份与 Token 密钥。([Nacos 官网][2])
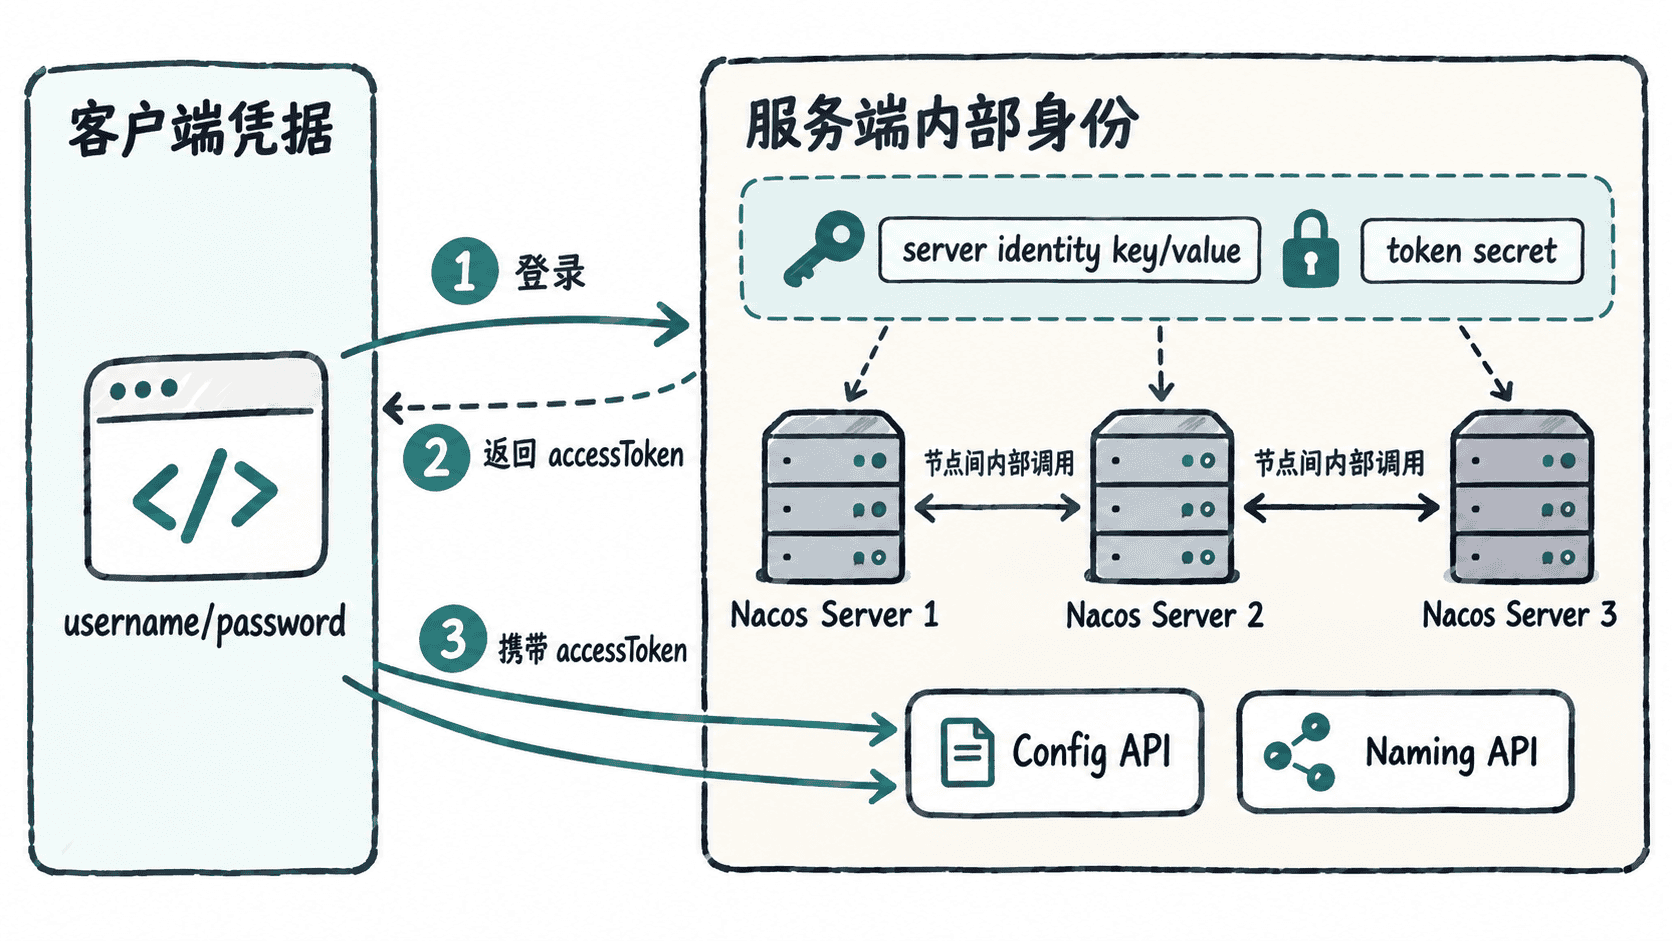
让客户端使用自己的凭据
开启鉴权后,业务客户端不能把 IDENTITY_KEY 和 IDENTITY_VALUE 当成登录凭据。默认 Java SDK 应配置业务用户的 username、password,SDK 会先登录获取 Token,再把 Token 附加到后续请求;OpenAPI 调用也可先登录,再用 Authorization: Bearer <ACCESS_TOKEN> 访问。([Nacos 官网][3])
如果是首次启用默认鉴权且管理员尚未初始化,应先完成管理员密码初始化;不要依赖历史版本里的默认口令。业务应用则应使用单独账号,避免所有服务共享管理员账户。
验证鉴权是否真正生效
先用一条不带身份信息的配置查询验证匿名请求被拒绝。<HOST>、<PORT>、<DATA_ID> 和 <GROUP> 替换为实际值。
curl -sS -o /dev/null -w '%{http_code}\n' \
  "http://<HOST>:<PORT>/nacos/v3/client/cs/config?dataId=<DATA_ID>&groupName=<GROUP>"
预期输出
403再使用已初始化的管理员账号登录。Nacos 3.x 默认登录接口返回 accessToken,后续 OpenAPI 请求应携带该 Token。([Nacos 官网][1])
curl -sS -X POST "http://<HOST>:<PORT>/nacos/v3/auth/user/login" \
  --data-urlencode "username=nacos" \
  --data-urlencode "password=<PASSWORD>"
预期输出
{"accessToken":"<ACCESS_TOKEN>","tokenTtl":18000,"globalAdmin":true,"username":"nacos"}accessToken 的实际内容每次不同,tokenTtl 也可能因服务端配置而变化。生产验收至少要同时满足“匿名访问被拒绝”和“合法账号能成功登录”两条,否则不能只凭控制台出现登录页就判断鉴权已经完整生效。